
前言
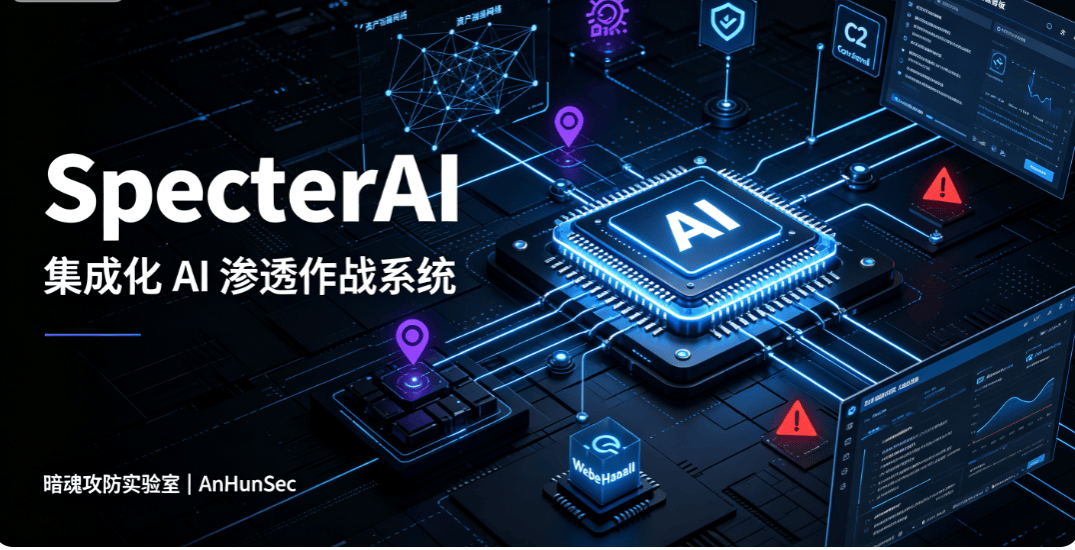
人工智能正在重塑网络攻防格局,传统渗透测试高度依赖人工经验、流程繁琐、自动化能力有限。为给安全研究者提供一体化智能化攻防环境,暗魂攻防实验室(AnHunSec)正式推出 SpecterAI V1.5 集成化 AI 渗透系统。
SpecterAI 基于 Kali Linux 2026.1 深度定制,整合完整渗透工具链、多模态 AI 代理框架与自动化攻防能力,开箱即用,打通信息收集、漏洞挖掘、漏洞利用、后渗透、代码审计全链路,是面向网络安全从业者的 AI 驱动型渗透作战平台。
⚠️ 重要声明:本系统仅限授权安全研究、合规渗透测试学习使用。未经授权对任何互联网资产开展渗透测试属于违法行为,请遵守《网络安全法》等相关法律法规。
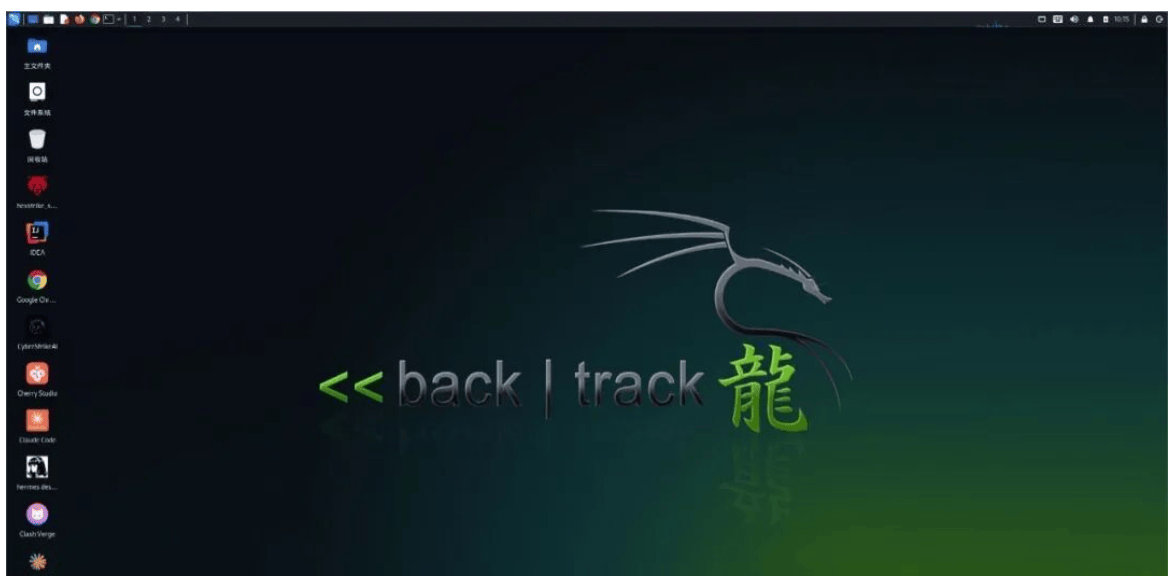
一、系统基础环境
SpecterAI 提供 VMware 虚拟机镜像,预置全套运行环境,无需复杂部署。
- 基础系统:Kali Linux 2026.1,内核 Linux 6.19.14+kali-amd64
- 镜像分区:100GB
- 默认账号:root(密码 root);kali/kali(普通用户默认锁定)
- 输入法:fcitx5,左 Shift 切换中英文
- 系统清理工具:BleachBit
- 软件源:内置 Kali 官方源 + 阿里云国内镜像源
deb https://mirrors.aliyun.com/kali kali-rolling main non-free contrib
deb-src https://mirrors.aliyun.com/kali kali-rolling main non-free contrib
容器环境预装:
- Docker 29.5.2、Docker Compose v5.1.4,自带国内镜像加速地址
二、五大核心 AI 攻防引擎
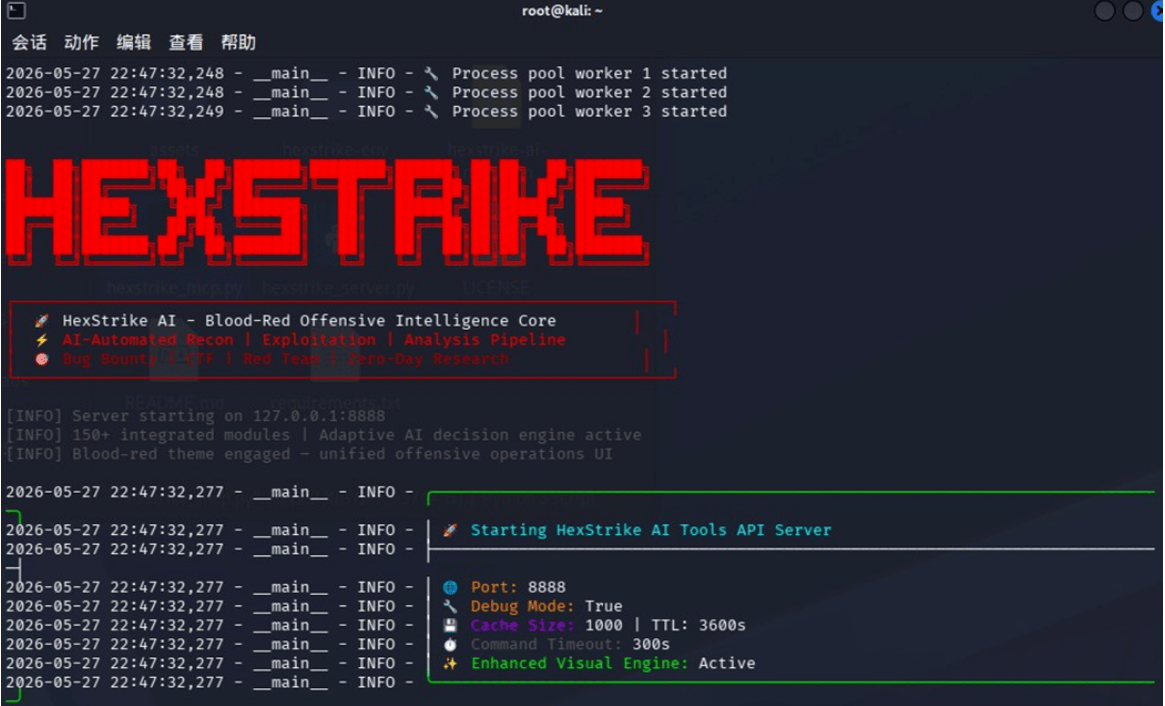
1. HexStrike AI|智能攻防核心引擎
作为 SpecterAI 底层 AI 渗透核心,内置 150 + 集成模块与自适应 AI 决策引擎。
- 安装路径:
/root/hexstrike-ai/ - 启动方式:桌面快捷方式 / 终端执行
hexstrike_server --debug - 默认地址:127.0.0.1:8888
- 交互终端:Cherry Studio
远程访问配置提示:修改/usr/share/hexstrike-ai/hexstrike_Server.py,将 API_HOST 由 127.0.0.1 修改为 0.0.0.0,即可支持物理机通过 MCP 协议连接虚拟机,推荐搭配小米 MiMo V2.5 大模型驱动自动化渗透任务。
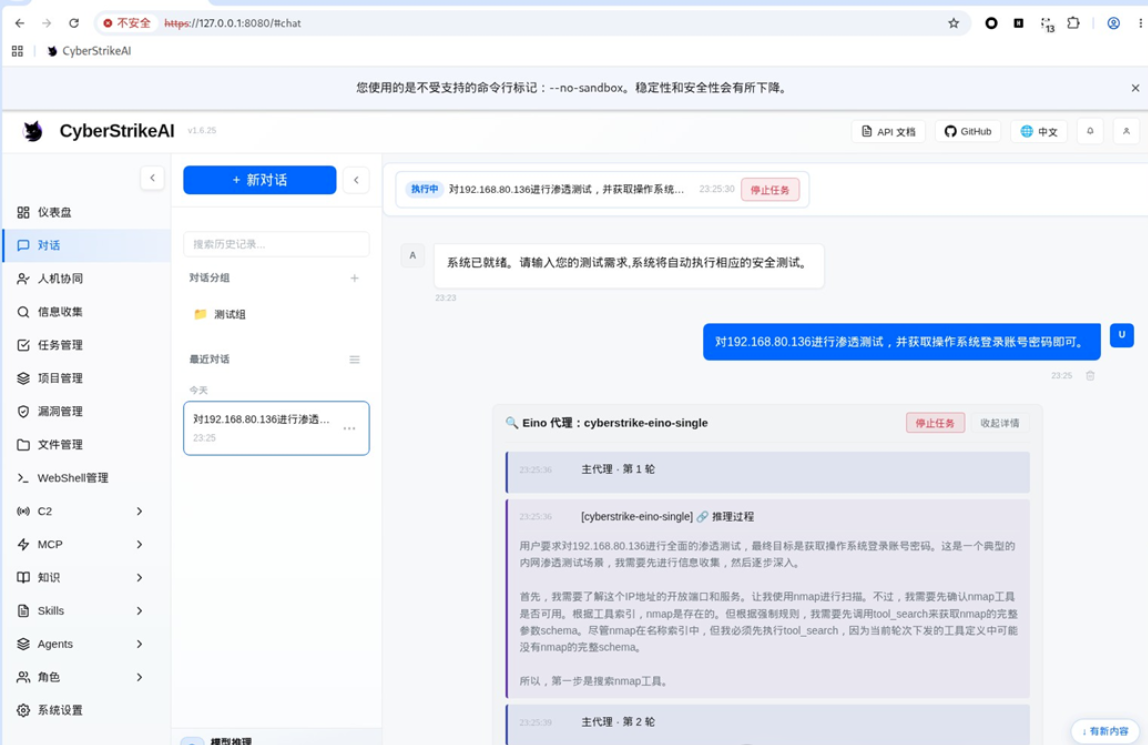
2. CyberStrike AI|可视化 Web 渗透仪表盘
图形化 AI 渗透测试平台,支持 MCP 协议与 HexStrike 联动,降低 AI 渗透上手门槛。
- 启动命令:
./run.sh - 访问地址:https://127.0.0.1:8080/#dashboard
- 默认账号:admin,密码:Mu1vLrbHN3wUtHmCAD6cObes
核心模块
实时任务仪表盘、交互式渗透对话系统、自动化资产测绘、分级漏洞管理、WebShell 与 C2 管控、自定义 AI 安全角色。
大模型配置地址:BaseURL
https://api.xiaomimimo.com/v1,推荐模型 mimo-v2.5,最大上下文 120000 Token。
3. Claude Code + CC Switch|本地 AI 编程与模型路由代理
深度集成 Claude Code 终端助手,CC Switch 实现多厂商大模型统一中转调度,预置 Xiaomi MiMo、DeepSeek 等主流模型。
常用权限模式:
# 自动批准文件读写,Shell命令人工确认
claude --permission-mode acceptEdits
# 智能自动模式
claude --permission-mode auto
# ⚠️危险模式,关闭权限校验,仅用于本地研究
claude --dangerously-skip-permissions
快捷键
Shift + Tab 快速切换权限等级。4. Hermas|多 Agent 智能协同框架
多智能体调度平台,可同步 CC Switch 内全部 AI 模型,支持模型热切换,内置 69 + 安全工具能力集。
启动入口:CC Switch 界面右上角 Hermas 图标,启动后请勿关闭终端进程。
5. Strix|V1.5 新增 AI 自动化渗透代理
本次版本重磅新增组件,支持白盒代码审计、黑盒 Web 应用评估,支持批量目标扫描。
# GitHub仓库白盒安全分析
strix --target https://github.com/org/repo
# Web应用黑盒渗透
strix --target https://your-app.com
# 批量目标扫描
strix --target-list targets.txt
通过环境变量配置大模型:
export LLM_API_KEY='your-api-key'
export STRIX_LLM='openai/gpt-5.4'
三、预置 AI 安全技能库 Skills
系统内置大量开箱即用安全指令,在 Claude Code、Hermas 中直接调用:
/secskills|全自动渗透测试,输入目标 IP / 域名即可启动完整攻击链(端口扫描、目录爆破、漏洞探测、漏洞利用、权限提升、横向移动)/code-audit deep /path|源码深度审计,覆盖 OWASP Top10、注入漏洞、权限缺陷、反序列化风险/decompile|APK、XAPK、Jar 逆向分析,支持 Xposed 风险检测/solve-challenge|CTF 全赛道解题,Crypto、Web、Pwn、逆向、取证- Claude-Red:58 项红队专项技能,包含 SQL 注入、域渗透、无线攻防等
- Cybersecurity-Skills:817 条结构化攻防技能,对齐 MITRE ATT&CK、NIST CSF 2.0 框架
四、内置辅助工具集
- Clash Verge:系统代理、TUN 虚拟网卡模式,保障 AI 接口网络连通
- Google Chrome:预置 ChromeDriver,支撑 Browser Agent 浏览器自动化
- IntelliJ IDEA(激活至 2099 年):本地代码开发审计,内置 AI 助手,一键激活命令:
wget -q ckey.run -O ckey.run && bash ckey.run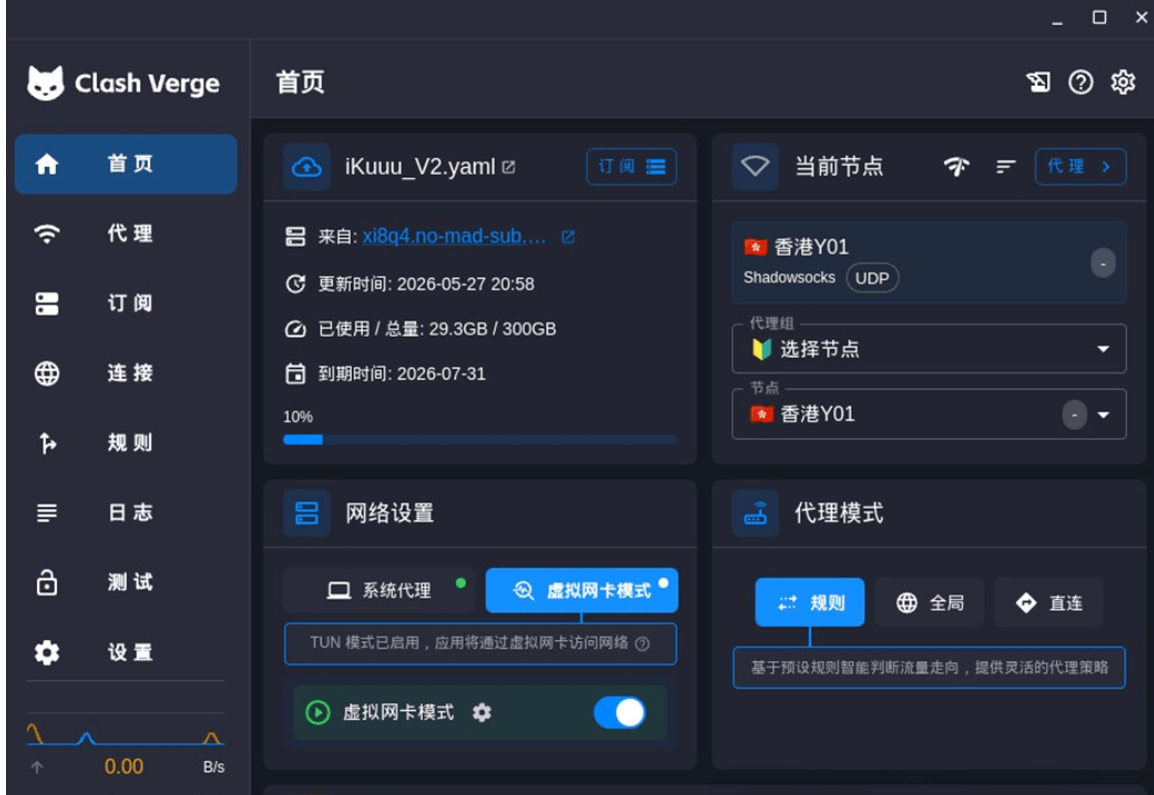
五、版本迭代记录
| 版本 | 发布时间 | 核心更新 |
|---|---|---|
| V1.5 | 2026-07-26 | 新增 Strix 渗透代理;升级 Claude、CC Switch、Hermas;加入 Claude-Red 大型红队技能库 |
| V1.4 | 2026-07-04 | 优化国内软件源、VMtools;Claude 文件编辑自动审批 |
| V1.3 | 2026-06-18 | Hermas 桌面端上线,新增 CTF 专项技能 |
| V1.2 | 2026-06-12 | 修复 root 模式 IDE 界面、Claude 程序崩溃 bug |
| V1.1 | 2026-06-05 | 完整 Kali 工具集预装,桌面快捷启动入口 |
六、快速上手流程
- 启动 Clash Verge,开启虚拟网卡模式,保证大模型接口网络通畅
- 按需启动 AI 引擎:
- 轻量化交互渗透:CyberStrike AI Web 面板
- 深度自动化渗透:HexStrike AI + Cherry Studio
- 代码审计 / 逆向:Claude Code
- 多智能体协同演练:Hermas
- 在 CC Switch 或 CyberStrike 后台填入大模型 API 密钥
-
输入目标资产,调用对应技能开展安全研究
典型场景推荐搭配
- 快速黑盒渗透:CyberStrike AI
- 源码安全审计:Claude Code
/code-audit deep - CTF 竞赛解题:Claude Code
/solve-challenge - 批量资产评估:Strix 批量扫描模式
- 红队攻防演练:Hermas 多 Agent 协同
七、下载渠道与项目联系
SpecterAI AI 渗透系统下载地址
© 版权声明
1、本网站名称:
X黑手网
2、本站永久网址:https://xheishou.com
3、本网站的文章部分内容可能来源于网络,仅供大家学习与参考,如有侵权,请联系站长进行删除处理。
4、本站一切资源不代表本站立场,并不代表本站赞同其观点和对其真实性负责。
5、本站一律禁止以任何方式发布或转载任何违法的相关信息,访客发现请向站长举报
6、本站资源大多存储在云盘,如发现链接失效,请联系我们我们会第一时间更新。
7.本站原创内容版权归 X黑手网 及对应作者共同所有,欢迎转载,转载请务必注明原文出处及作者信息。
2、本站永久网址:https://xheishou.com
3、本网站的文章部分内容可能来源于网络,仅供大家学习与参考,如有侵权,请联系站长进行删除处理。
4、本站一切资源不代表本站立场,并不代表本站赞同其观点和对其真实性负责。
5、本站一律禁止以任何方式发布或转载任何违法的相关信息,访客发现请向站长举报
6、本站资源大多存储在云盘,如发现链接失效,请联系我们我们会第一时间更新。
7.本站原创内容版权归 X黑手网 及对应作者共同所有,欢迎转载,转载请务必注明原文出处及作者信息。
THE END

- 最新
- 最热
只看作者