

⚠️ 重要法律声明:本文所有技术操作仅允许在自己拥有完全所有权的设备、自建测试局域网内开展安全研究学习。未经无线网络所有者明确书面许可,对他人 WiFi 实施解认证、钓鱼劫持等行为属于违法行为,严禁私自用于公网、公共场景、他人网络,一切违规操作后果由操作者自行承担。
前言
Kali NetHunter 作为安卓平台知名的移动渗透测试系统,内置大量无线网络安全工具。其中Evil Twin(邪恶双子) 是无线网络渗透里经典的攻击手段。很多初学者只听说过抓握手包跑密码,却不了解邪恶双子融合「解除认证攻击 + 仿冒热点 + WEB 钓鱼页面」的完整链路,下面结合实操截图完整拆解流程。
一、什么是 Evil Twin 邪恶双子?
简单来说:攻击者扫描目标 WiFi,搭建一个同名、同信道的虚假 AP 热点(双子热点),配合解除认证攻击强制将客户端踢下线。客户端断开原网络后,会自动搜索同名信号更强的热点,连接我们搭建的仿冒热点。
主流两种实现思路:
- 传统方案:等待用户主动输入 WiFi 密码,抓取 WPA/WPA2 握手包,离线暴力破解;
- 进阶钓鱼方案:接入虚假热点后自动弹出伪造网页,诱导受害者主动输入 WiFi 明文密码(本次实操采用 WEB 钓鱼方案)。
二、硬件前置条件
外置 USB 无线网
- 已 Root 安卓并支持刷入kali Nethunter手机
- 支持监听模式(Monitor Mode)、帧注入的 USB 无线网卡;
手机内置网卡绝大多数不支持帧注入,必须依靠外接网卡完成攻击,这也是很多新手启动 Evil Twin 报错的核心原因。
三、完整实操分步演示
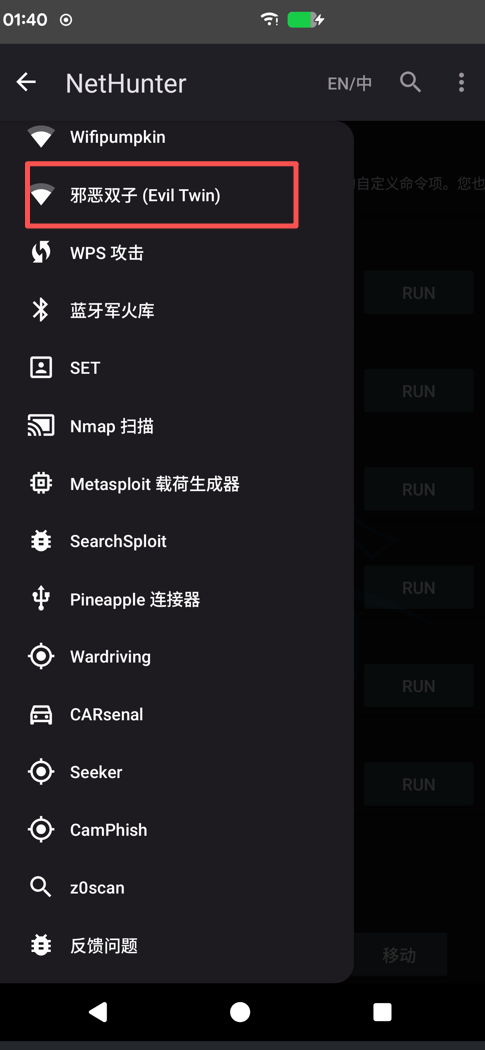
步骤 1:打开 NetHunter 工具列表,启动邪恶双子模块
打开 NetHunter 侧边菜单栏,找到【邪恶双子 (Evil Twin)】功能入口,进入攻击配置面板。
步骤 2:网卡与目标网络基础配置
- 监听网卡:选择外接网卡 ;
- 点击【扫描网络 (SCAN NETWORKS)】扫描周边所有无线信号;
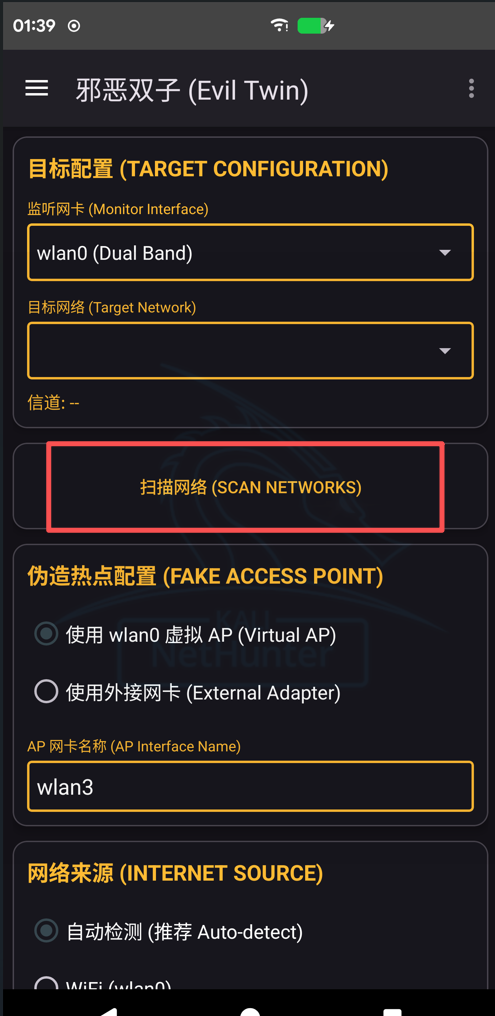
- 在扫描结果选中目标 WiFi:
xheishou.com,系统自动锁定对应信道;
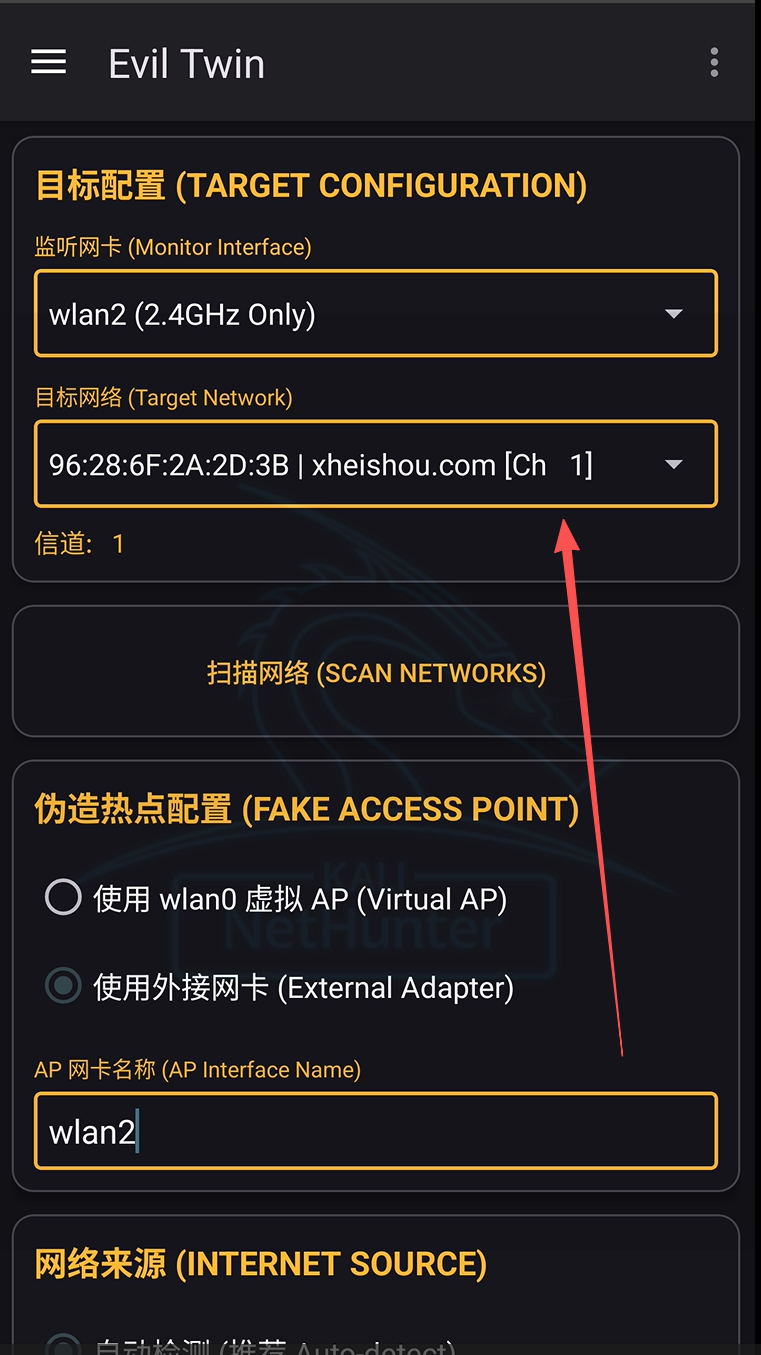
- 伪造热点配置:选择【使用外接网卡】,网卡接口填写 你用的那个网卡扫描的就填写那个;
- 网络来源保持【自动检测】,工具会自动共享手机流量给虚假热点。
配置关键点提醒:目标原始 WiFi 是 2.4GHz 频段,网卡也必须工作在 2.4G,5G 网卡无法跨频段开展攻击。
步骤 3:启动攻击流程
确认所有参数无误,点击【启动 (START)】。
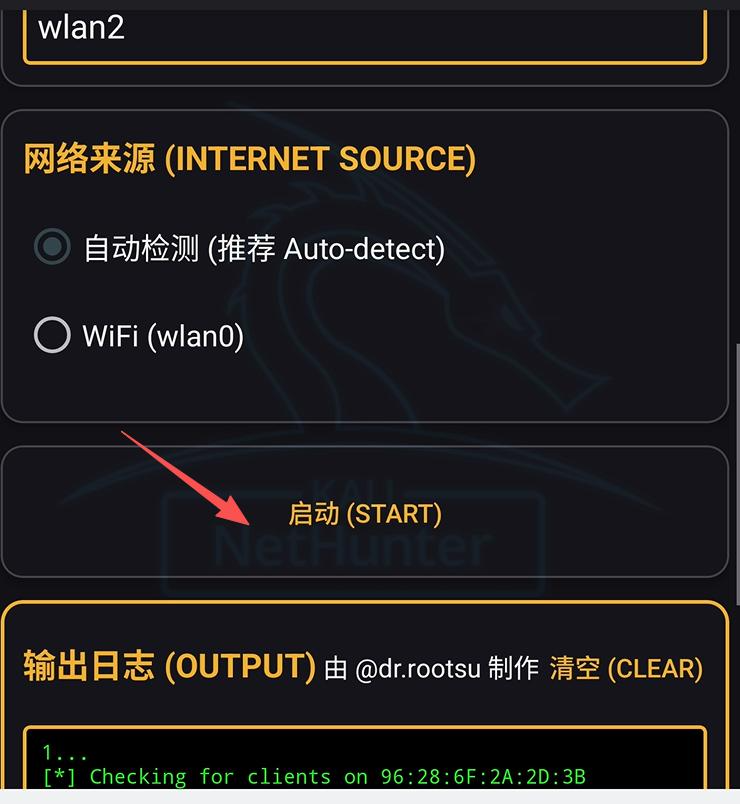
工具自动执行一套自动化流程:
- 将外置网卡切换至监听模式;
- 持续向目标在线客户端发送解除认证数据包(Deauth),强制设备断连;
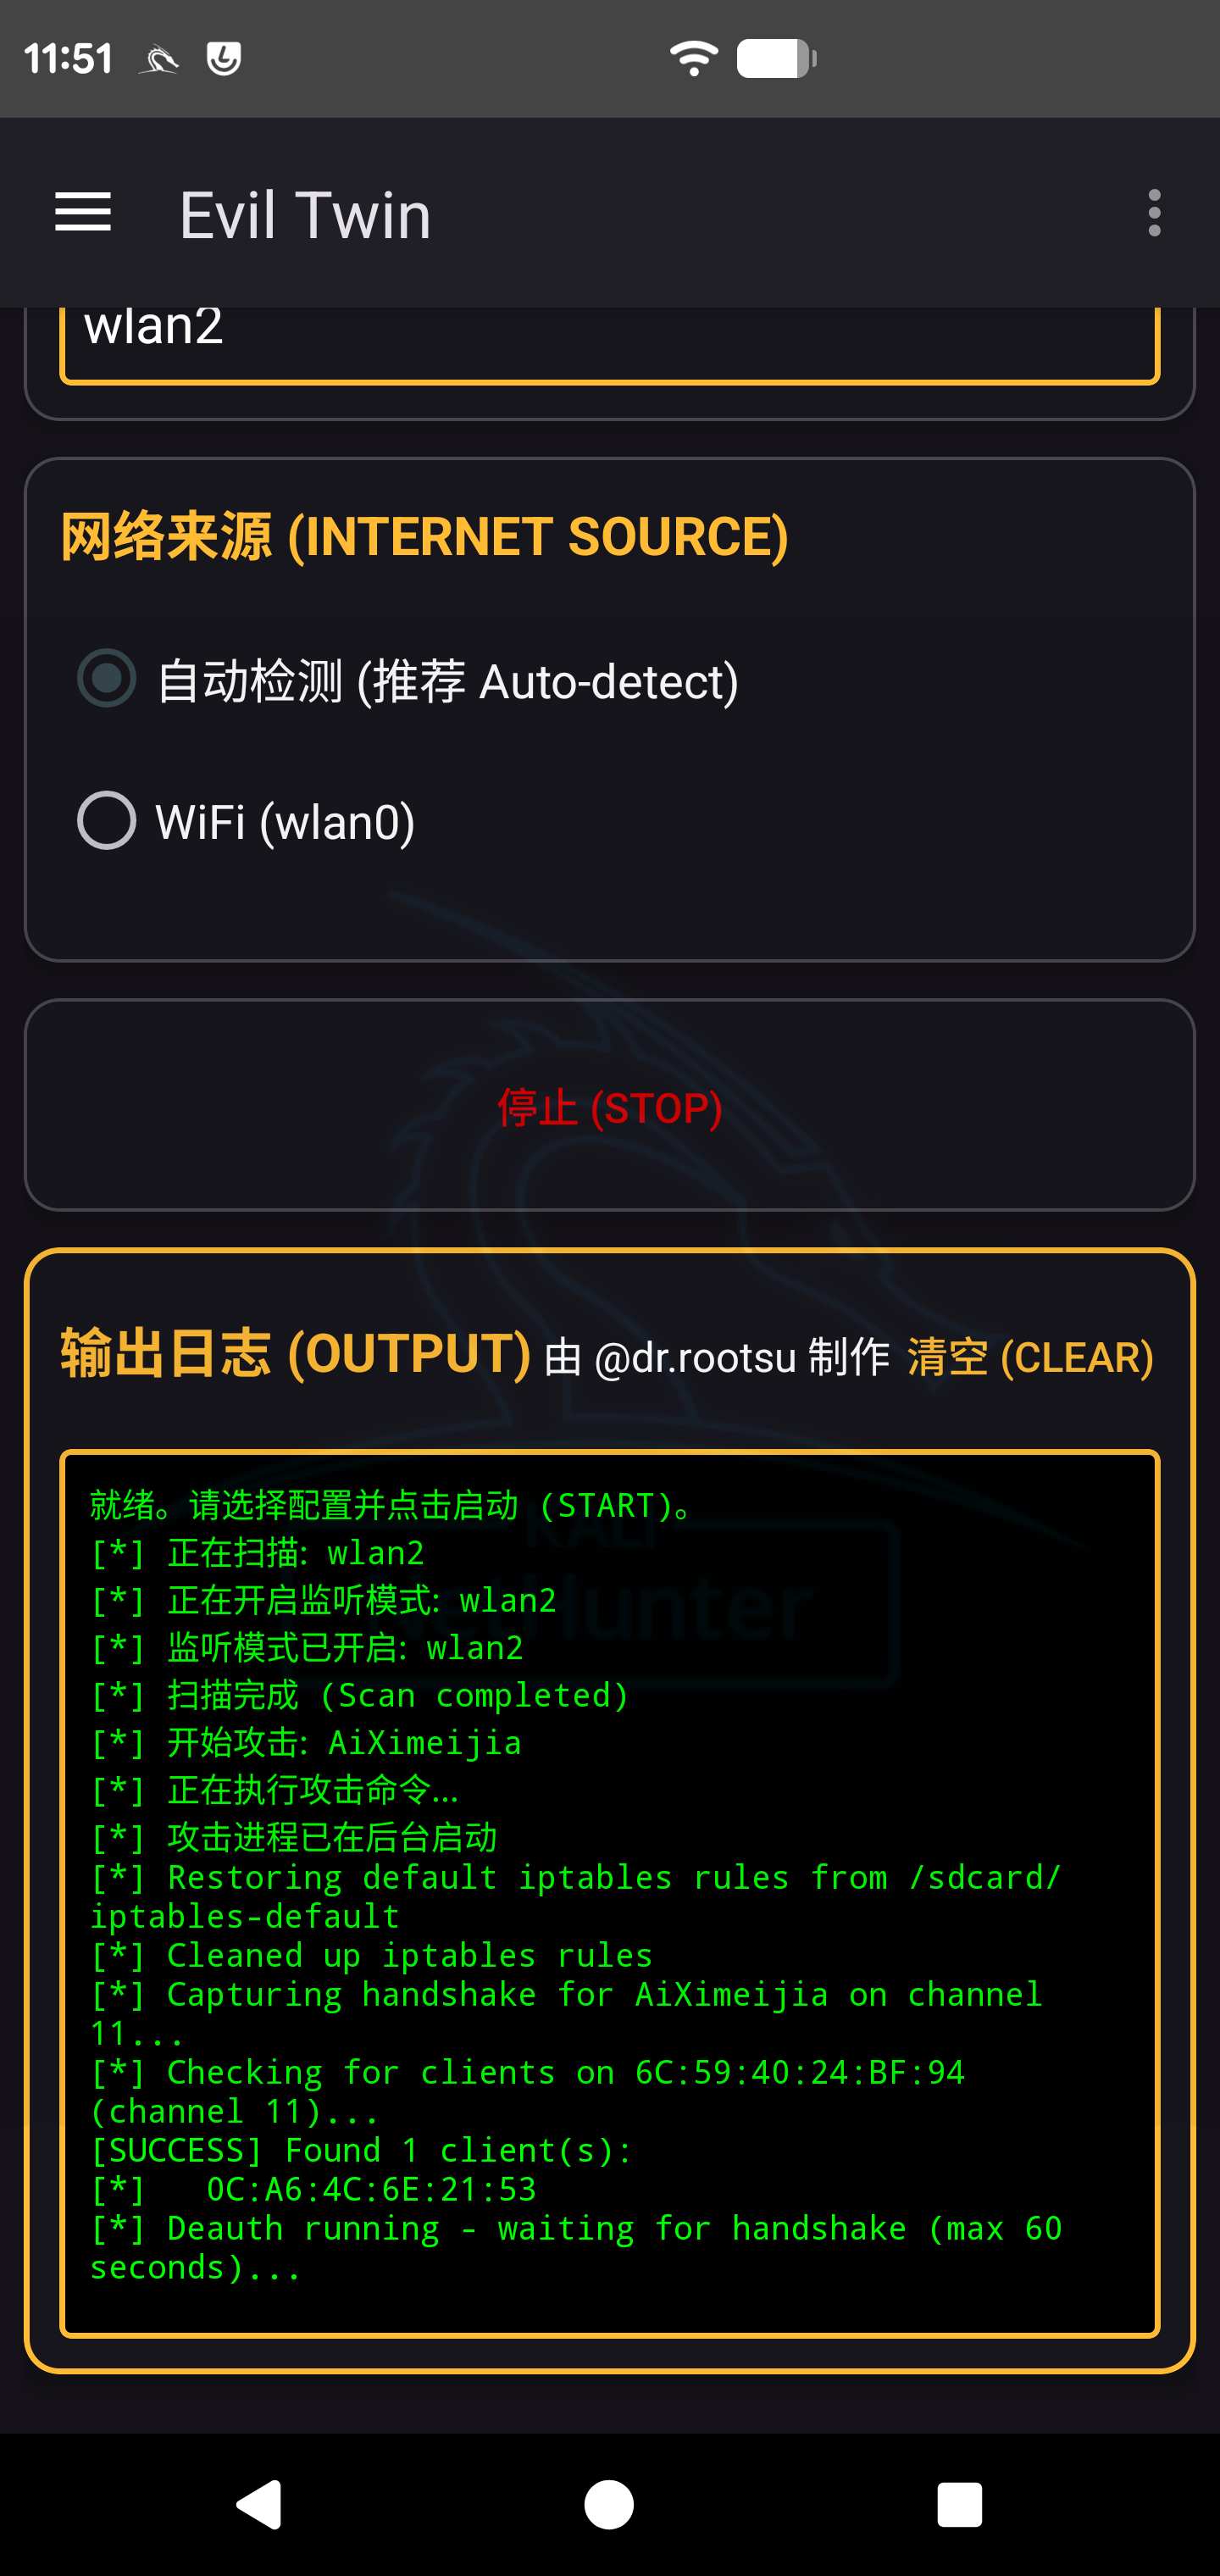
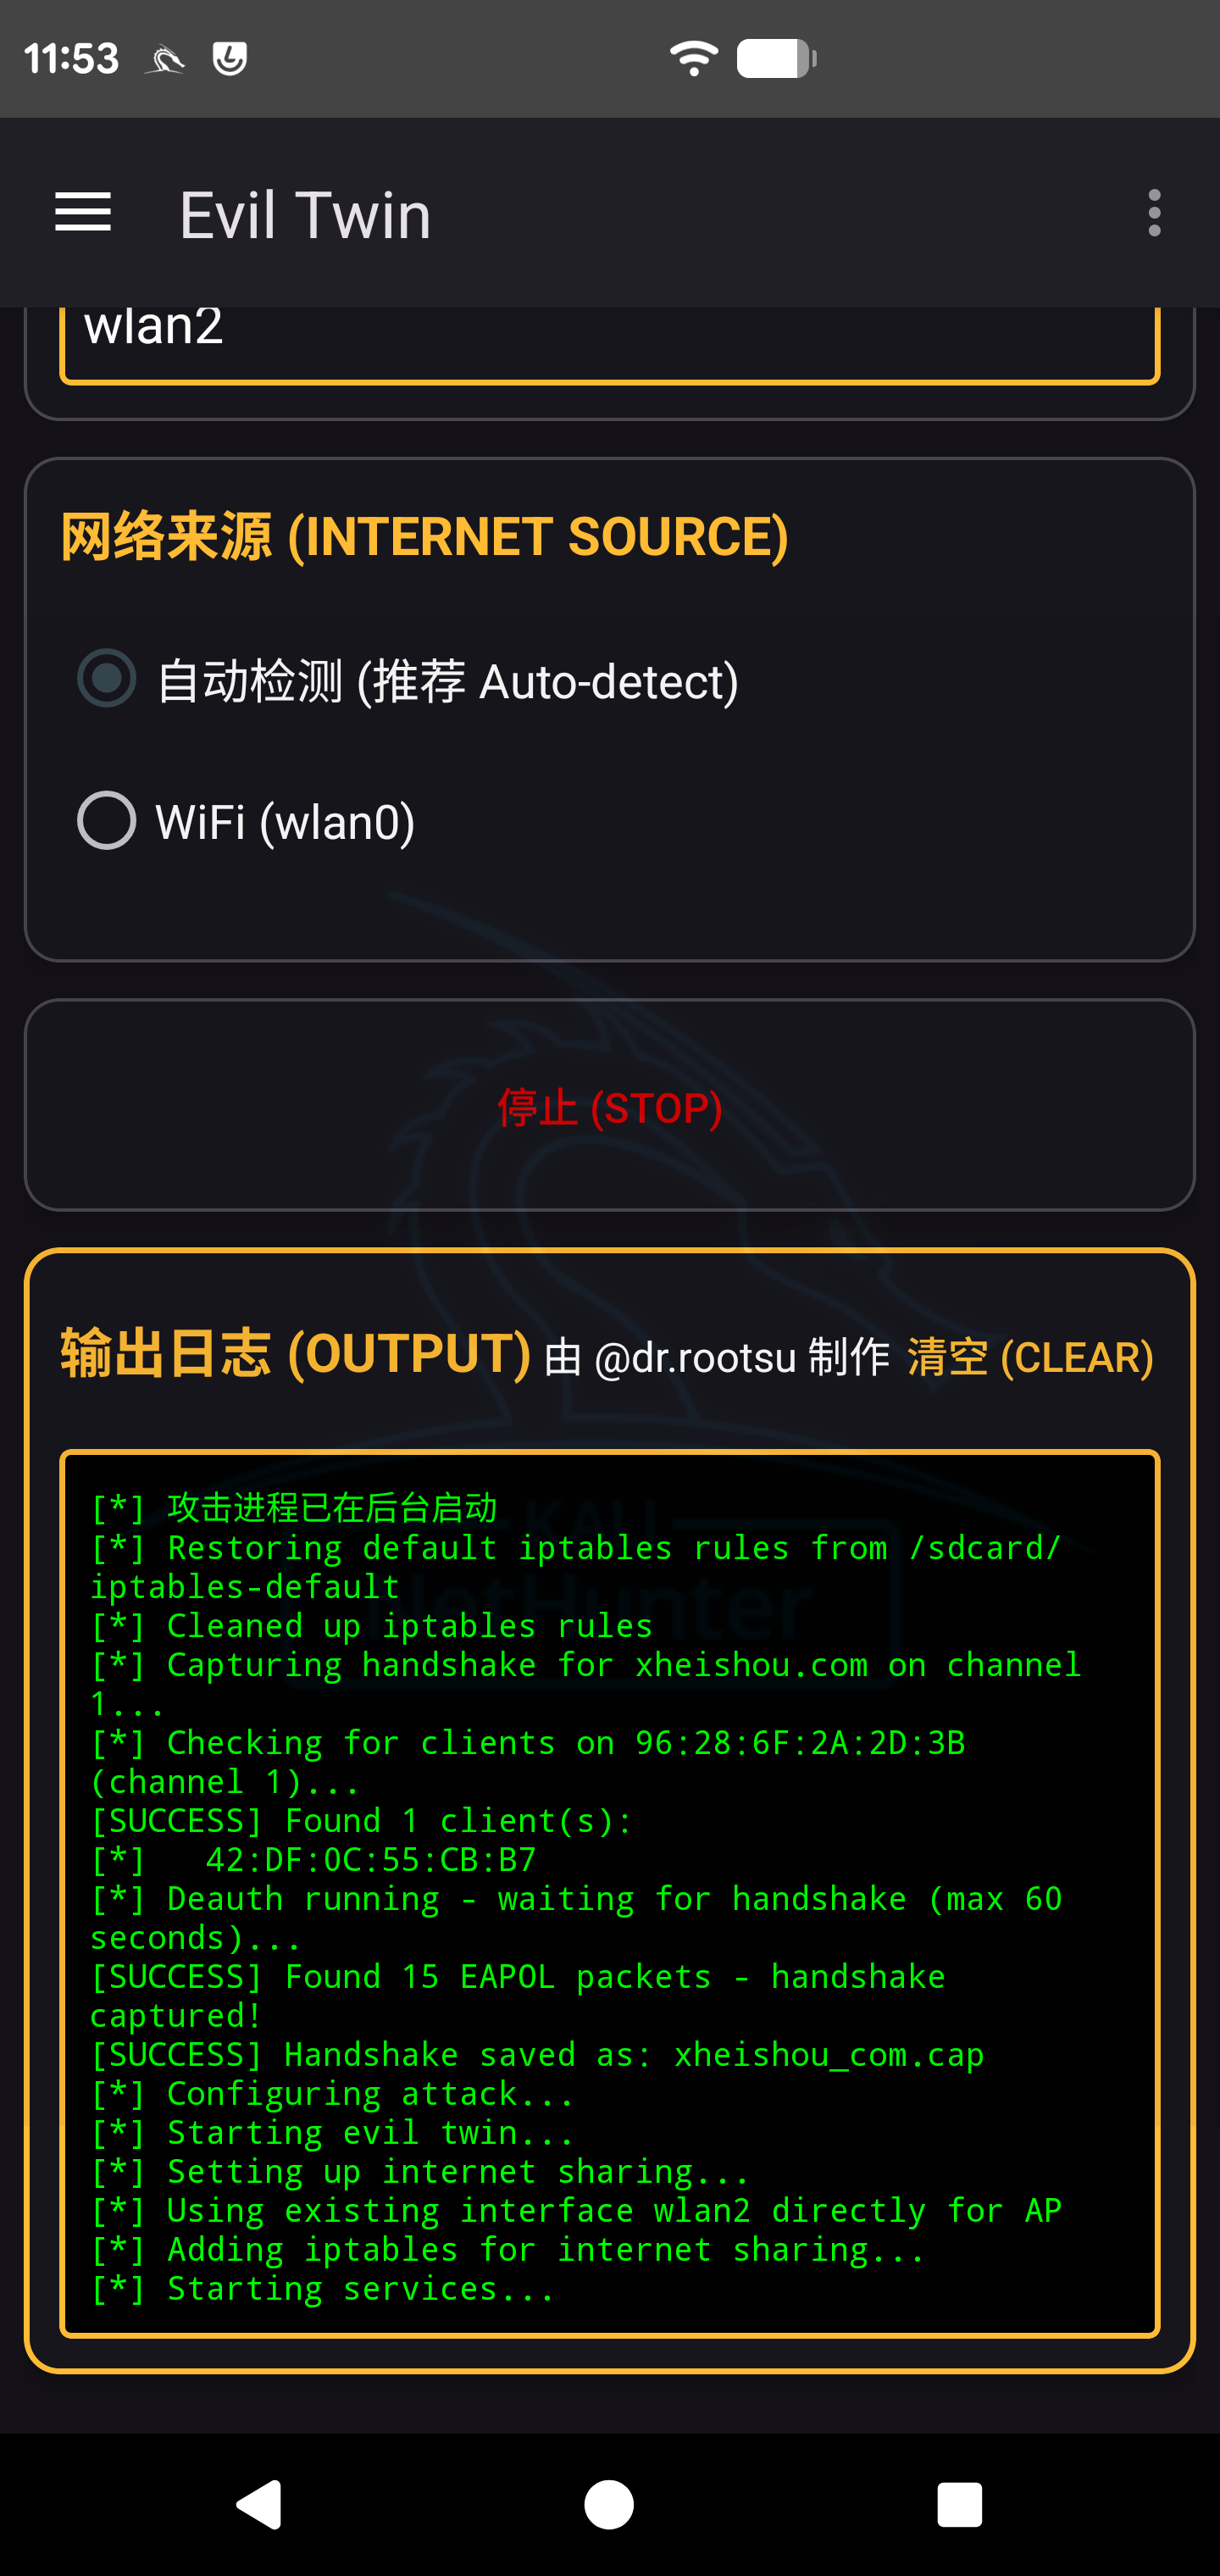
- 同时搭建和目标同名
xheishou.com的虚假接入点;
步骤 4:攻击运行日志解读
日志输出是判断攻击状态最重要的依据:
[*] 监听模式已开启: wlan2
[*] Found 1 client(s): 42:DF:0C:55:CB:B7
[*] Deauth running - waiting for handshake
[SUCCESS] Found EAPOL packets - handshake captured!
[*] Starting evil twin...
[SUCCESS] Evil twin is live
日志含义:
- 成功发现目标 WiFi 下在线客户端;
- 解除认证攻击生效,成功捕获 WPA 握手包并保存为
xheishou_com.cap; - 虚假同名热点成功上线,Evil Twin 正式运行。
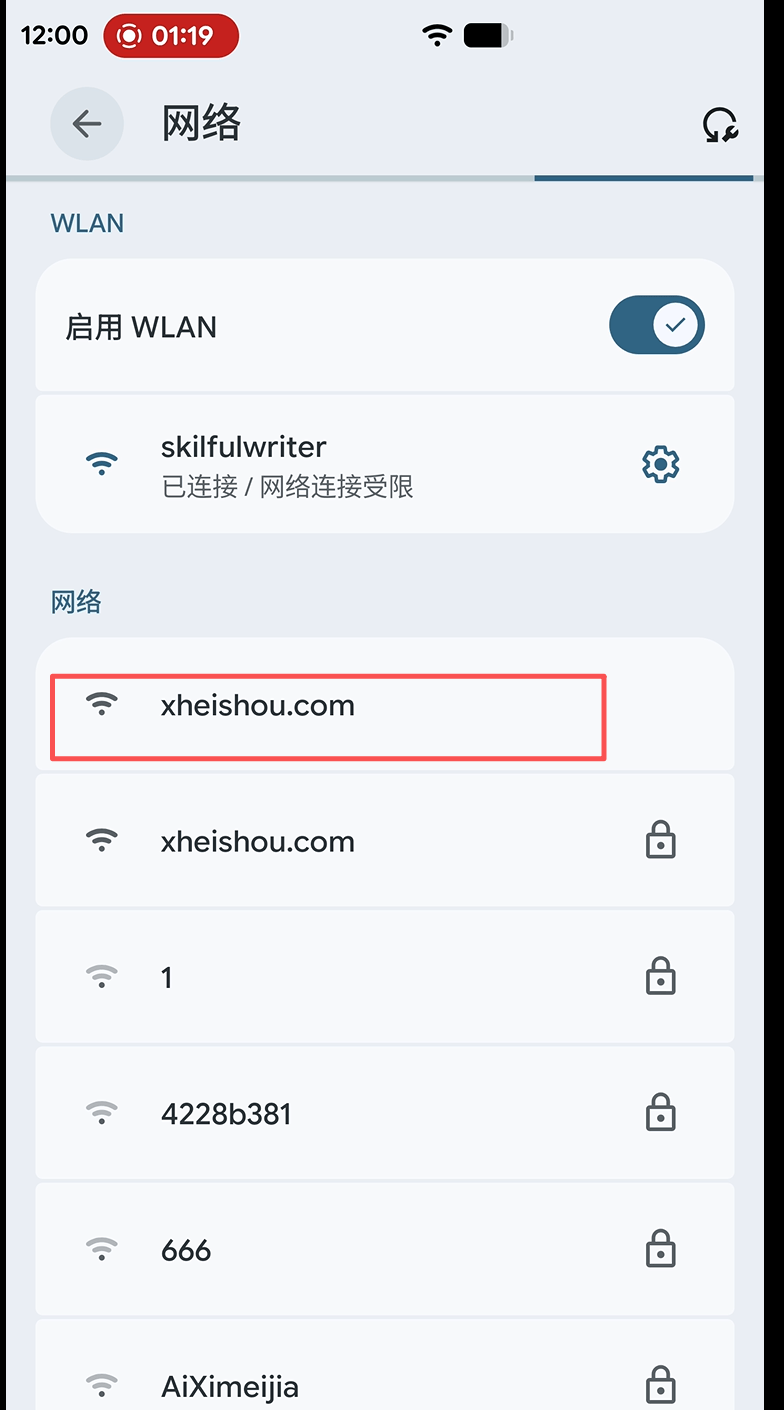
步骤 5:受害者视角 —— 双子热点出现
在另一台手机 WiFi 列表,可以同时看到两个
xheishou.com:- 带锁图标:原始合法 WiFi;
- 无锁开放热点:我们搭建的邪恶双子虚假 AP。
受害者设备被踢下线后,会优先尝试连接信号更好的同名开放热点。
步骤 6:WEB 钓鱼页面拦截密码
当设备接入虚假开放热点,系统会自动触发 WiFi 门户认证弹窗,弹出我们预设的钓鱼页面。
本次模板伪装成「路由器固件升级」,诱导用户输入原 WiFi 密码。
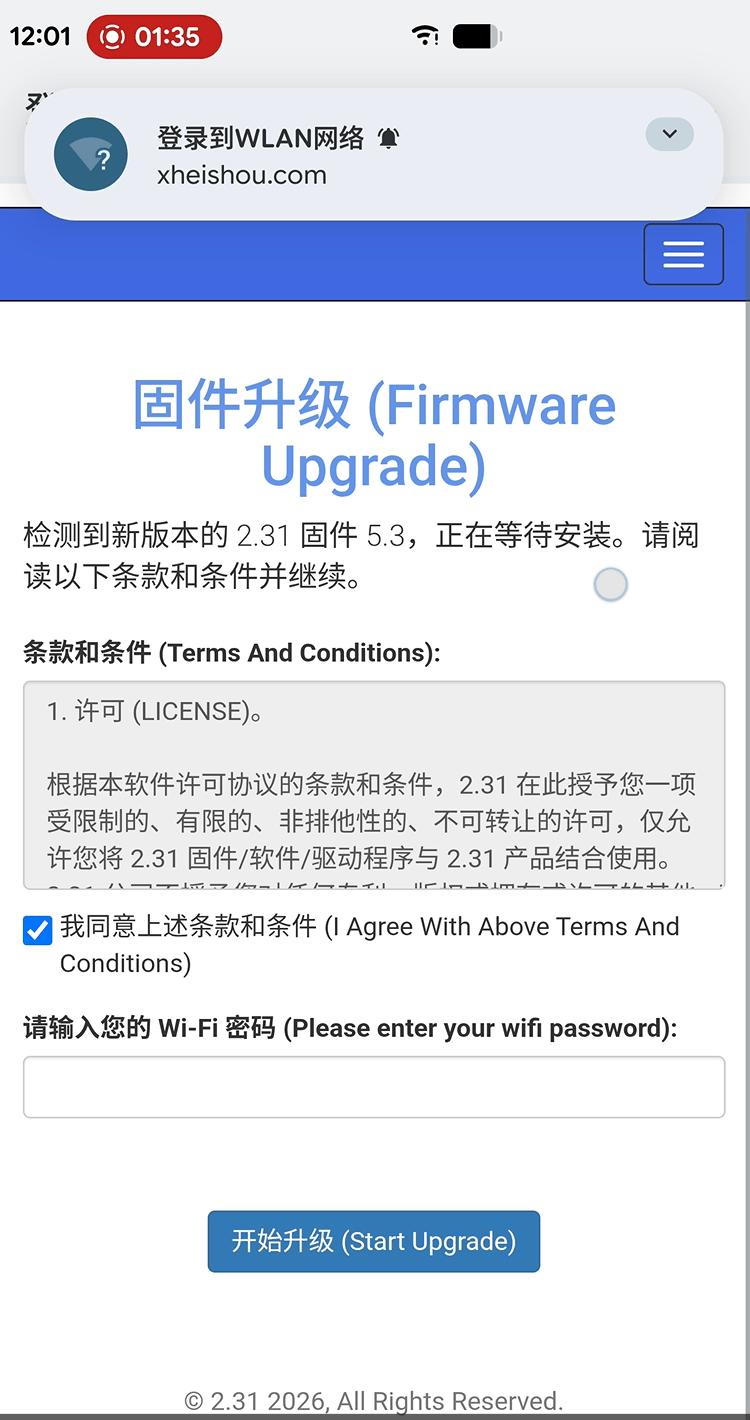
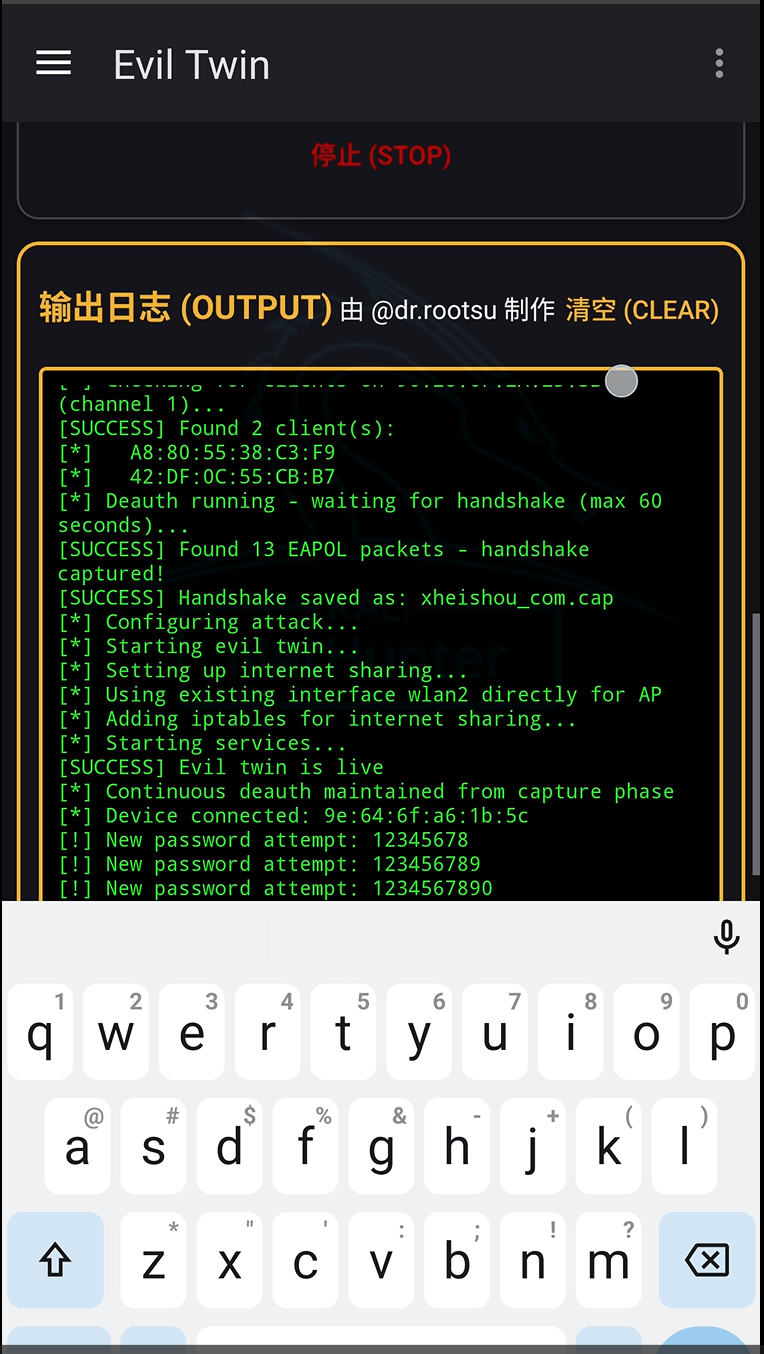
一旦受害者在页面内填写密码并提交,密码明文会直接输出到 NetHunter 日志中。
截图日志可以清晰看到系统实时捕获受害者尝试输入的密码字符。
视频演示
四、技术优劣势分析
✅ 优势(相比单纯抓握手包)
- 握手包破解依赖密码字典,复杂长密码很难跑出来;钓鱼方案直接获取明文,不存在破解失败问题;
- 攻击自动化程度高,NetHunter 封装模块一键执行,不需要手动输入大量 aircrack-ng、hostapd 命令;
❌ 局限性
- 依赖支持帧注入的外置无线网卡,手机自带无线网卡基本无法使用;
- 仅支持 2.4GHz 网络,5GHz WiFi 攻击门槛更高;
- 现代新版安卓、iOS 系统对陌生开放热点存在防护,部分机型不会自动连接同名开放 AP;
- 需要受害者主动在钓鱼页面输入密码,如果用户警惕性高,攻击无法完成。
五、防御建议(普通用户如何防范 Evil Twin 攻击)
- 优先使用 5GHz WiFi,减少 2.4GHz 暴露风险;
- 手机关闭「自动连接未知 / 曾经连接过的开放热点」功能;
- 当 WiFi 突然频繁掉线时,立刻查看 WiFi 列表是否存在同名无锁热点;
- 警惕连接开放 WiFi 后,突然弹出要求输入原 WiFi 密码的网页,正规 WiFi 不会索要已保存密码;
- 路由器开启 WPA3 加密,降低无线网络攻击面。
六、学习总结
Evil 双子攻击完整链路分为:扫描目标→解除认证踢下线→搭建仿冒热点→门户钓鱼收集凭证。这项技术本质用来演示无线局域网的安全缺陷,帮助网络安全从业者完善防御方案。
再次重申:所有无线渗透操作必须严格遵守《网络安全法》,仅限个人测试环境学习。未经授权入侵他人无线网络,需要承担民事、行政乃至刑事责任。
© 版权声明
1、本网站名称:
X黑手网
2、本站永久网址:https://xheishou.com
3、本网站的文章部分内容可能来源于网络,仅供大家学习与参考,如有侵权,请联系站长进行删除处理。
4、本站一切资源不代表本站立场,并不代表本站赞同其观点和对其真实性负责。
5、本站一律禁止以任何方式发布或转载任何违法的相关信息,访客发现请向站长举报
6、本站资源大多存储在云盘,如发现链接失效,请联系我们我们会第一时间更新。
7.本站原创内容版权归 X黑手网 及对应作者共同所有,欢迎转载,转载请务必注明原文出处及作者信息。
2、本站永久网址:https://xheishou.com
3、本网站的文章部分内容可能来源于网络,仅供大家学习与参考,如有侵权,请联系站长进行删除处理。
4、本站一切资源不代表本站立场,并不代表本站赞同其观点和对其真实性负责。
5、本站一律禁止以任何方式发布或转载任何违法的相关信息,访客发现请向站长举报
6、本站资源大多存储在云盘,如发现链接失效,请联系我们我们会第一时间更新。
7.本站原创内容版权归 X黑手网 及对应作者共同所有,欢迎转载,转载请务必注明原文出处及作者信息。
THE END


暂无评论内容