

环境:Kali NetHunter(手机) + RT3070(ALFA‑AWUS036NH)USB 无线网卡 ⚠️重要声明:本文仅用于个人授权环境下安全学习,严禁对非本人拥有的无线网络进行抓包、解除认证等操作,未经授权测试属于违法行为。
简介
Wifit3 是 derv82 开发的图形化无线审计工具,区别传统aircrack‑ng套件:它自带独立用户态无线驱动,不需要开启 airmon‑ng 监听模式,TUI 终端交互界面,集成扫描、抓握手包、PMKID 捕获、WPS 攻击、EvilTwin 邪恶热点一体化。
硬件兼容清单(Wifit3 硬性支持芯片)
- ✅ AR9271
- ✅ RT3070 / RT2870
- ✅ MT7612U
- ❌ MT7921AU、RTL8812BU、RTL8822BU 不支持(就算系统内核能驱动,wifit3 内置固件无法识别)
RT3070 仅支持2.4GHz 频段,5GWiFi 无法扫描,属于硬件限制。
一、环境准备
硬件
- 安卓手机刷入 Kali NetHunter
- OTG 转 USB 接口
- RT3070 无线网卡(ALFA‑AWUS036NH)
💡手机 OTG 供电不足建议搭配带供电 USB‑HUB,长时间测试避免网卡掉线。
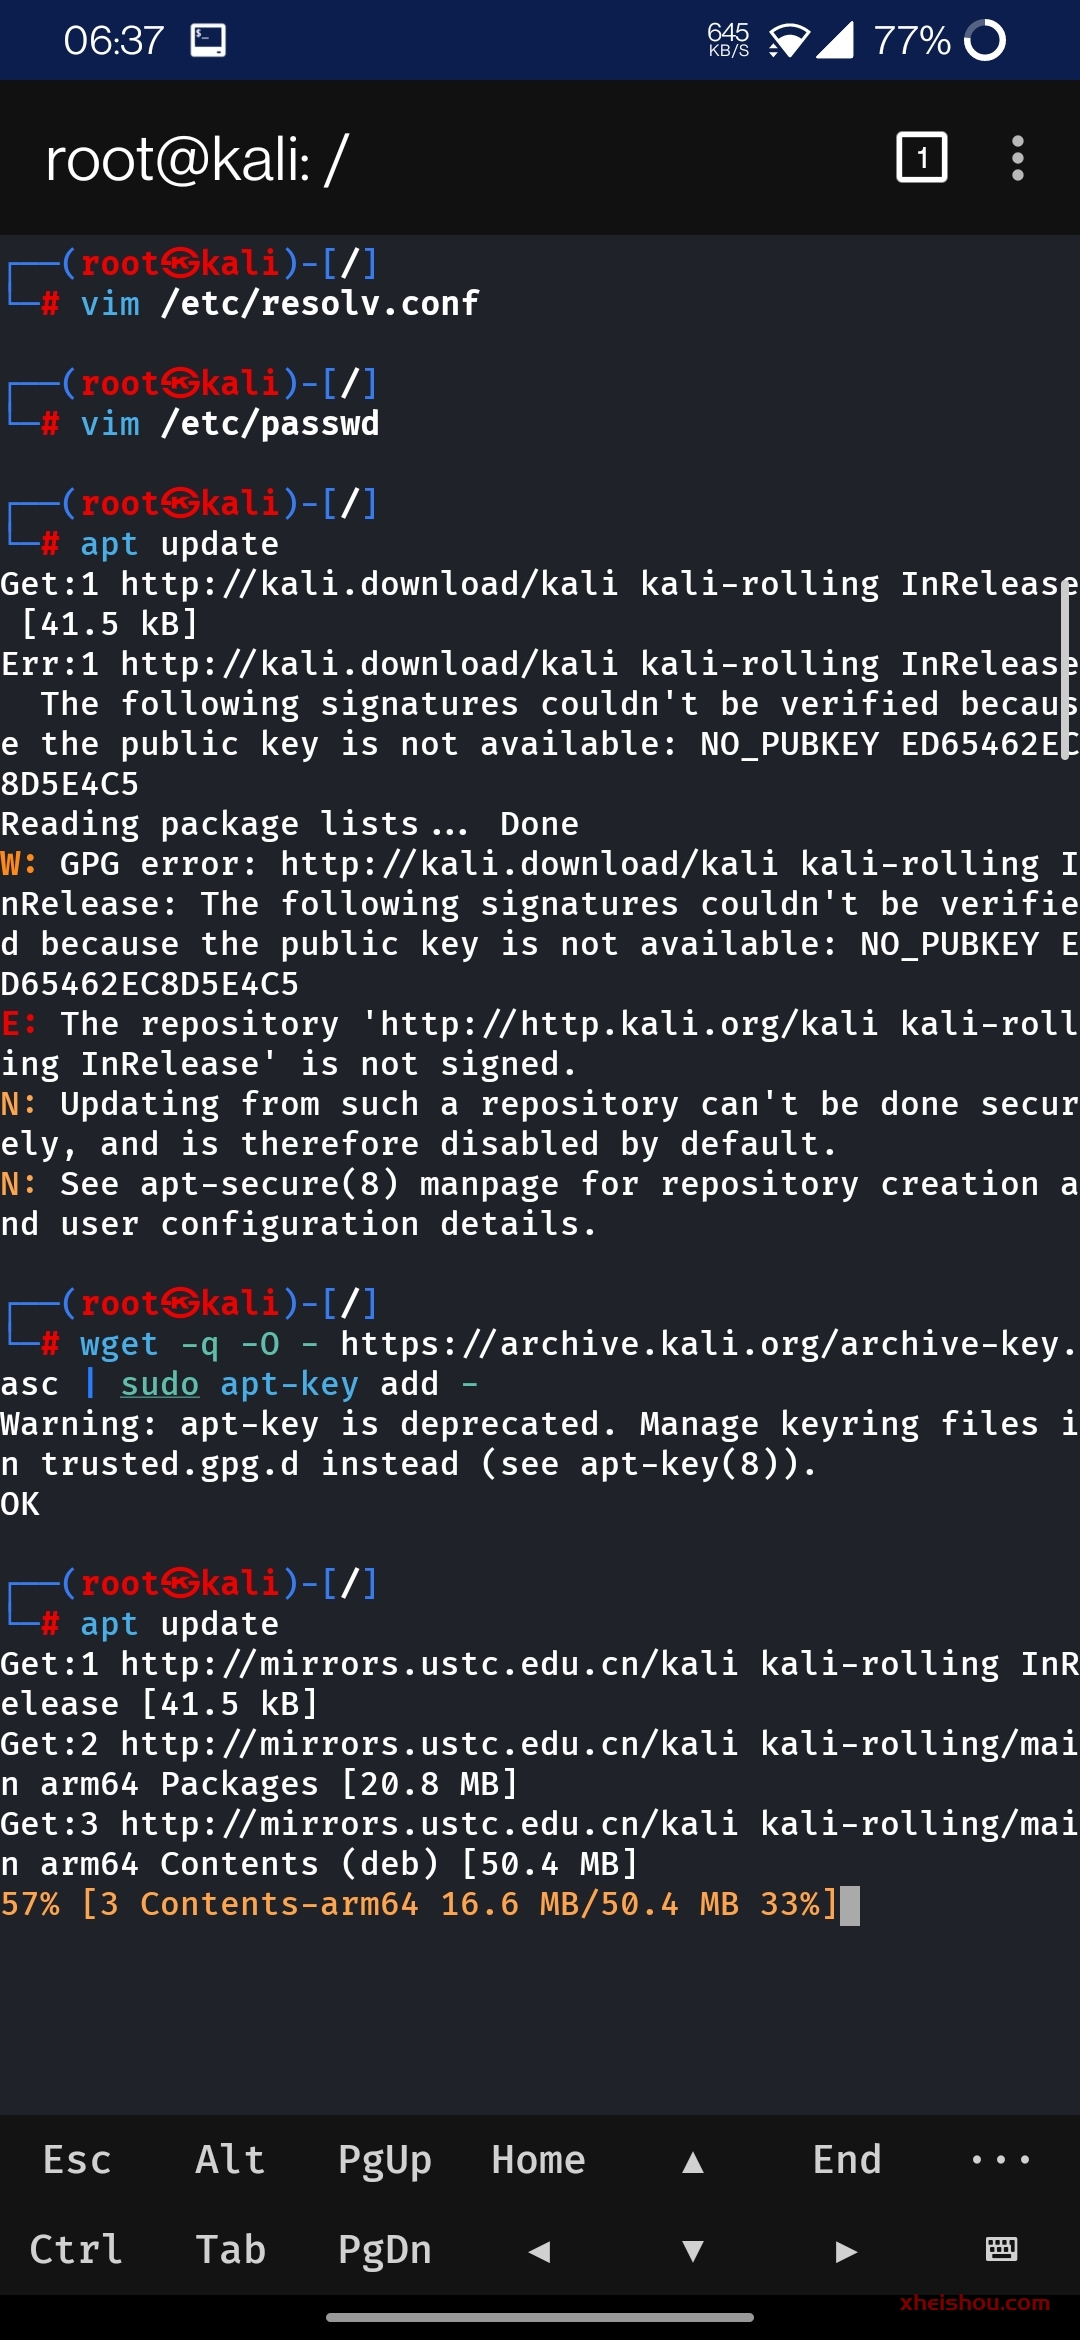
软件部署 wifit3
# 更新系统
apt update && apt upgrade -y
# 安装依赖
apt install git python3 python3-pip libusb-1.0-0
#拉取源码
git clone https://github.com/derv82/wifit3.git
cd wifit3
#创建虚拟环境
python3 -m venv venv
source venv/bin/activate
pip3 install -r requirements.txt
启动命令(必须 root 权限)
source venv/bin/activate
python3 wifit3.py
二、初始化网卡接管
- 插入 RT3070 网卡,执行
lsusb确认识别,输出示例:
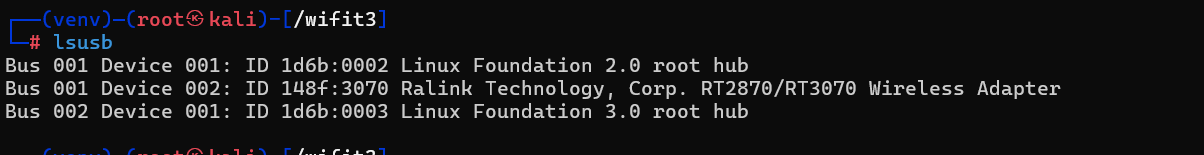
148f:3070即为 RT3070 设备 ID。
- 运行 wifit3,程序会提示写入
modprobe黑名单、udev 权限规则。
作用:阻止 Kali 系统内核驱动占用 RT3070,网卡交给 wifit3 内置用户态驱动接管。
- ⚠️关键操作:拔掉网卡,等待 2 秒重新插回 USB 口,内核黑名单才能生效。
- 重新进入 wifit3 主界面,界面下方会显示
RT3070 · ALFA AWUS036NH,绿色 START 按钮亮起,代表硬件就绪。
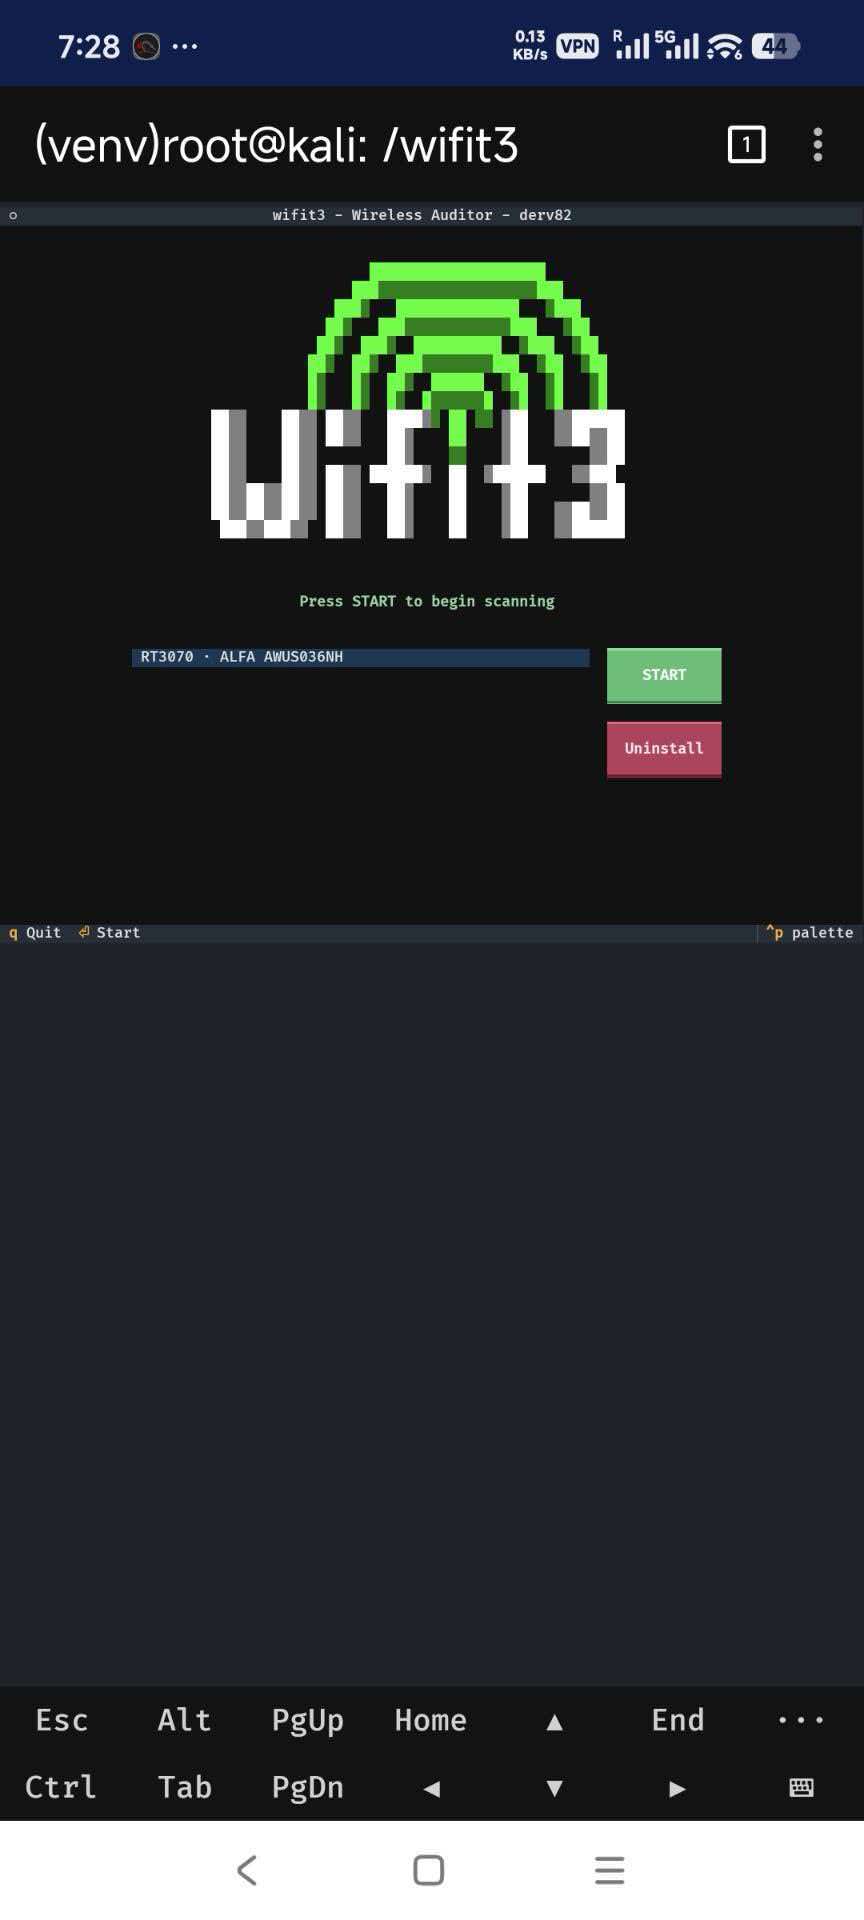
❗退出 wifit3 之后,如果需要使用 airmon‑ng 等传统工具,必须在主界面点击 Uninstall 卸载黑名单,重新拔插网卡,否则系统无法识别无线网卡。
三、扫描周边 WiFi
- 选中绿色
START按下回车,开始扫描 2.4G 无线网络。
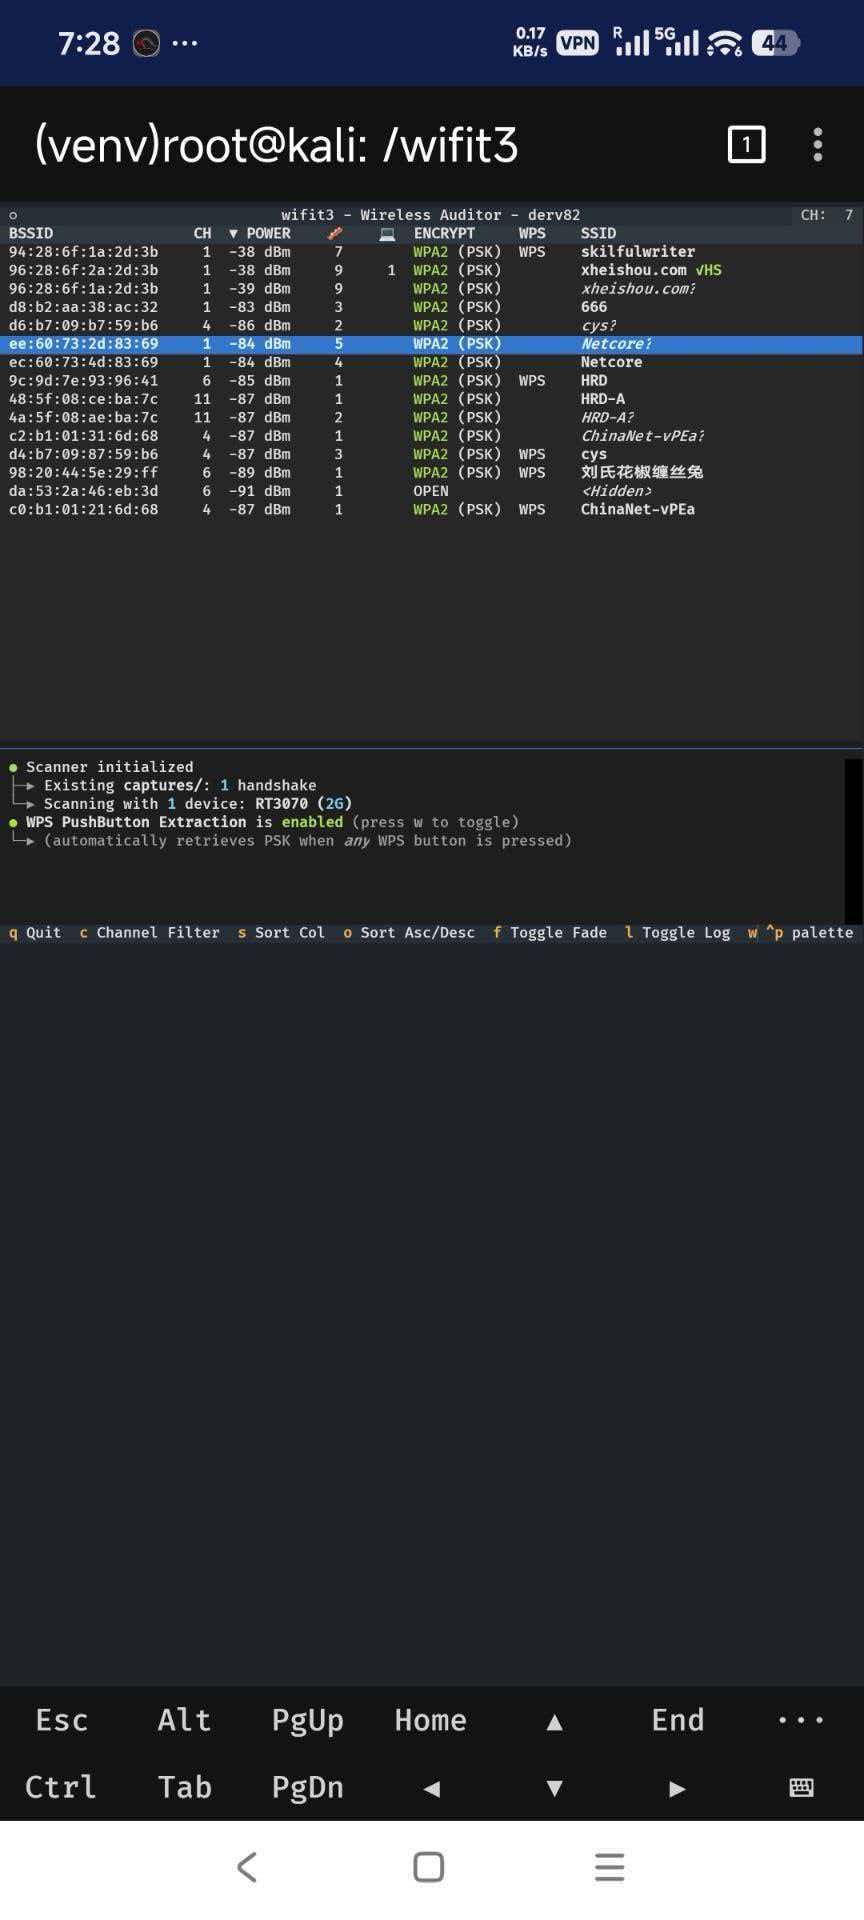
界面字段说明:
| 字段 | 说明 |
|---|---|
| BSSID | 路由器 MAC 物理地址 |
| CH | 工作信道 |
| POWER | 信号强度,数值越小信号越强,‑45dBm 信号极好,‑88~‑90dBm 信号很差 |
| ENCRYPT | 加密方式,家用 WiFi 普遍 WPA2 (PSK) |
| WPS | 标记代表路由器开启 WPS 功能,可以进行 WPS 攻击 |
| SSID | WiFi 名称 |
底部快捷键
q:退出程序c:信道过滤s:切换排序列o:升降序切换w:WPS 按键 PBC 监听开关
RT3070 硬件限制,只能看到 2.4G,5GWiFi 不会出现在列表。
四、捕获 WPA 握手包 / PMKID
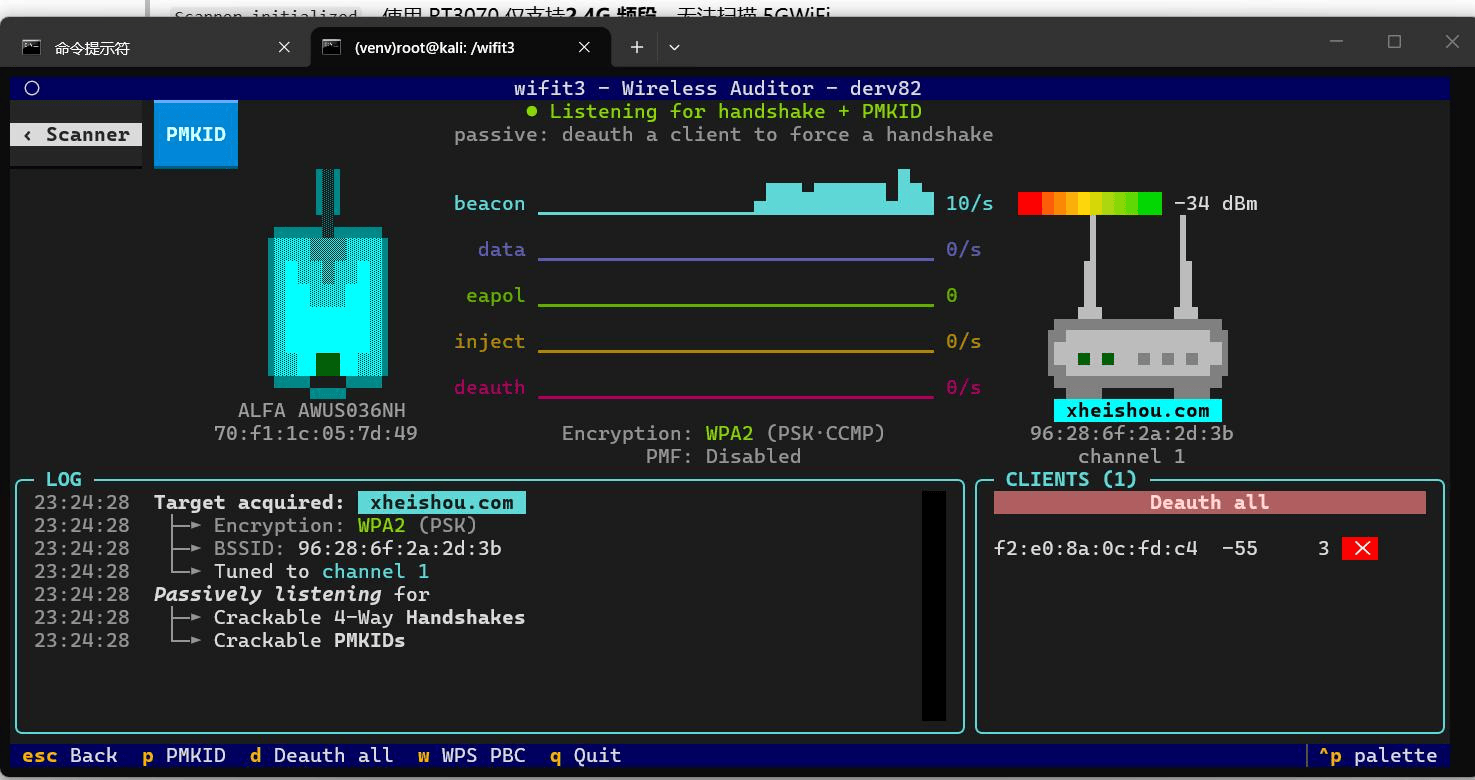
选中你自己授权测试的 WiFi,按下Enter进入捕获页面。 页面会显示:目标路由器信息、信道、加密方式、PMF 状态,同时列出当前在线客户端设备。
模式 1:被动监听(无任何数据包注入,最安全)
保持默认被动监听,等待客户端设备主动断开重连 WiFi。 左下角日志等待提示: Got valid WPA handshake 拿到完整四步握手包 或者 Got PMKID 获取 PMKID 哈希。
优点:不发送任何网络数据包;缺点:需要等待设备主动重连,耗时不确定。
模式 2:Deauth 强制重连(仅自己测试 WiFi)
界面快捷键按d,执行Deauth all,向在线客户端发送解除认证帧。 客户端被踢下线,会自动重新连接路由器,瞬间触发 EAPOL 握手流程。 观察界面eapol计数器上涨,日志出现握手包捕获成功提示。
⚠️注意:如果路由器开启 PMF 管理帧保护,deauth 会失效,本界面
PMF:Disabled代表目标没有开启保护,可以生效。
五、导出抓包文件 & 字典爆破
- 成功拿到握手包之后,按
esc返回 AP 列表,选择Export Captures,导出.pcap抓包文件。 - 退出 wifit3,卸载黑名单,拔插网卡恢复系统驱动。
kali 内置 rockyou 密码字典默认是压缩包,先解压:
gunzip /usr/share/wordlists/rockyou.txt.gzaircrack‑ng 爆破命令:
aircrack-ng -w /usr/share/wordlists/rockyou.txt 你的抓包文件.pcap如果字典中包含 WiFi 密码,会直接输出密码。
六、其他功能简介
- WPS Attack 对标记 WPS 的路由器,尝试 PIN 码爆破获取 WiFi 密码;老路由器成功率较高,新路由器有 PIN 锁定防护。
- EvilTwin 邪恶双子 创建同名虚假热点,配合 deauth 将客户端诱导到伪造 AP,用于安全演练。
七、常见踩坑排错
- lsusb 能看到网卡,wifit3 识别不到
没有执行拔插网卡操作,modprobe 黑名单未加载;q 退出程序,重启 wifit3,拔插网卡。
- deauth 发送之后拿不到握手包,eapol 一直 0
路由器开启 PMF 802.11w 保护,deauth 攻击失效,只能使用被动监听。
- NetHunter 长时间运行网卡掉线
OTG 供电不足,使用带供电 USB‑HUB。
- wifit3 退出后 airmon‑ng 找不到网卡
忘记 Uninstall 卸载黑名单,wifit3 的 modprobe 黑名单持续屏蔽内核驱动;打开 wifit3 主界面执行 Uninstall,拔插网卡。
- MT7921AU、RTL8812BU 网卡无法使用 wifit3
硬件不兼容,wifit3 不是调用系统内核驱动,内置固件仅支持指定芯片。
八、重要安全法律提示
- 本教程仅限属于你本人、完全授权的测试环境学习使用。
- 未经许可对他人 WiFi 扫描、发送 deauth、抓包、破解密码,属于违法行为。
- 测试结束务必 Uninstall 恢复网卡驱动,不要长期挂载 wifit3 黑名单。
2、本站永久网址:https://xheishou.com
3、本网站的文章部分内容可能来源于网络,仅供大家学习与参考,如有侵权,请联系站长进行删除处理。
4、本站一切资源不代表本站立场,并不代表本站赞同其观点和对其真实性负责。
5、本站一律禁止以任何方式发布或转载任何违法的相关信息,访客发现请向站长举报
6、本站资源大多存储在云盘,如发现链接失效,请联系我们我们会第一时间更新。
7.本站原创内容版权归 X黑手网 及对应作者共同所有,欢迎转载,转载请务必注明原文出处及作者信息。



暂无评论内容