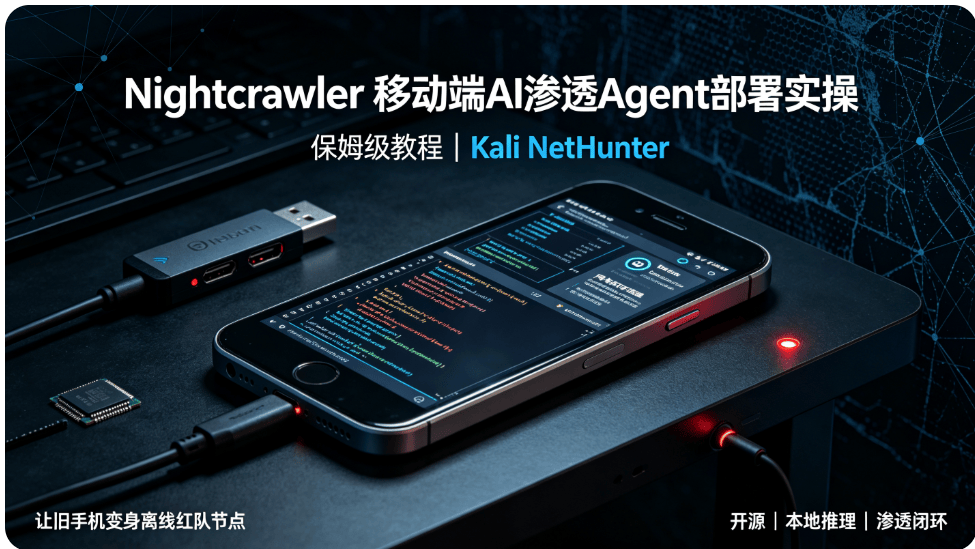


近期开源的 Nightcrawler 彻底打破了渗透测试的设备边界:它是全球首款可在智能手机本地离线运行的全自动AI渗透测试Agent,无需云端算力、无需电脑工作站,依靠手机GPU即可完成网络探测、服务枚举、漏洞挖掘、自动攻防链路、报告生成全闭环操作。
简单来说,一台旧安卓手机,刷入专属环境、部署Nightcrawler后,就能变成一台永不下班、低静默、可离线工作的便携红队节点,完美适配弱网、隔离内网、现场应急测试等专业场景。
本文结合官方源码、硬件适配方案与实测数据,整理一套从零到一的完整部署、配置、运行、避坑实操教程,同时详解能力边界、安全风险与合规要求,适合安全从业者、网安学习者、红队研究者落地参考。
一、项目核心认知:它和传统渗透工具到底不一样?
很多人误以为Nightcrawler只是“手机跑AI模型”的玩具,实则它的核心价值是移动端完整Agent渗透闭环,这也是它区别于Kali工具链、云端AI渗透、VulnClaw的核心优势。
1.1 核心定位
Nightcrawler 是纯本地离线自主渗透Agent,基于 1.2B 轻量模型 LFM2.5-1.2B-Instruct-Heretic 运行,依托手机Adreno GPU推理,全程无云端API调用、无数据外传,真正实现模型推理、任务规划、工具调用、结果复盘全流程本地化。
1.2 核心工作逻辑(Agent闭环)
摒弃传统脚本固定执行流程,复刻人工渗透思维,循环执行:目标选取→环境感知→策略规划→工具执行→结果复盘→迭代优化,支持根据扫描结果动态调整渗透路径,规避固定脚本的局限性。
1.3 核心亮点(实测可落地)
-
100%本地离线推理:模型、上下文、任务编排、漏洞库全部本地化,模型请求外传次数为0,极致保护测试数据隐私
-
静默低探测渗透:默认慢速扫描、主机轮换、流量伪装,相比传统爆破扫描更难被IDS/IPS检测
-
全自动攻防链路:内置27套攻击剧本、24956条版本适配CVE漏洞库,可自动执行多步骤渗透链条
-
自修复稳定机制:自动识别无效扫描、卡死重置、去重检测,72小时连续运行内存稳定在35-50MB,无内存泄漏
-
双层安全防护:范围代理拦截越界操作、危险命令黑名单,防止非法扫描与破坏性操作
二、前置硬件与环境要求(必看,避免部署失败)
Nightcrawler对设备有明确适配要求,官方基于一加8(骁龙865)完成全部测试,以下为最低适配标准与可选配件。
2.1 必备硬件
-
设备:安卓智能手机(推荐骁龙865及以上处理器)
-
内存:≥12GB RAM(模型运行占用约1.3GB,系统+工具预留4GB以上)
-
权限:已通过Magisk完美Root(必须,否则无法加载内核模块、调用底层网络权限)
-
环境:部署Kali NetHunter chroot环境
2.2 可选增强配件(解锁全功能)
-
USB无线网卡(推荐Ralink RT3572):支持监听模式、离线WPA2自动破解,解锁WiFi渗透功能
-
定制内核:搭载MAC80211协议栈,支持无线抓包、流量注入
2.3 性能参考(GPU离线推理)
全部推理基于OpenCL调用手机Adreno 650 GPU,官方实测性能如下:
|
模型
|
量化精度
|
提示词速度
|
生成速度
|
|---|---|---|---|
|
LFM2.5-1.2B(默认生产模型)
|
Q8_0
|
115 tok/s
|
13 tok/s
|
|
Qwen3.5-0.8B
|
Q8_0
|
30.5 tok/s
|
6.3 tok/s
|
|
Qwen3.5-4B
|
Q4_0
|
10.1 tok/s
|
2.0 tok/s
|
⚠️ 重要提示:手机电池模式会导致GPU降频,性能暴跌6倍,项目自带GPU调速守护进程,电量≤15%自动限流保护。
三、从零部署完整流程(实操命令+步骤)
全程在 Kali NetHunter chroot环境 内操作,所有命令逐条复制执行,适配官方v0.1.0稳定版本。
3.1 前期环境准备
1、手机完成Root(Magisk最新版),开启完全权限,禁用系统后台冻结、省电限制
2、安装并正常运行Kali NetHunter,确保chroot环境可正常调用工具、网络权限正常
3、安装基础依赖工具
apt update && apt upgrade -y
apt install git bash curl python3 python3-pip build-essential libelf-dev libssl-dev bc -y
3.2 拉取官方源码
git clone https://github.com/garagehq/nightcrawler.git
cd nightcrawler
3.3 一键安装部署
执行官方一键安装脚本,自动配置依赖、模型环境、服务组件
bash INSTALL.sh安装耗时5-10分钟,取决于手机性能,全程等待自动执行,无需手动干预。
3.4 环境自检与服务启动
1、等待 llama-server 模型服务启动(开机后约5分钟),执行健康检测
curl -s http://127.0.0.1:8080/health返回
{"status":"ok"} 即为模型服务正常就绪。2、启动36小时稳定运行任务脚本(官方长效运行方案,自带守护、内存重置)
bash scripts/run-36h.sh3.5 手动启动方案(适配自定义调试)
若自动脚本异常,可分步手动启动所有核心服务
# 启动Kali工具服务端
kali-server-mcp --port 5000 &
# 启动范围安全代理(核心防护)
python3 scope_proxy.py --config config.yaml --port 8800 --upstream http://127.0.0.1:5000 &
# 启动网页控制台
bash scripts/webui-daemon.sh start
# 启动Agent主程序
python3 main.py
3.6 访问Web管理控制台
设备接入同一内网后,通过Tailscale内网穿透或局域网IP访问:
访问地址:
https://你的设备IP:8888控制台核心功能:实时查看Agent决策日志、主机扫描列表、漏洞详情、网络拓扑、手动干预任务、导出渗透报告。
⚠️ 隐身防护:控制台自带伪装,目标网络设备访问会返回404空页面,避免暴露节点。
四、核心配置修改(合规+精准测试必备)
部署完成后必须修改
config.yaml 配置文件,划定测试范围,避免越界违规扫描。4.1 核心配置参数释义
mission:
  id: "CLIENT-2026-TEST01"  # 自定义任务编号
  scope:
    networks: ["auto"]        # auto自动识别当前网段,可手动指定固定网段
    excluded_hosts: ["auto"]  # 自动排除网关与本机IP
    excluded_ports: [502, 503]# 禁止扫描工控SCADA端口,规避高危风险
  authorization: "ROE-2026.pdf" # 授权文件(合规必备)
  max_runtime_hours: 0       # 0=无运行时长限制
model:
  local:
    ctx_size: 8192            # 模型上下文长度
    port: 8080                # 本地模型服务端口
4.2 模拟测试模式(新手必用)
首次测试建议开启干跑模式,不执行真实网络命令,仅测试Agent逻辑,规避风险:
NC_DRY_RUN=1 python3 main.py五、实测能力与运行表现
官方72小时连续实测数据,真实落地能力可参考:
-
单网络环境可发现30+台存活主机
-
自动执行2000+次有效工具调用
-
可发现10+项不同服务漏洞,自动执行6套以上完整攻击剧本
-
全程内存稳定35-50MB,无崩溃、无内存溢出
Agent智能容错机制:针对1.2B模型50%的命令成功率,通过五次错误重置、任务去重、卡死超时重启机制弥补稳定性缺陷。
六、风险边界与合规避坑(重中之重)
Nightcrawler是专业安全测试工具,未授权使用属于违法行为,同时存在工具自身安全风险,务必遵守以下规则。
6.1 合规底线
-
仅可在自有设备、授权靶场、企业授权内网使用,严禁对公网、陌生内网扫描探测
-
必须留存书面授权文件(ROE),明确测试范围与权限
6.2 工具自身安全风险
-
模型幻觉风险:小模型易产生误判,切勿直接将模型输出作为漏洞结论,必须人工复核原始证据
-
Agent攻击面风险:恶意网页、有毒插件可诱导Agent偏离任务,需固定依赖版本、校验文件完整性
-
设备权限风险:测试手机请勿登录日常账号、支付软件,避免权限泄露
6.3 企业安全部署规范
-
使用专用测试手机,与日常设备物理隔离
-
配置目标白名单,默认禁用所有破坏性、持久化操作
-
全程记录工具调用日志、原始扫描证据,可追溯、可审计
-
模型输出仅作为参考,高危操作必须人工确认
七、适用场景与能力局限7.1 优势落地场景
-
内网隐蔽测试:便携无痕迹,适合分支机构、机房临时安全巡检
-
弱网/离线环境:无需外网,完全本地运行,适配隔离内网
-
教学靶场训练:低成本AI渗透实训,无需高端工作站
-
7×24小时常态化监控:低功耗常驻网络,持续探测资产漏洞
7.2 当前核心局限
-
算力受限:手机散热、降频机制导致持续推理性能远不如PC/服务器
-
模型精度有限:1.2B小模型工具调用成功率仅50%,复杂渗透链路易失败
-
无统一评测基准:暂无标准化任务成功率、误报率数据,暂不适合生产环境核心渗透
八、总结与后续优化方向
Nightcrawler的诞生,标志着渗透测试从“电脑/云端专属”走向移动轻量化、离线自主化,它不是替代Kali、云端Agent的革命性工具,而是填补了便携离线红队节点的市场空白。
对于安全从业者,它是极佳的移动端AI安全实验平台;对于网安学习者,可直观学习AI Agent自动化渗透的闭环逻辑;对于企业红队,可作为辅助巡检、边缘探测的轻量化工具。
后续优化重点:提升模型指令准确率、扩充漏洞剧本、完善性能评测体系、优化手机算力调度,未来有望成为常态化便携安全巡检神器。
附:常见部署报错速解
-
模型服务启动失败:重启设备,关闭省电模式,预留≥5GB空闲内存
-
GPU推理卡顿:等待GPU调速进程生效,避免电池低电量运行
-
工具调用失败:检查Magisk Root权限、NetHunter环境完整性
-
越界拦截报错:修改config.yaml,添加目标网段至白名单
© 版权声明
1、本网站名称:
X黑手网
2、本站永久网址:https://xheishou.com
3、本网站的文章部分内容可能来源于网络,仅供大家学习与参考,如有侵权,请联系站长进行删除处理。
4、本站一切资源不代表本站立场,并不代表本站赞同其观点和对其真实性负责。
5、本站一律禁止以任何方式发布或转载任何违法的相关信息,访客发现请向站长举报
6、本站资源大多存储在云盘,如发现链接失效,请联系我们我们会第一时间更新。
7.本站原创内容版权归 X黑手网 及对应作者共同所有,欢迎转载,转载请务必注明原文出处及作者信息。
2、本站永久网址:https://xheishou.com
3、本网站的文章部分内容可能来源于网络,仅供大家学习与参考,如有侵权,请联系站长进行删除处理。
4、本站一切资源不代表本站立场,并不代表本站赞同其观点和对其真实性负责。
5、本站一律禁止以任何方式发布或转载任何违法的相关信息,访客发现请向站长举报
6、本站资源大多存储在云盘,如发现链接失效,请联系我们我们会第一时间更新。
7.本站原创内容版权归 X黑手网 及对应作者共同所有,欢迎转载,转载请务必注明原文出处及作者信息。
THE END


暂无评论内容