
前言
做安全运营、漏洞响应的同学应该都深有体会:漏洞情报源多而散,Seebug、先知、Exploit-DB 各个站点来回刷;新漏洞出来后,还要手动整理简介、原理、复现 PoC,再转成 Nuclei 检测模板,整套流程极其消耗人力。
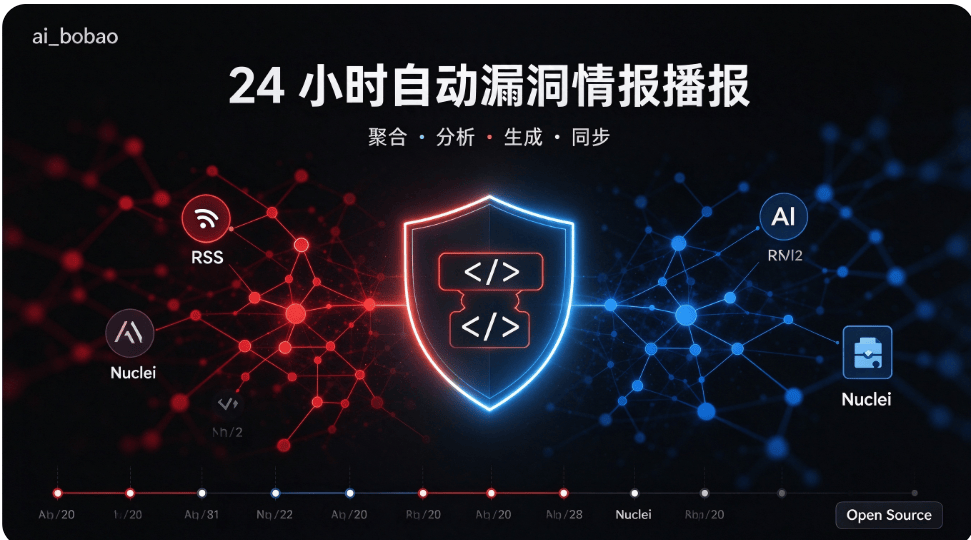
有没有一套工具,能够自动全网抓取漏洞资讯,AI 自动提炼结构化情报、补写 PoC、双向同步 Nuclei 模板?ai_bobao 正是这样一个开源项目,一套轻量化、无数据库依赖的 AI 漏洞情报播报平台。
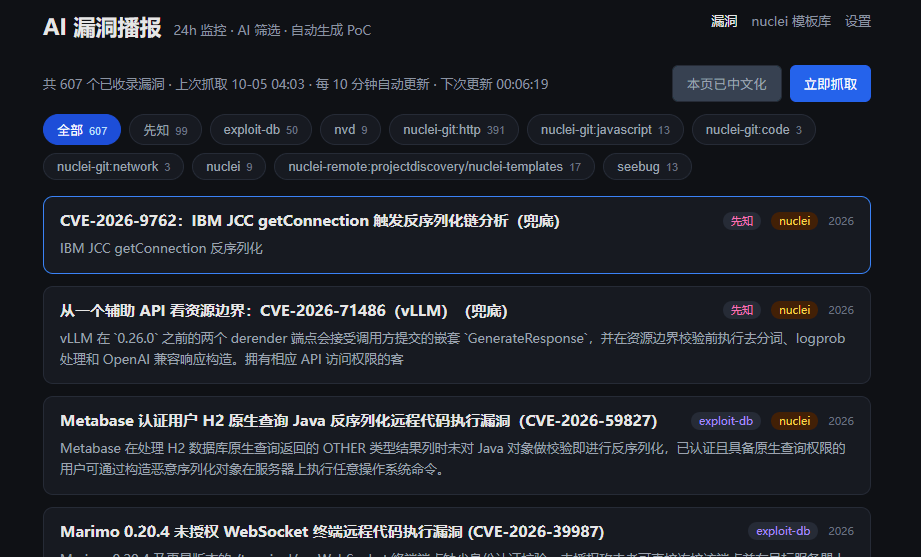
项目简介
ai_bobao 是一款 AI-Powered Vulnerability Intelligence Feed,AI 驱动的漏洞播报系统。 系统会24 小时定时监控全网漏洞社区(默认 10 分钟一轮抓取),多源并发拉取 RSS 与原文;再通过大模型做信息结构化提取,自动生成漏洞简介、原理、攻击范围,已有 PoC 直接收录,缺失 PoC 则基于公开披露思路生成 Python PoC,同时支持双向 Nuclei 模板通道,英文情报自动中文化。
整套平台自带 Web 控制台,所有漏洞情报以文件目录形式存储,不需要部署 MySQL/PostgreSQL,上手成本很低。
核心特性
✅ 多源漏洞聚合,容错抓取
并发拉取 Seebug、先知、Exploit-DB 等 RSS 源,单个数据源抓取失败不会中断整体任务,每个请求带超时控制,保证稳定性。
✅ 自助新增漏洞社区源
只需要在 Web 设置页填入社区首页地址,系统自动探测 /feed、/rss、rss.xml、atom.xml 等常见 Feed 路径,AI 自动判断站点是否属于漏洞社区,确认后直接写入配置开始抓取。
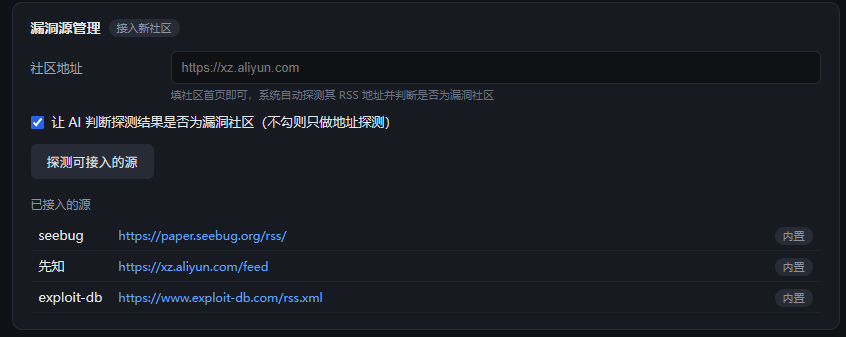
限制:JS 渲染动态页面无法自动探测 Feed,这种场景可以手动填入已知 RSS 地址接入。
✅ LLM AI 情报补全
- 把原始漏洞文章转为结构化数据:漏洞名称、简介、原理、攻击范围;
- 原文已有 PoC 原样保存,无 PoC 则基于公开漏洞思路自动生成 Python PoC;
- 英文漏洞情报、Nuclei 模板元数据自动翻译为中文,CVE 编号、函数名、组件名保留原文,不破坏技术字段。
- LLM 配置兼容所有 OpenAI 兼容接口,本地大模型也可以接入,不填 API Key 则 AI 相关功能关闭,纯爬虫模式依然可用。
✅ Nuclei 双向通道(亮点)
- 导出:已入库漏洞一键生成 Nuclei v3 YAML 检测模板,详情页单条重生成,也可以调用 API 批量生成,默认生成只读探测模板;
- 导入:定时增量同步 ProjectDiscovery/nuclei-templates 官方模板库,支持手动触发同步、预览远程模板、拉取入库; 本地模板目录可直接给 nuclei 命令行
-l加载扫描。
✅ 文件式存储,无数据库依赖
不依赖关系型数据库,每一条漏洞单独一个目录,meta.json 存放元信息,附带 poc.py 与 nuclei.yaml。迁移、备份、换存储只需要修改 store.py,部署、迁移极其简单。
✅ Web 可视化控制台
内置 Vue3 前端面板,可浏览漏洞列表、查看漏洞详情、管理 Nuclei 模板库、在线修改系统配置,后台定时任务实时展示下次抓取倒计时。
技术栈
- 后端:Python3.11 + FastAPI,定时任务、爬虫、AI 分析、存储全部在 backend
- 前端:Vue3 + Vite
- 依赖:feedparser、uvicorn、pyyaml 等,依赖清单简单
快速部署上手
1. 配置后端
cd backend
cp config.example.yaml config.yaml
# 编辑 config.yaml,填入OpenAI兼容LLM端点与API Key,不填则AI功能禁用
2. 启动后端服务(默认端口 8100)
pip install fastapi uvicorn pyyaml feedparser
python main.py
3. 启动前端(端口 5173)
cd ../frontend
npm install
npm run dev访问:http://localhost:5173 打开 Web 控制台;后端 API 地址 http://localhost:8100
配置说明
配置优先级:内置默认值 < config.yaml < 环境变量(前缀AI_BAOBAO_),Web 控制台修改配置保存后即时生效,无需重启服务。
关键配置项:
llm.base:OpenAI 兼容接口地址,不带/v1;llm.key:大模型 API 密钥collect.interval_minutes:抓取轮询间隔,默认 10 分钟collect.keep_days:漏洞数据保留天数,到期自动清理,0 代表永久保存nuclei.sync_enabled:开启上游 Nuclei 模板自动增量同步
⚠️ 注意:config.yaml 中会保存明文 API 密钥,项目已加入.gitignore,严禁提交配置文件到代码仓库。
工作流程
RSS漏洞源 → crawler爬虫 → analyzer AI分析 → store文件存储 → translate自动中文化
       │                     │
       ├──────────► nuclei_tpl 生成本地Nuclei模板
       └──────────► nuclei_sync 增量同步官方Nuclei模板库
执行顺序:先同步 Nuclei 上游模板增量 → 执行漏洞抓取流水线 → 按保留天数清理过期漏洞。抓取和模板同步任务加锁,防止手动触发和定时任务并发冲突。
常用 API 示例
项目提供完整 REST API,可对接外部平台、自动化脚本:
# 探测站点是否存在漏洞RSS Feed(不保存配置)
curl -X POST localhost:8100/api/sources/discover \
-H 'Content-Type: application/json' -d '{"url": "https://xz.aliyun.com"}'

# 手动触发一轮漏洞抓取
curl -X POST localhost:8100/api/collect

# 手动触发Nuclei模板增量同步
curl -X POST localhost:8100/api/nuclei/sync

# 为指定漏洞ID生成nuclei模板
curl -X POST localhost:8100/api/vulns/<ID>/nuclei \
-H 'Content-Type: application/json' -d '{"allow_write": false}'
项目目录结构
backend/
├─ main.py         # FastAPI入口、定时调度
├─ config.py       # 配置加载与校验
├─ crawler.py      # RSS爬虫,抓取正文与提取PoC
├─ sources.py      # 数据源管理
├─ source_discovery.py # 自动探测RSS Feed
├─ analyzer.py     # LLM AI分析、PoC生成
├─ translate.py    # 自动翻译
├─ nuclei_tpl.py   # Nuclei模板生成
├─ nuclei_sync.py  # 同步官方nuclei-templates
├─ store.py        # 文件存储层
├─ llm.py          # OpenAI兼容客户端
└─ data/           # 运行数据目录
    ├─ vulns/      # 漏洞数据,一条漏洞一个文件夹
    ├─ nuclei_tpl/ # 全部本地Nuclei模板
    └─ nuclei_cache/
frontend/
└─ src/
    ├─ ListView.vue      # 漏洞列表
    ├─ DetailView.vue    # 漏洞详情
    ├─ TemplatesView.vue # Nuclei模板库
    └─ SettingsView.vue  # 在线设置页面
适用场景
- 安全运营团队自建漏洞情报站,实时跟进新漏洞;
- 红队 / 渗透团队自动获取最新漏洞 PoC 与检测模板;
- 个人安全研究者,一站式聚合多社区漏洞资讯,减少手动刷站;
- 二次开发,通过 API 对接内部 SOC、工单系统。
安全声明
本项目仅用于防御性安全研究、授权安全测试。项目 AI 生成的 PoC 是基于公开披露漏洞思路自动编写。使用前必须获得目标系统所有者授权,严禁用于未授权的攻击行为。
小结
ai_bobao 把漏洞情报采集、AI 结构化、PoC 生成、Nuclei 模板管理整合为一套独立、轻量化系统。没有重型数据库、部署简单,支持自定义扩展漏洞源,非常适合安全从业者自建漏洞情报中台。
如果你平时需要持续跟进全网漏洞,不想重复做情报整理、模板编写这类重复工作,可以拉取代码本地部署试用。
项目地址:
2、本站永久网址:https://xheishou.com
3、本网站的文章部分内容可能来源于网络,仅供大家学习与参考,如有侵权,请联系站长进行删除处理。
4、本站一切资源不代表本站立场,并不代表本站赞同其观点和对其真实性负责。
5、本站一律禁止以任何方式发布或转载任何违法的相关信息,访客发现请向站长举报
6、本站资源大多存储在云盘,如发现链接失效,请联系我们我们会第一时间更新。
7.本站原创内容版权归 X黑手网 及对应作者共同所有,欢迎转载,转载请务必注明原文出处及作者信息。


暂无评论内容