分类
专题
标签
排序
如何在 WSL2 Kali Linux上安装 Docker?
前言 Kali 可以安装在任何东西上,例如 Raspberry Pi。但是,如果您是铁杆 Windows 用户,使用 Kali Linux WSL2 和 Docker 可能会很方便。您不得不为虚拟机而烦恼的日子已经一去不复返了。如今...
 2年前
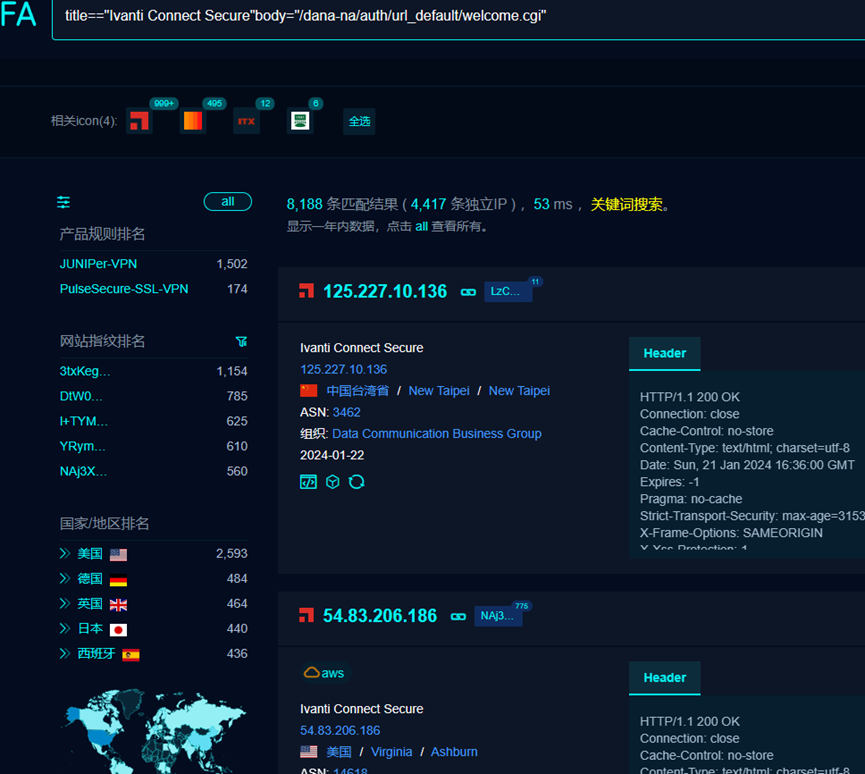
使用CVE2024-21887进行批量getshell抓鸡
前言:感谢凌冰科技的空投稿,前段时间,受委托,需要写一篇批量getshell抓鸡的教程。于是选择了struts2漏洞作为讲解对象。可是在测试、写教程的过程中,屡屡碰到安全设备的情况。如防特,F5,...
2年前
fofa配合afrog通过struts2loud批量抓鸡
前言作为一个网络安全从业者,某些情况下,我们肯定会遇到需要大量机器、IP的情况,比如做隧道代理转发从而绕过waf的IP封禁,又或者组建自己的DDOS网。。。。。。。这些情况下,我们要么买IP池...
2年前
《内网渗透工具》:探寻黑客的秘密武器
前言内网渗透,是指攻击者利用漏洞进入组织的内网,并获取敏感数据、掌握整个网络的控制权。针对这种情况,黑客们使用了大量的内网渗透工具,以实现自己的目的。首先,让我们来介绍一些内网渗透...
2年前
【ip定位】如何获取对方的IP地址
前言要进行IP定位,你可以使用以下方法之一:1. 使用在线IP定位工具:许多网站提供免费的在线IP定位服务。你可以在搜索引擎中搜索“在线IP定位”并选择一个可靠的网站。在网站上输入IP地址,它...
2年前
新手如何使用脚本批量自动挖掘SQL注入漏洞+(工具+资源都打包)
前言SQL注入:就是通过把SQL命令插入到Web表单递交或输入域名或页面请求的查询字符串,最终达到欺骗服务器执行恶意的SQL命令。具体来说,它是利用现有应用程序,将(恶意)的SQL命令注入到后台...
2年前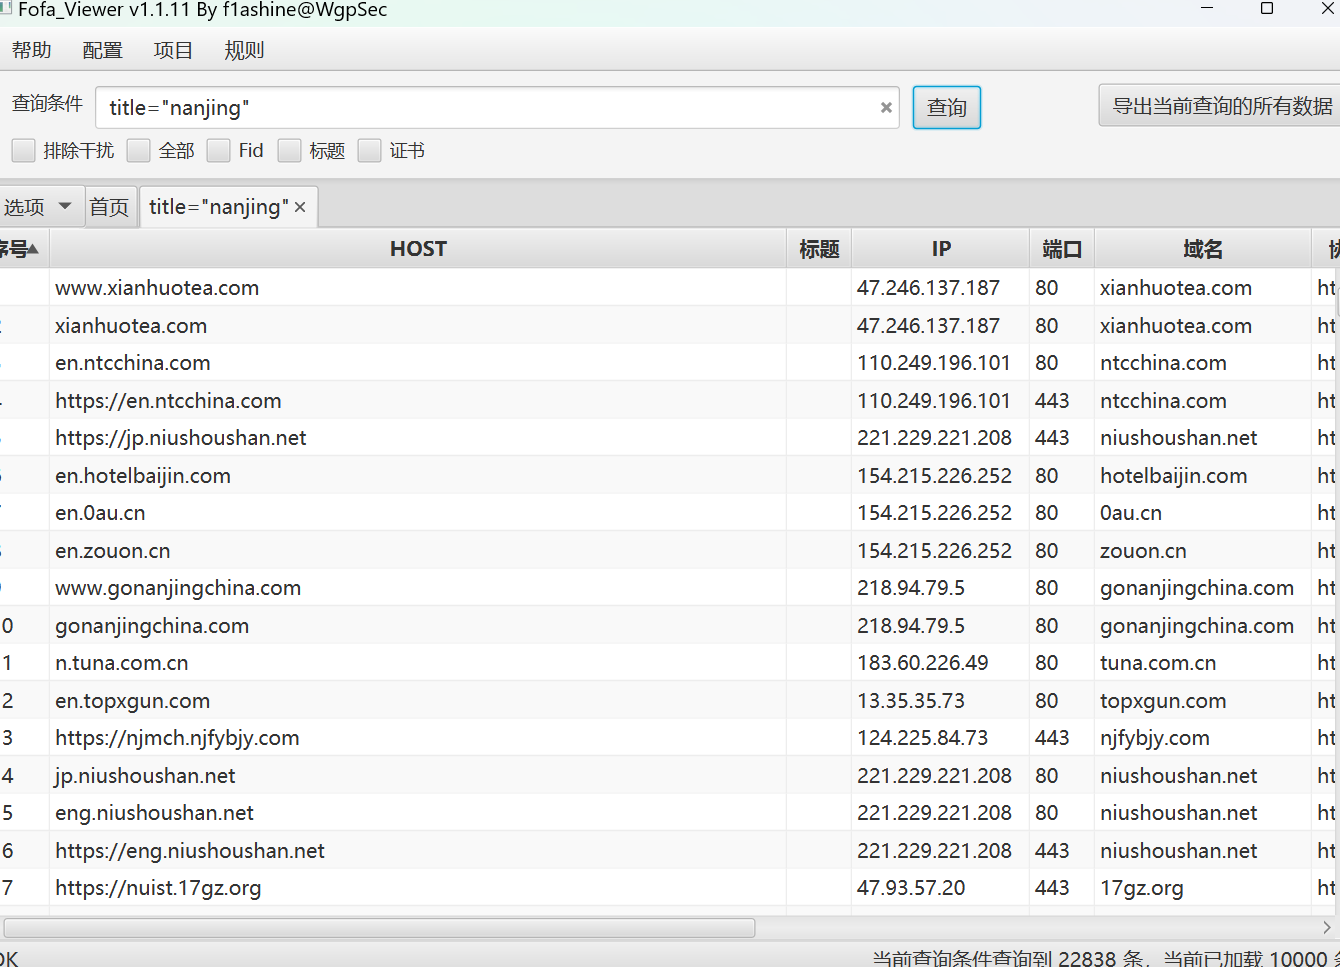
渗透实战-新手通过fofa+rad+xray一次性批量自动挖掘漏洞,批量挖掘src
演示前言这篇文章主要是实现通过fofa来收集资产信息,将信息传递给rad,xray来进行挖掘src。本文使用到的工具Fofa采集工具,文章用edu举例,大家可以根据自己的目标进行选择。github地址:https:...
2年前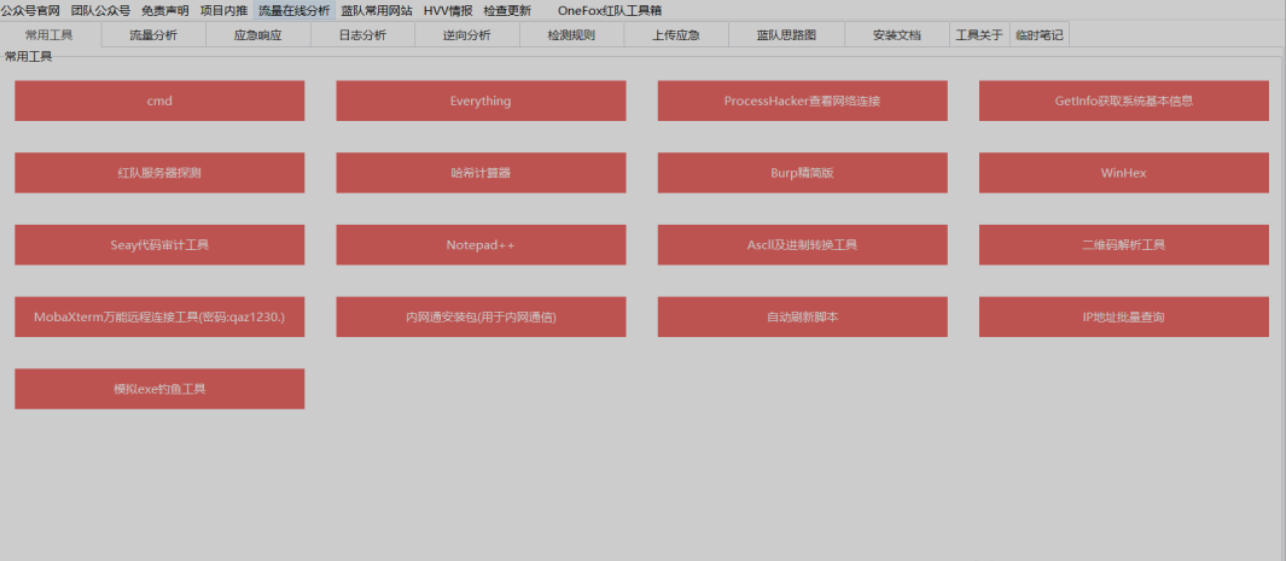
蓝队应急响应工具箱使用手册
前言:文档目的有的师傅有很多工具找不到使用文档,特此专门写了这个文档,用于各位师傅查询,文末复下载链接,可下载下来慢慢品尝注意,本文档同步蓝队工具箱进行使用工具箱下载工具使用everyt...
2年前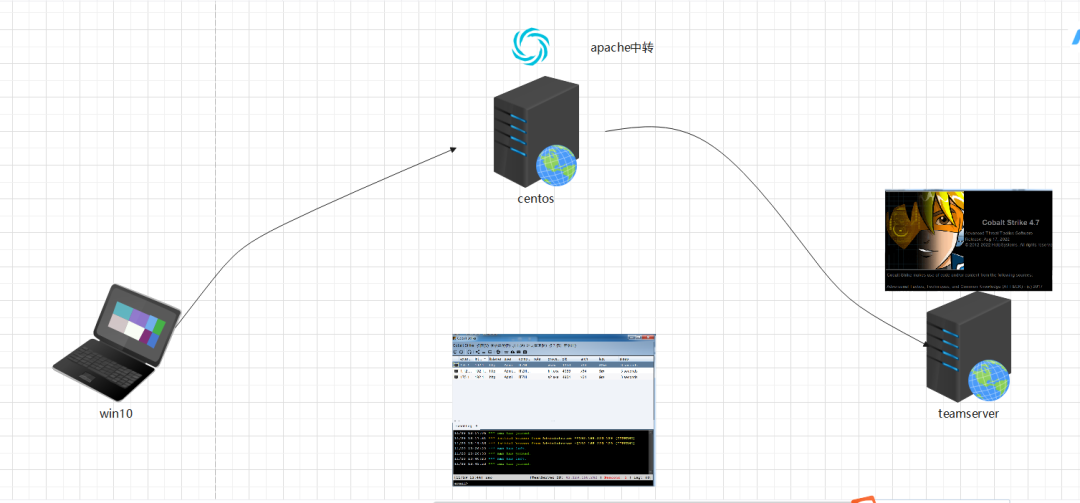
隐藏防朔源-隐藏CS真实上线IP地址
原理图环境云服务器(teamserver)centos (apache中转)实战中中转机使用肉鸡或者国外服务器即可,这里没那么多公网服务器使用虚拟机代替win10(受害者)win7(cs客户端)1、代理机安装Apachec...
2年前
渗透测试反溯源
为什么要反溯源在很多企业src,或者在攻防演练的过程中如何避免被溯源?很多小白为了CNVD证书,不断的去寻找一些权重比较大的公司的业务系统进行渗透测试,但是这些系统都是没有经过授权的,那...
2年前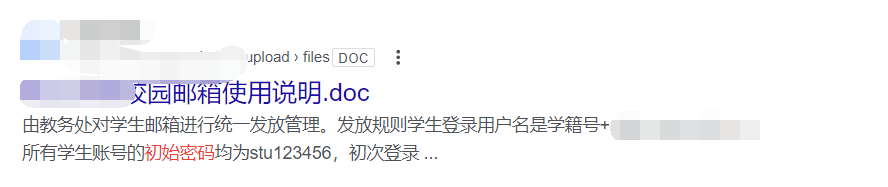
记edusrc一处信息泄露登录统一平台
前言我们都知道像大学之类的各种平台的登录账号基本上是学号,初始登录密码基本上是学生身份证的后6位再拼接上一些带有学校缩写的英文字母。所以我们在找漏洞的时候可以换一种思路,先通过去找...
2年前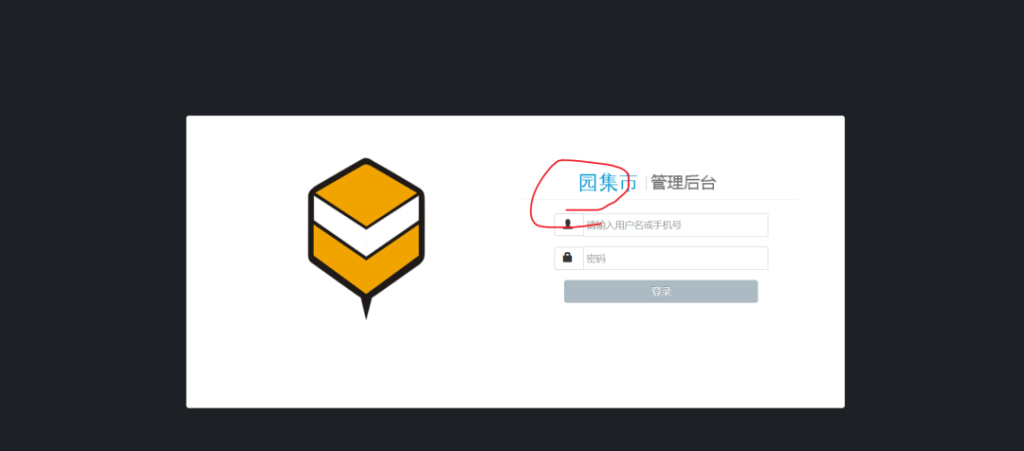
实战SRC | 某站点后台管理系统SQL注入
0x01 前景在进行fofa盲打站点的时候,来到了一个后台管理处看到集市二字,应该是edu站点 确认目标身份【归属】(使用的quake进行然后去ipc备案查询) 网站后台很像cms搭建的,在查看网站时...
2年前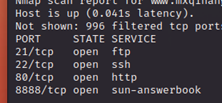
实战:记一次甲方特殊要求的渗透报告
项目地址:http://www.xxxx.cn甲方给了个手机号就没得了,这甲方真是瞧不起我们,我们需要的是手机号吗,我们需要的是后台的账号密码。甲方的要求:给这个手机号上的积分增加到50积分该网址已经...
2年前