分类
专题
标签
排序
黑客攻防实战:揭秘网站攻击的真相与应对策略(二)攻击篇
免责申明本教程的技术文章仅供参考,只用于教育目的,只是演示一些工具和工具的使用以及渗透思路,大佬勿喷,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进...
 2年前
新手学习渗透测试之提权
前言:什么是提权?提权就是通过各种办法和漏洞,提高自己在服务器中的权限,以便控制全局。Windows:User >> SystemLinux:User >> Root在日常渗透测试过程中,我们常常会先是拿到w...
3年前
没参加过护网?怎么模拟真实情况???
前言来自群友的问题“护网主要干啥啊?”“设备长啥样啊?”“设备是操作啥的啊?”“安全设备一般都是什么样啊?”正文本片文章,以模拟真实设备以及真实环境进行学习,以虚拟机的方式,做到环...
2年前
开源自动化运维平台,有监控,报警等一系列功能
Spug 软件介绍Spug 是一款开源的服务治理平台,可用于管理和监控服务器资源、配置文件、任务计划等。它具备易用、灵活和可扩展的特点,让用户能够更方便地管理和控制自己的服务器环境。功能特点...
3年前
Git 常用命令介绍
1. `git init````功能:用于初始化一个仓库语法:git init [project-name]参数:project-name:可选,指定初始化后的项目名称,默认为当前工作目录名示例:$ git init # 初始化当前目录为 Git ...

 3年前
新手学习渗透之进程中抓下管理员明文密码
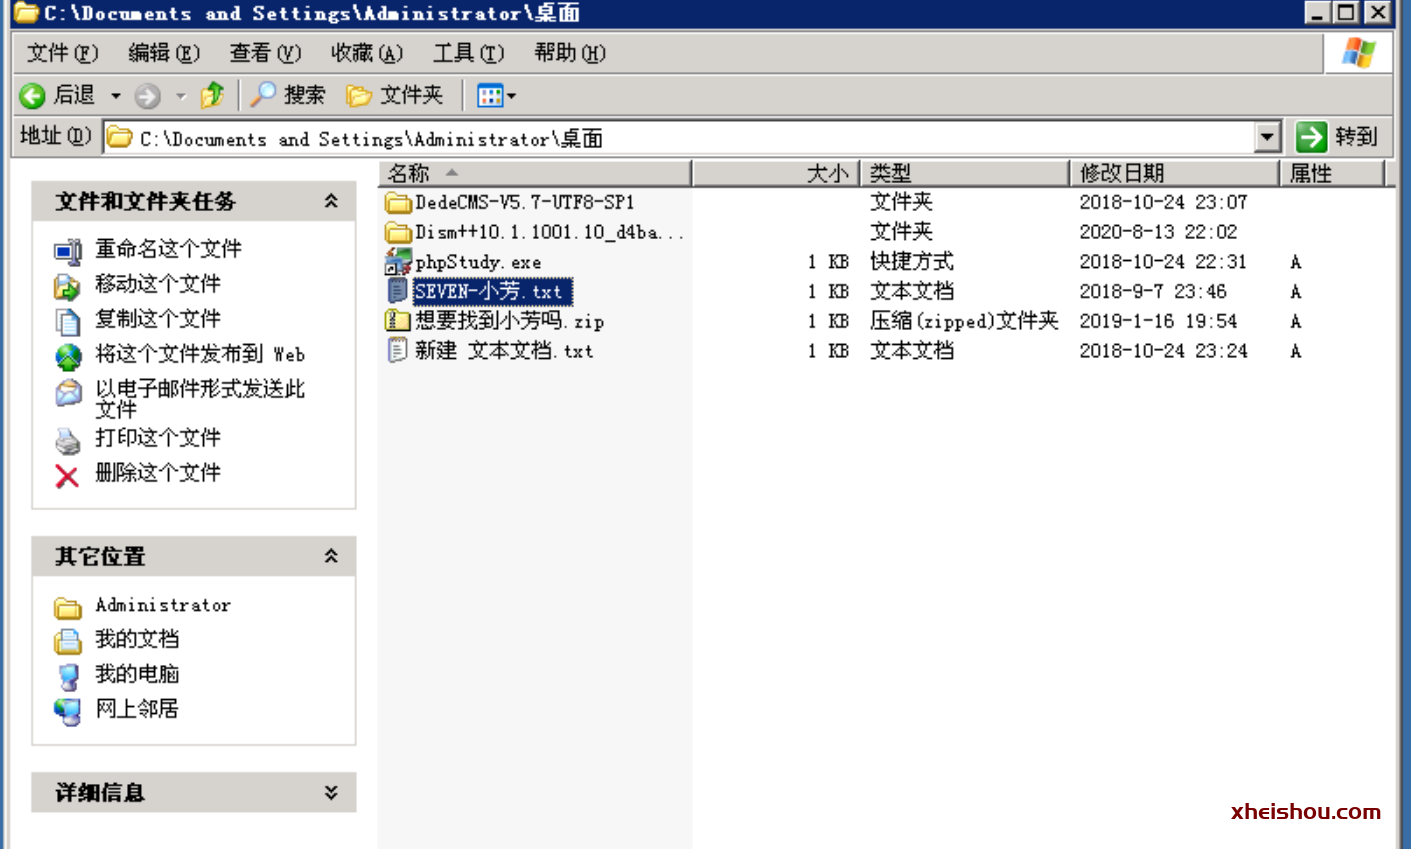
前言:推荐阅读:继续上一章的远程桌面连接,在C盘下找到这两个文件。2.试着打开却发现没有权限 3.打开了txt文件的属性-安全-高级,把权限全部都改成允许。可以读取txt了,解压密码是管理员密...
3年前
渗透测试反溯源
为什么要反溯源在很多企业src,或者在攻防演练的过程中如何避免被溯源?很多小白为了CNVD证书,不断的去寻找一些权重比较大的公司的业务系统进行渗透测试,但是这些系统都是没有经过授权的,那...
2年前
Apache Tomcat8 弱口令 + 后台 getshell 漏洞
漏洞描述Tomcat 支持在后台部署 war 文件,可以直接将 webshell 部署到 web 目录下。其中,欲访问后台,需要对应用户有相应权限。Tomcat7+ 权限分为:manager(后台管理)manager-gui 拥有 html...
 7个月前
【技术实战】揭秘Nginx反向代理配置,守护你的网站免受钓鱼侵害
前言此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信...
2年前干货 | 对渗透新人的建议
推荐阅读一、对渗透新人成长的建议挖洞一定要去实战,不能只在漏洞环境复现漏洞,实战和环境是不一样的。实战环境的选择:漏洞盒子:新人建议首先去寻找漏洞和挖洞,漏洞盒子接受大多数互联网漏...
3年前
如何在 WSL2 Kali Linux上安装 Docker?
前言 Kali 可以安装在任何东西上,例如 Raspberry Pi。但是,如果您是铁杆 Windows 用户,使用 Kali Linux WSL2 和 Docker 可能会很方便。您不得不为虚拟机而烦恼的日子已经一去不复返了。如今...
2年前
fofa、ZoomEye、鹰图,这么多引擎语法不好解决?
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。...
2年前
“内网渗透实战:一次针对某外国服务器的技术探索”
前言内网渗透平时很少能遇到,在平时工作中更加偏向于外网的Web打点之类的工作,所以就找寻国外的服务器进行渗透练手,熟悉下内网渗透的步骤。前情提要,外国服务器存在Weblogic漏洞,通过漏洞...
1年前
