首页
X-Blog
社区交流
在线聊天室
QQ频道
应用中心
渗透学院
网站导航
商城
商城
百货商场
资源教程
手机黑客
红队工具合集
实战教程
网络安全
Nethunter
黑客系统
kali
漏洞知识库
禁止教程
教程分享
红蓝极客系统库
漏洞复现与利用实战
蓝队工具合集
发布
投稿文章
创建话题
创建版块
发布帖子
开通会员
普通会员
全站资源折扣购买
部分内容免费阅读
机器人客服技术指导
开通普通会员
超级会员
全站资源免费下载
全站内容免费阅读
机器人客服技术指导
VIP用户专属微信群,请加网站底部客服微信进群
开通超级会员
简体中文
繁体中文
English
한국어
日本語
Français
Italiano
Deutsch
Русский
开通会员 尊享会员权益
登录
注册
找回密码
简体中文
繁体中文
English
한국어
日本語
Français
Italiano
Deutsch
Русский
首页
X-Blog
社区交流
在线聊天室
QQ频道
应用中心
渗透学院
网站导航
商城
商城
百货商场
资源教程
手机黑客
红队工具合集
实战教程
网络安全
Nethunter
黑客系统
kali
漏洞知识库
禁止教程
教程分享
红蓝极客系统库
漏洞复现与利用实战
蓝队工具合集
开通会员 尊享会员权益
登录
注册
找回密码
最新注册
㝊怘
关注
这家伙很懒,什么都没有写...
暗黑
关注
这家伙很懒,什么都没有写...
b123
关注
这家伙很懒,什么都没有写...
墨煞羽
关注
这家伙很懒,什么都没有写...
shell
关注
这家伙很懒,什么都没有写...
SOSO
关注
这家伙很懒,什么都没有写...
叶子unb6
关注
这家伙很懒,什么都没有写...
heck1
关注
这家伙很懒,什么都没有写...
zhixia
关注
这家伙很懒,什么都没有写...
wzk2611
关注
这家伙很懒,什么都没有写...
qq25807
关注
这家伙很懒,什么都没有写...
ssikkh
关注
这家伙很懒,什么都没有写...
M323M
关注
这家伙很懒,什么都没有写...
wiy123
关注
这家伙很懒,什么都没有写...
roro365
关注
这家伙很懒,什么都没有写...
Gyh2212
关注
这家伙很懒,什么都没有写...
玉小尘
关注
这家伙很懒,什么都没有写...
那你
关注
这家伙很懒,什么都没有写...
pengqi
关注
这家伙很懒,什么都没有写...
redscarf
关注
这家伙很懒,什么都没有写...
用户排行榜
签到领取今日奖励
TOP1
admin
4天前登录
1.1W+
TOP2
吉祥
10个月前登录
1.1W+
TOP3
Listen
2个月前登录
8387
TOP4
docker
2个月前登录
8197
TOP5
浅末
36天前登录
6327
TOP6
冰河
1年前登录
5915
TOP7
mmm369
17小时前登录
3827
TOP8
mmp666
17小时前登录
3765
TOP9
tuyoli
1年前登录
3399
TOP10
火柴
25天前登录
2637
最新评论
暗黑
5小时前
0
可以理会么
SOSO
昨天
0
11111
66666vhhh
前天
0
66666vhhh
前天
0
66666vhhh
前天
0
balcker
3天前
0
666666
老莫
3天前
0
大佬,ngrok免费都要绑信用卡才能使用,怎么办?
wiy123
4天前
0
可以6666
X黑手网,全新上线啦!!!!!!!!
更优雅的网络技术网站:X黑手网!全面开启
关注
综合
版块
热门
精华
问答
投票
最新回复
最高评分
admin
3年前发布
106次阅读
关注
私信
离线密码工具(2)
oclhashcat号称世界上最快、唯一的基于GPU的密码破解软件免费开源、支持多平台、支持分布式、150+hash算法硬件支持虚拟机中无法...
Kali Linux
评分
回复
分享
admin
3年前发布
147次阅读
关注
私信
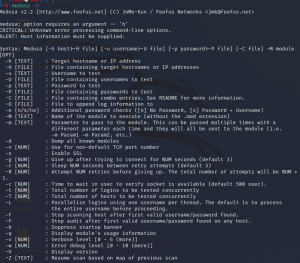
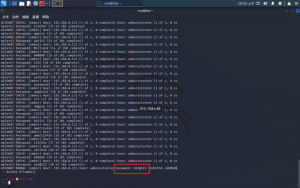
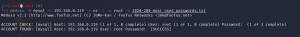
在线密码破解medusa
pw-inspector按长度和字符集筛选字典pw-inspector -i /usr/share/wordlists/nmap.lst -o p.lst -l #提取小写字母
pw-inspector -...
Kali Linux
评分
回复
分享
admin
3年前发布
82次阅读
关注
私信
字典制作、在线密码破解
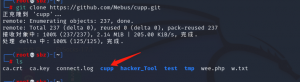
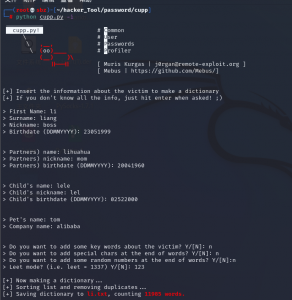
字典CUPP按个人信息生成其专属的密码字典CUPP:Common User Password Profiler安装git clone https://github.com/Mebus/cupp.git...
+2
Kali Linux
评分
回复
分享
admin
3年前发布
184次阅读
关注
私信
解的思路、身份认证方法、密码破解方法、字典
思路目标系统实施了强安全措施安装了所有补丁无任何已知漏洞无应用层漏洞攻击面最小化社会工程学获取目标系统用户身份非授权用户...
+4
Kali Linux
评分
回复
分享
admin
3年前发布
101次阅读
关注
私信
SSL\TLS中间人攻击
攻击者位于客户端和服务器通信链路中ARPDHCP修改网关修改DNS修改HOSTSICMP\STP\OSPF加密流量 攻击的前提客户端已经信任伪造证书...
+4
Kali Linux
评分
回复
分享
admin
3年前发布
107次阅读
关注
私信
kali渗透测试_HTTPS攻击
全站HTTPS已成为潮流趋势HTTPS的作用C I A(机密性、完整性、可用性)解决的是信息传输过程中数据被篡改、窃取加密:对称、非对...
+4
Kali Linux
评分
回复
分享
admin
3年前发布
158次阅读
关注
私信
Kali渗透测试_WebShell
之前我们介绍过一句话的webshell<?php echo shell_exec($_GET['cmd']);?>中国菜刀可能被IDS、AV、WAF、扫描器软件发现查杀...
+7
WEB渗透
评分
回复
分享
admin
3年前发布
87次阅读
关注
私信
CSRF跨站请求伪造
基本介绍与XSS经常混淆从信任的角度来区分XSS:利用用户对站点的信任CSRF:利用站点对已经身份认证的信任结合社工在身份认证会话...
+5
WEB渗透
评分
回复
分享
admin
3年前发布
162次阅读
关注
私信
存储型XSS和BEEF浏览器攻击框架
存储型XSS长期存储于服务器端每次用户访问都会被执行JavaScript脚本Name:客户端表单长度限制客户端、截断代理方法还是跟反射型...
+5
WEB渗透
评分
回复
分享
admin
3年前发布
117次阅读
关注
私信
XSS跨站脚本检测
检测攻击WEB客户端客户端脚本语言弹窗告警、广告Javascript在浏览器中执行XSS(cross-site scripting)通过WEB站点漏洞,向客户...
WEB渗透
评分
回复
分享
admin
3年前发布
134次阅读
关注
私信
sqlmap注入枚举参数详解
--current-user查当前数据库管理系统的账号 --current-db查当前数据库名称 --hostname查当前数据库主机名 --users查看数据库所用用户账号 --privileges -U [username]查看数据库用户权限 --roles查看数据库用户角色 --dbs查看所有数据库 --tables...
WEB渗透
评分
回复
分享
admin
3年前发布
138次阅读
关注
私信
SQLMAP注入参数-其他参数介绍
注入参数介绍-p指定扫描的参数,使--level失效-p "user-agent,referer" --skip排除指定的扫描参数--level=5 --skip="id,user-agent" URl注入点sqlmap -u "http://targeturl/param1/value*/param2/value2/"--dbms指定内容,提升工作效率(例如:--dbms="mysql...
WEB渗透
评分
回复
分享
admin
3年前发布
125次阅读
关注
私信
SQLMAP自动注入-优化参数
优化性能--predict-output根据检测方法,对比返回值和统计表内容,不断缩小检测范围,提高检测效率可以检测版本名、用户名、密码、Privileges、role、数据库名称、表名、列名与--threads参数不兼容统计表:/usr/share/sqlmap/txt/common-outputs.txt --kee...
WEB渗透
评分
回复
分享
admin
3年前发布
234次阅读
关注
私信
SQLMAP自动注入-request参数
提交数据段 --dataget / post 都适用sqlmap.py -u "http://192.168.0.119/mutillidae/index.php?page=login.php" --data="userna...
WEB渗透
评分
回复
分享
admin
3年前发布
98次阅读
关注
私信
SQLMAP自动注入
SQLMAP自动注入介绍开源sql注入漏洞检测、利用工具检测动态页面中get/post参数、cookie、http头数据榨取文件系统访问操作系统命...
+9
WEB渗透
评分
回复
分享
admin
3年前发布
85次阅读
关注
私信
Web渗透_SQL盲注
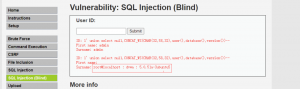
SQL盲注不显示数据库内建的报错信息内建的报错信息帮助开发人员发现和修复问题报错信息提供关于系统的大量有用信息当程序员隐蔽...
+1
WEB渗透
评分
回复
分享
admin
3年前发布
133次阅读
关注
私信
Web渗透_SQL注入3
SQL注入(3)如果无权读取information schema库 / 拒绝union、order by语句,只能通过猜测的方式:猜列名' and asd is null--+ (...
+14
WEB渗透
评分
回复
分享
admin
3年前发布
59次阅读
关注
私信
Web渗透_SQL注入2
SQL注入文件读取'union SELECT null,load_file('/etc/passwd')--+ (+代表空格) 当然我们也可以使用bp使用repeater进行重放首先...
+8
WEB渗透
评分
回复
分享
admin
3年前发布
73次阅读
关注
私信
Web渗透_SQL注入1
SQL注入服务器端程序将用户输入参数作为查询条件,直接拼接SQL语句,并将查询结果返回给客户端浏览器;基于报错的检测方式' " % ...
+12
WEB渗透
评分
回复
分享
admin
3年前发布
172次阅读
关注
私信
Web渗透_文件上传漏洞介绍
文件上传漏洞<?php
echo shell_exec($_GET['cmd']);
?>
#通过cmd去执行命令 将上方的代码通过文件上传的方式上传到服务器...
+8
WEB渗透
评分
回复
分享
上一页
1
…
11
12
13
14
15
…
29
下一页
跳转
HI!请登录
登录
注册
最新用户
㝊怘
关注
这家伙很懒,什么都没有写...
暗黑
关注
这家伙很懒,什么都没有写...
b123
关注
这家伙很懒,什么都没有写...
墨煞羽
关注
这家伙很懒,什么都没有写...
shell
关注
这家伙很懒,什么都没有写...
SOSO
关注
这家伙很懒,什么都没有写...
叶子unb6
关注
这家伙很懒,什么都没有写...
heck1
关注
这家伙很懒,什么都没有写...
请先登录后参与聊天
立即登录
在手机上浏览此页面
登录
没有账号?立即注册
手机号或邮箱
验证码
发送验证码
记住登录
账号密码登录
登录
用户名/手机号/邮箱
登录密码
记住登录
找回密码
|
免密登录
登录
注册
已有账号,立即登录
设置用户名
手机号或邮箱
验证码
发送验证码
设置密码
注册
注册即表示同意
用户协议
、
隐私声明