
移动端 Linux 与手机渗透实训 第4页
分享 Termux、Kali Nethunter、Kalidroid 等安卓移动端 Linux 环境实操教程,包含无线安全、虚拟机部署、命令行实操等网安学习内容。
分类
专题
标签
排序
还在为移动端抓包烦恼?让kali Nethunter 运行汉化最新版 BurpSuite 专业版!
前言众所周知,Burp Suite 不仅仅是是一款抓包工具,更是网络安全领域不可或缺的神兵利器。但 Kali Linux 自带的社区版功能有限,许多高级功能无法使用,且全英文界面让不少朋友望而却步。今天...
 1个月前
让黑客手机更智能!在 Kali Nethunter 中玩转 Gemini CLI MCP
前言:各位渗透测试的极客们,想必你们已经体验过Model Context Protocol (MCP) 在电脑上带来的震撼:AI助手直接为你调用nmap、分析扫描结果、撰写Exploit代码……效率飙升的感觉让人上瘾。但当...
1个月前
AiWeb1靶机入侵教程
[]为所使用的工具,图片顺序正确,dirb和nmap和sqlmap比较简单就没图片了[nmap]只开放了80端口[dirb]然后目录爆破然后有一个pipinfo和输入框sql注入(不过这个里面什么都没有)[sqlmap]不过sqlmap -...

 1个月前

Kali Nethunter 生态智能化升级:AI赋能移动渗透测试新体验
随着移动安全测试需求日益增长,Kali Nethunter 作为领先的移动渗透测试平台,近期完成了其生态系统的全面智能化升级。本次升级聚焦于核心交互工具的AI能力融合与功能强化,旨在为用户提供更智...
1个月前
让你的手机成为AI安全分析师:在Kali Nethunter使用Gemini MCP实时解析Wireshark流量
引言:当移动渗透测试遇上AI副驾驶在网络安全攻防演练与应急响应现场,安全分析师常常面临这样的困境:手机已装上Kali Nethunter,能抓取无线流量,但面对Wireshark中滚动的海量数据包,人工分...
1个月前
Kalidroid WPA-Sec 云端在线 WiFi 密码破解教程
一、工具简介WPA-Sec 是集成在 Kalidroid 工具面板内的云端分布式哈希破解工具,对接开源在线平台 wpa-sec.stanev.org。核心优势:依托服务器海量全局密码字典,算力远高于手机本地 hashcat/air...
1个月前
Kalidroid Cracking 模块完整教程|WiFi 握手包 / PMKID 字典破解(无线渗透最终环节)
前言本教程是前面 WiFite 抓包系列的终章:在通过 USB 无线网卡 + Monitor 模式抓取到.pcapng抓包文件后,使用内置 Cracking 模块跑字典破解 WiFi 密码。 模块集成 4 大主流密码破解工具:airc...
1个月前
对于sdm845刷postmarketos的手机,可以试试这个来解决命令关机进高通CrashDump模式的问题
sudo tee /etc/systemd/system/modem-shutdown.service >/dev/null <<'EOF' [Unit] Description=Stop modem remoteproc before shutdown DefaultDependencies=no Before=shutdown.targ...
 1个月前

在手机上运行 Kali Linux:Kalidroid,无需root权限无需内核可使用硬件外设支持-外置网卡
前言:对于安全研究人员、渗透测试人员和网络爱好者来说,在移动设备上运行完整的 Kali Linux 环境曾经是一个充满妥协的愿景——需要 root 权限、性能受限、操作复杂。Kalidroid 的出现改变了这...
1个月前
[NetHunter]「0基础了解刷机」第三篇「救砖篇」
【救砖教程】Android 刷机翻车后如何自救?从软砖到 9008 全流程⚠️ 本帖适用于 Android 8+ 设备内容偏硬核,请耐心阅读部分操作有风险,强烈不建议主力机尝试一、先别慌:你是不是真的“砖”...
 1个月前
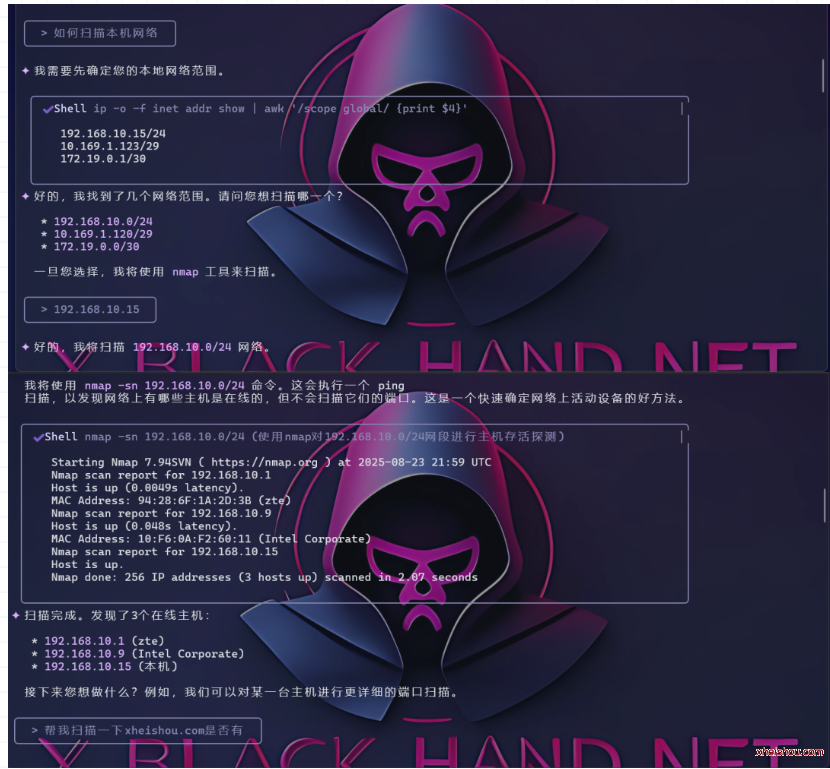
手机变身AI黑客:我是如何用Gemini CLI指挥Nmap和Sqlmap完成渗透测试的
一台手机,一个AI,零距离体验智能安全攻防还记得上篇我们在Kali Nethunter上成功安装谷歌Gemini CLI吗?那只是开始。今天,我要向大家展示如何让Gemini不再是简单的问答机器人,而成为真正能指...
1个月前
Kalidroid USB 无线网卡挂载 + WiFite 监听模式抓包完整实战教程(一)
前言传统电脑 Kali 做 WiFi 抓包需要外置无线网卡,现在安卓手机搭配 USB 无线网卡 + Kalidroid 虚拟机,就能实现 Monitor 监听模式、全网 WiFi 扫描、WPA/WPS 数据包捕获,用于无线安全学习。...
1个月前
Kalidroid hcxdumptool 图形化抓包完整教程|PMKID/WPA 握手包独立捕获工具
前言hcxdumptool 是无线渗透领域新一代抓包工具,相比传统 airmon-ng+airodump-ng,它无需强制踢客户端断网,可直接从路由器 beacon 帧抓取 PMKID 哈希,同时捕获完整 WPA 四步握手包,输出标准...
1个月前
