
kali 第6页
Kali Linux 是许多优秀的安全工具的集合。 对于专业用户来说,它有难以置信的好处,但是对于一些不怀好意的人来说,也可以产生很多大麻烦。 小心地使用 Kali,充分利用它的巨大优势。
分类
专题
标签
排序
一文看透如何通过WIFI渗透企业内网的一个过程?
免责声明:本文仅作收藏学习之用,亦希望大家以遵守《网络安全法》相关法律为前提学习,切勿用于非法犯罪活动,对于恶意使用造成的损失,和本人及作者无关。介绍黑盒渗透测试意味着白帽子对目标...
 2年前

如何使用 Kali Linux 绕过(破解) Windows 密码
在本教程中,您将学习如何在任何 Windows 计算机上重置/删除忘记的密码。使用此方法,您可以在不知道用户密码且无需格式化硬盘的情况下解锁任何 Windows 设备。为了进行这个实验,我将使用一个...
3年前
Xrdp+Cpolar实现远程访问Linux Kali桌面
前言Kali远程桌面的好处在于,它允许用户从远程位置访问Kali系统,而无需直接物理访问该系统。这使得用户可以在不同的位置使用Kali系统,而无需在每个位置都安装Kali系统。此外,远程桌面还可以...
3年前
【OSCP模拟-No.4】y0usef靶机渗透测试练习
一、前言主要利用方式:403请求绕过+文件上传绕过+RCE反弹shell二、靶机信息 靶场: vulnhub.com 靶机名称: Y0USEF:1 难度: 中等 发布时间: 2020年 12 月 10 日 ...
2年前
利用ARPspoof进行中间人攻击(MITM)获取局域网手机上的图片演示
1.什么是ARPspoof?ARPspoof又称ARP毒化(ARP poisoning),是一种中间人攻击(Man-in-the-Middle Attack,简称MITM攻击),它通过欺骗网络中的设备,让它们将数据发送到攻击者控制的假地址,而...
3年前
Kali搭建灯塔(ARL)
前言该本站所提供的信息以及工具仅供安全测试人员用于授权测试,禁止用于未授权测试,请勿非法使用!!!造成的任何直接或者间接的后果及损失,均由使用者本人负责,该站及作者不为此承担任何责...
3年前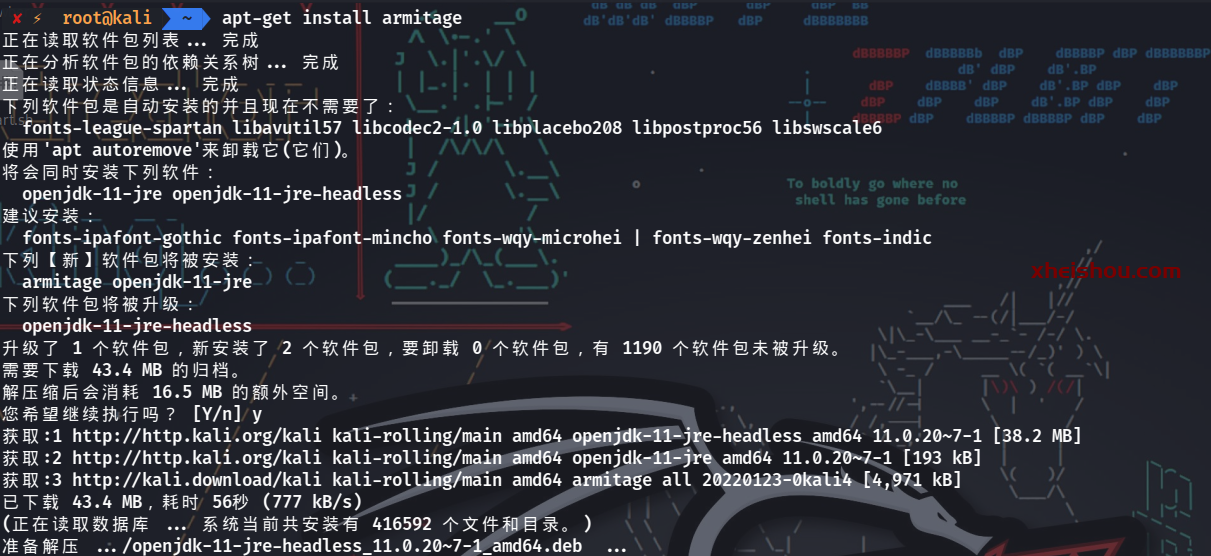
Armitage|MSF图形界面神器
声明请勿利用文章内的相关技术从事非法测试,如因此产生的一切不良后果与文章作者和本站无关。 ArmitageArmitage是一款Java写的Metasploit图形界面化的攻击软件,可以用它结合 Metasploit中已...
3年前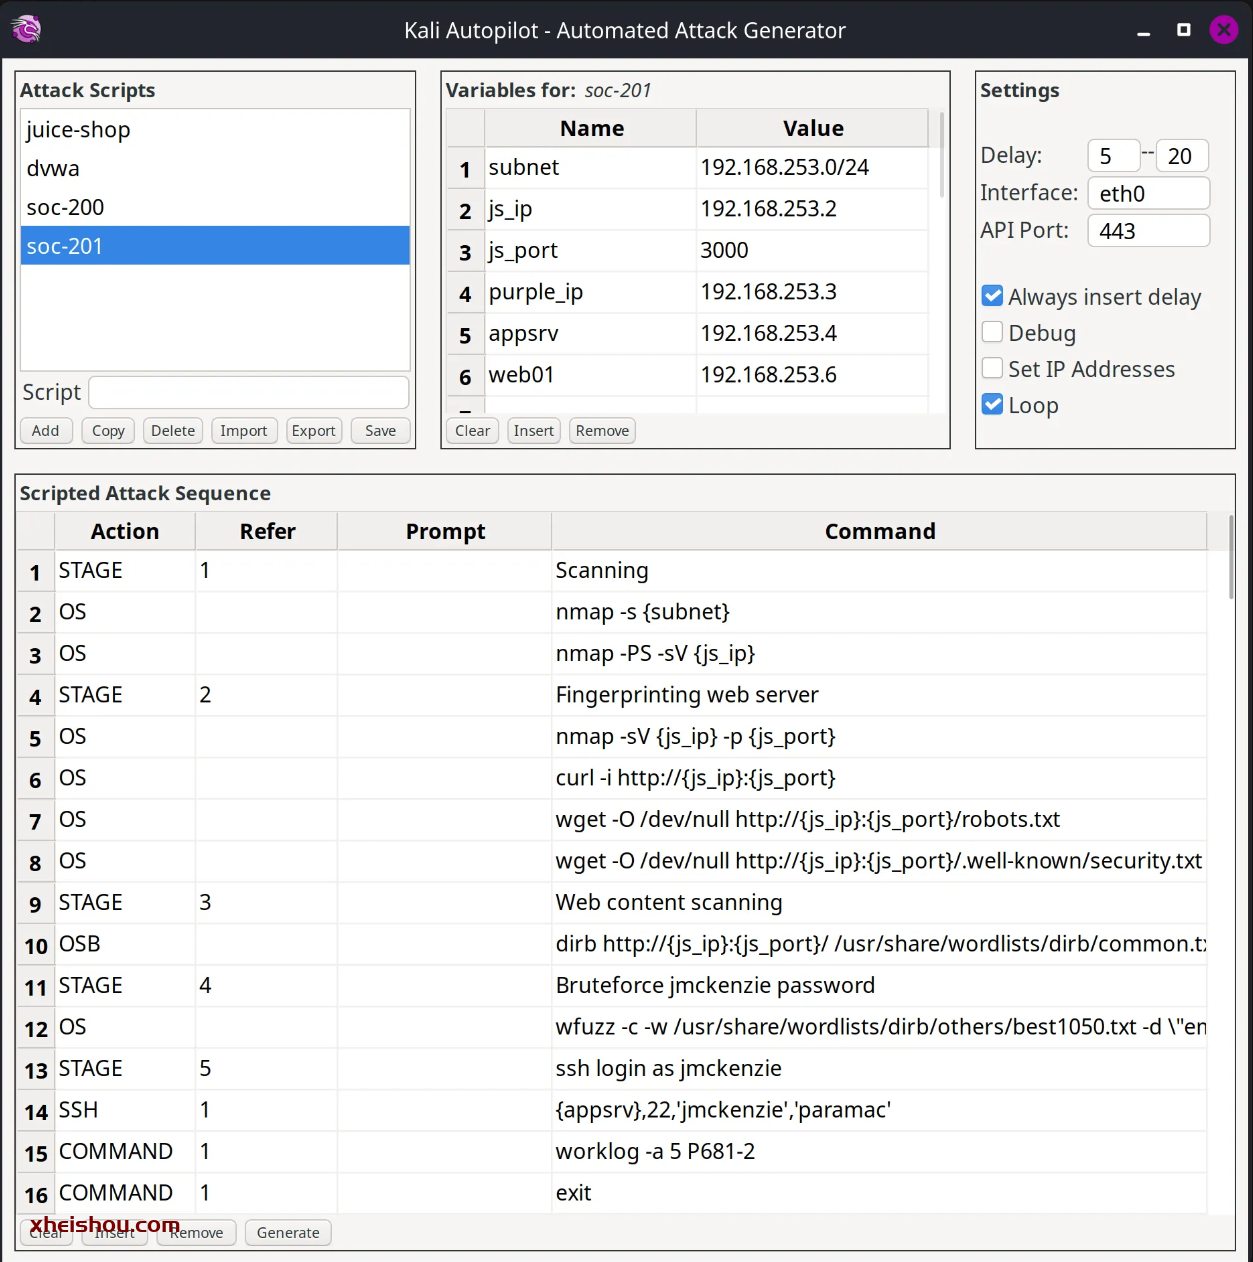
Kali Linux 2023.3 正式发布,新增 9 款安全工具
Kali Linux 2023.3 正式发布,是 2023 年的第三个版本。此次更新将内核从 Linux 6.1 LTS 升级至 Linux Kernel 6.3,并引入了 9 款新的安全工具。尽管这次更新中新特性相对较少,但主要聚焦于内...
3年前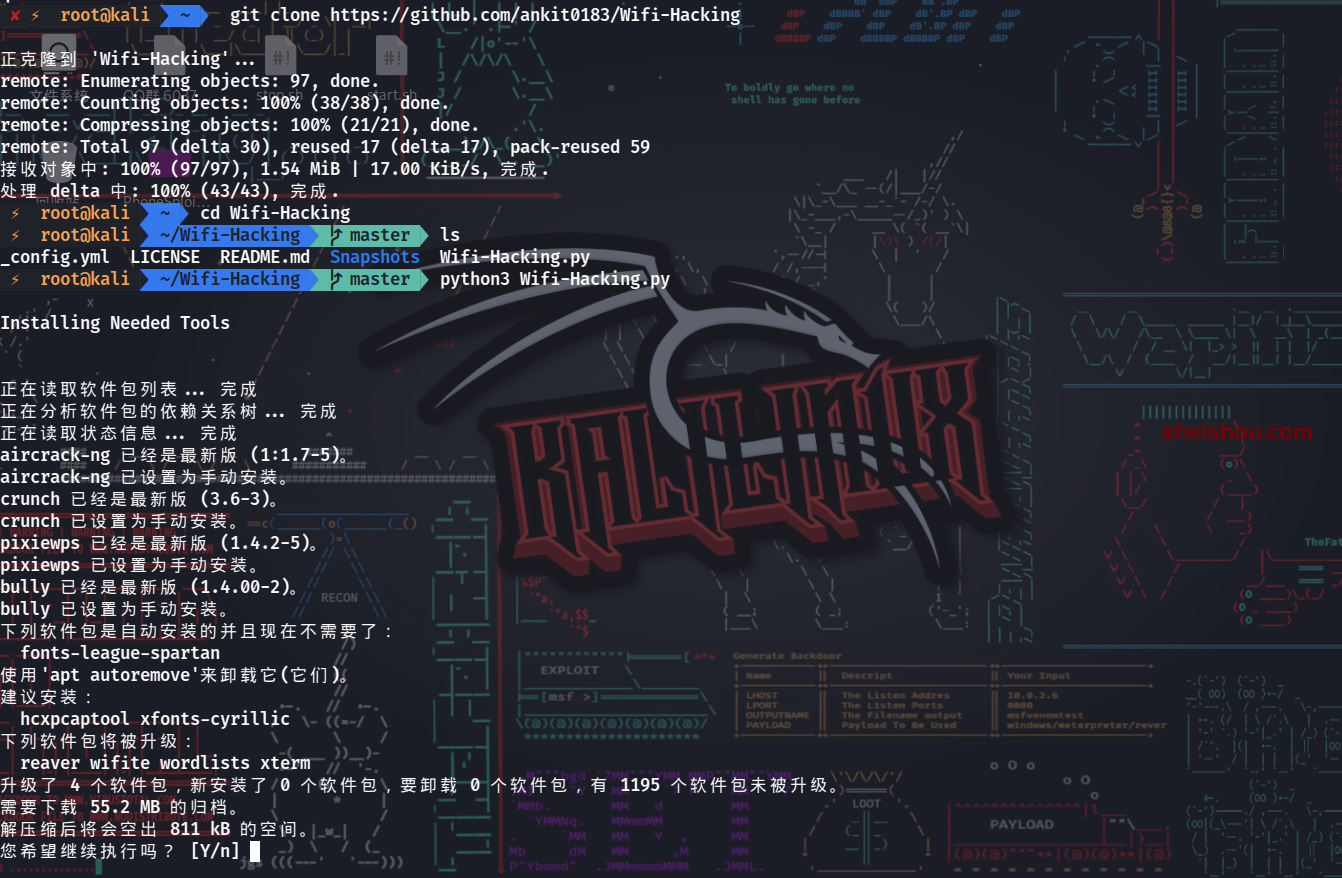
使用内置的Kali网卡工具入侵无线连接-Wifi-Hacking
前言无需询问 Wifi 密码,破解它..!这个网络安全工具,将为您破解任何wifi密码..!持所有的加密类型(WEP,WPS,WPA,WPA2)。包含和包含 :1)Start monitor mode 2)Stop monitor mode 3)Scan ...
3年前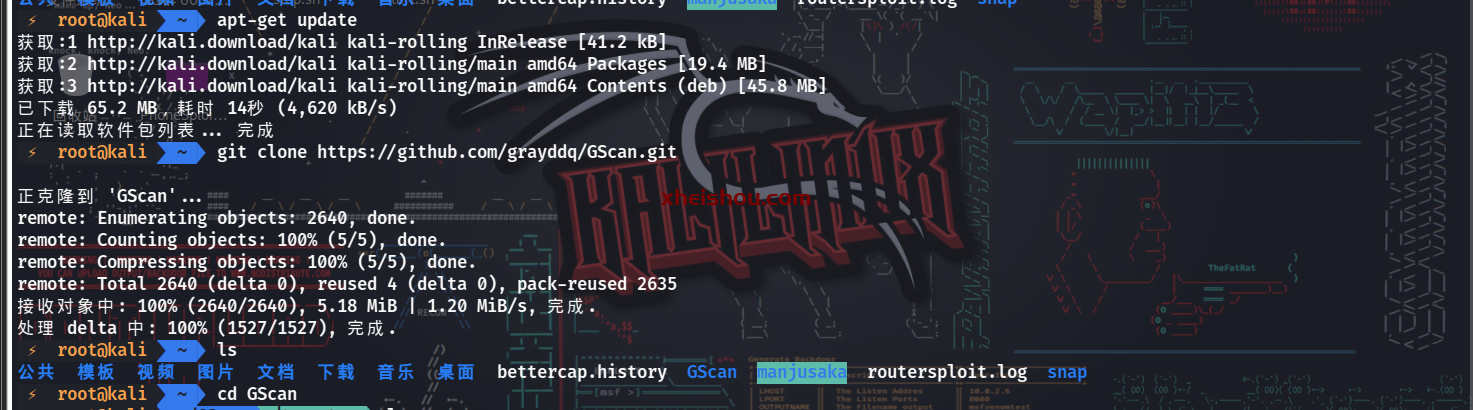
Linux系统 应急响应自动化检测工具 GScan ——使用教程
一、GScan简单介绍GScan 旨在为安全应急响应人员对 Linux 系统排查时提供便利,实现主机侧 Checklist(检查表) 的自动全面化检测,根据检测结果自动数据聚合,进行黑客攻击路径溯源。二、GScan...
3年前
一款基于Web界面的C2远控工具Manjusaka可过火绒
免责声明本工具仅面向合法授权的企业安全建设行为,如您需要测试本工具的可用性,请自行搭建靶机环境。在使用本工具进行检测时,您应确保该行为符合当地的法律法规,并且已经取得了足够的授权。...
3年前
