
kali 第5页
Kali Linux 是许多优秀的安全工具的集合。 对于专业用户来说,它有难以置信的好处,但是对于一些不怀好意的人来说,也可以产生很多大麻烦。 小心地使用 Kali,充分利用它的巨大优势。
分类
专题
标签
排序
kali小技巧如何假装成一名黑客
摘要:这是一个简单的小工具,可以把你的 Linux 终端变为好莱坞风格的黑客入侵的实时画面。我攻进去了!你可能会几乎在所有的好莱坞电影里面会听说过这句话,此时的荧幕正在显示着一个入侵的画...
 3年前

零基础从零到拿一下WordPress博客网站
实战步骤 1:主机扫描发现 采用arp-scan.netdiscover.fping nmap等工具,对网络进行主机发现扫描实战步骤2:端口服务扫描使用nmap对发现的主机IP进行端口服务扫描命令: nmap -sS -sV -p- -v -...
3年前
ARP欺骗攻击原理与实践
互联网是如何通信的?在网络诞生之前,电脑之间都是单机运行,没有网卡、没有网线、没有协议栈,数据传输主要通过软盘、光盘等介质1.基于TCP/IP协议栈实现通信1960年代美国国防部组建了军事网-...
3年前
Kali Purple工具简介之一
推荐阅读:上篇文章介绍了Kali Purple,本文主要介绍常用工具。因为工具有点多,就不写全部的了,准备分篇写,可能比较乱,凑合着看。日常多嘴阶段:其实这个系统用起来就会发现不是很方便,很...
3年前
在Kali Purple上安装Elastic和Kibana教程加演示 Reverse Shell 攻击被阻止了
在Kali Purple上安装Elastic和Kibana教程加演示 Reverse Shell 攻击被阻止了
3年前如何把termux中的kali文件导出手机中
1.termux,进入kali最root模式2.输入python3 -m http.server,然后等待加载出来后,后台运行3.打开浏览器,输入你自己的IP地址+“:”+8000(端口号)接下来你kali中的文件就显示出来了,点击...
 3年前
全程干货,WiFi钓鱼优化教程,小白看完可达到精通,使用airgeddon钓鱼破解WiFi教程附汉化包
airgeddon汉化包下载:推荐阅读:在kali nethunter中使用arigeddon破解WiFi密码 - X黑手网-Kali Nethunter论坛-移动端-X黑手网 (x10001.com)
3年前
Kali linux 2023下利用Ettercap 0.8.3.1网络嗅探工具进行DNS欺骗攻击及真实效果演示
1.什么是Ettercap?Ettercap是一个流行的网络嗅探和中间人攻击工具,主要适用于交换局域网络。它可以在计算机网络中发挥重要的作用,拦截网络通信,并对其进行监视、修改或注入恶意内容,实现中...
3年前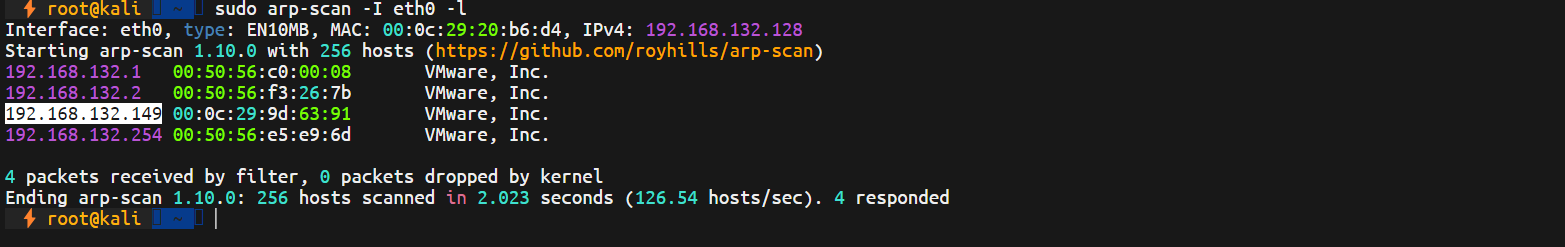
【OSCP模拟-No.2】Sar靶机渗透测试练习
前言:本练习的靶机是vulnhub平台下的sar,该靶机是一个类似oscp的虚拟机,目的是提高并巩固渗透测试的知识点。主要利用方式:sar2HTML命令执行反弹shell(可php文件上传反弹shell)+定时脚本提...
2年前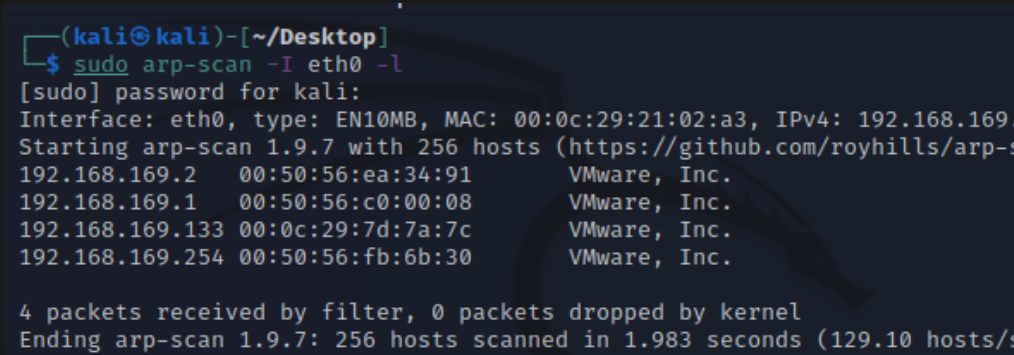
【OSCP模拟-No.1】SolidState靶机渗透测试练习
前言主要漏洞利用方式:4555端口james服务默认密码漏洞+rbash逃逸提权1.靶机信息靶场: vulnhub.com 靶机名称: SolidState: 1 难度: 中等 发布时间: 2018年9月12日 下载地址:https://download.v...
2年前
快速提取APK中IP和URL
前言在渗透测试中,攻击者可以通过对app进行逆向分析。获取app访问的url或者IP。从而对IP进行攻击,本文为大家介绍的这款工具,可以方便的为你分析app中存在的url。注意:本文仅供学习和研究,...
2年前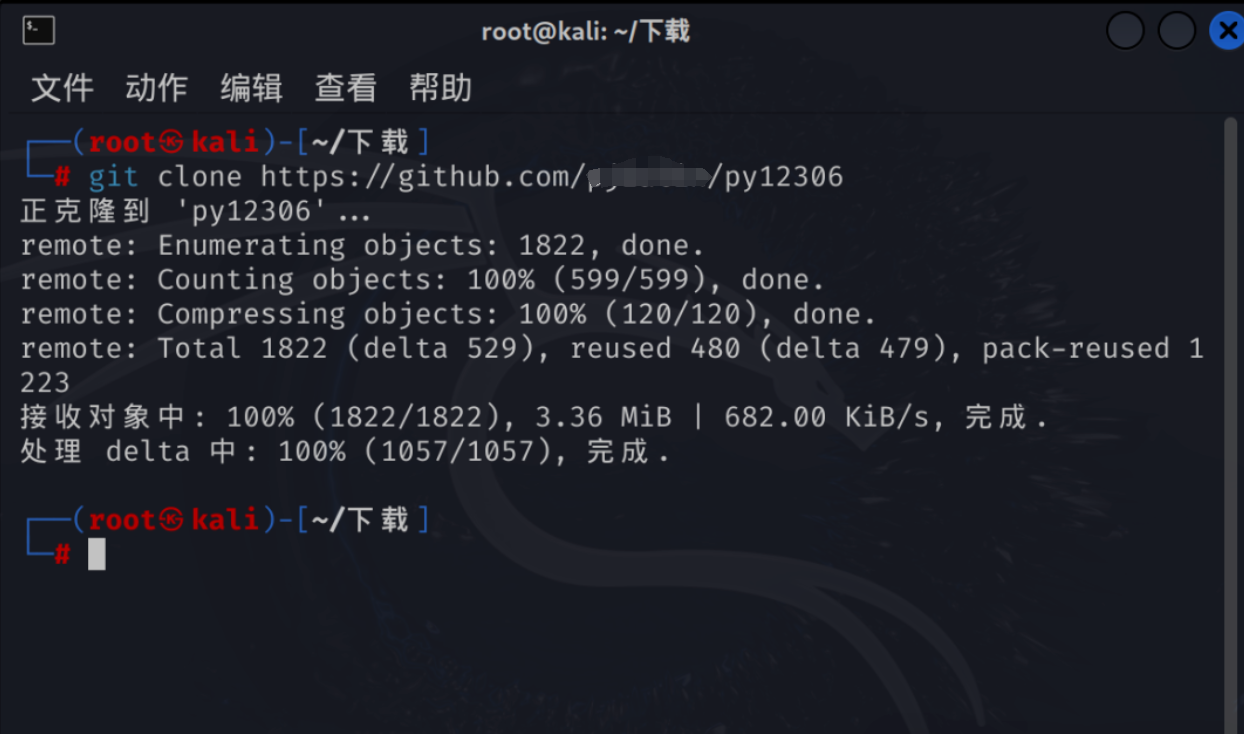
在Kali中利用Python抢票还在愁没票回家吗
前言回家的票还没买到。抢又抢不到怎么办?不急,让我教你怎样用Python来抢票。支持集群,多账号,多任务购票以及 Web 页面管理。推荐阅读:实验环境Python3.9功能特色✈️多日期查询余票😘自动...
2年前
