

最新发布第16页
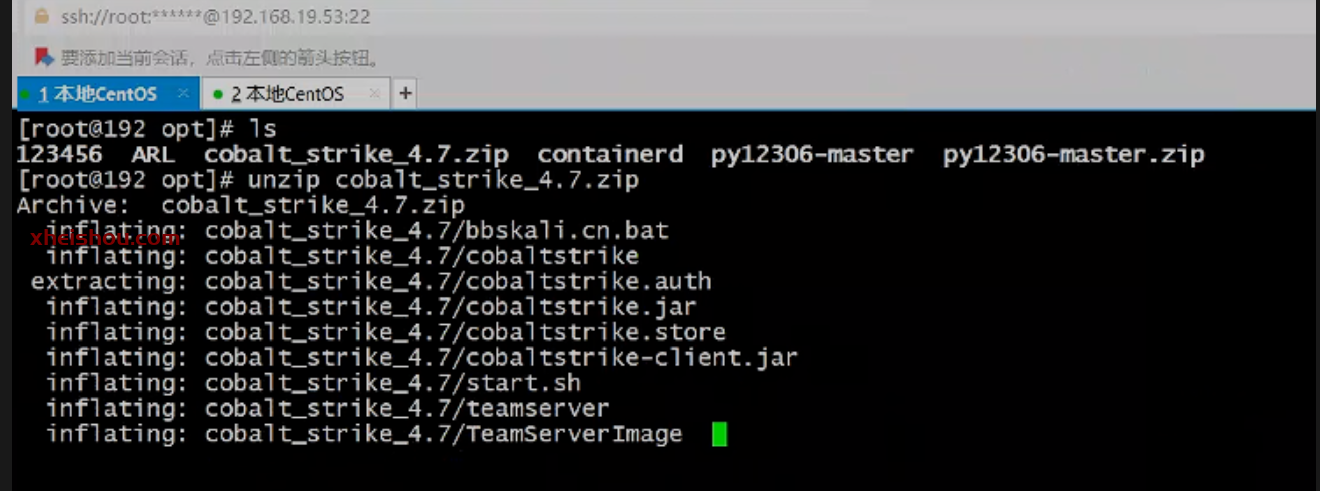
从零开始的木马免杀到上线,附工具
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。...
 3年前
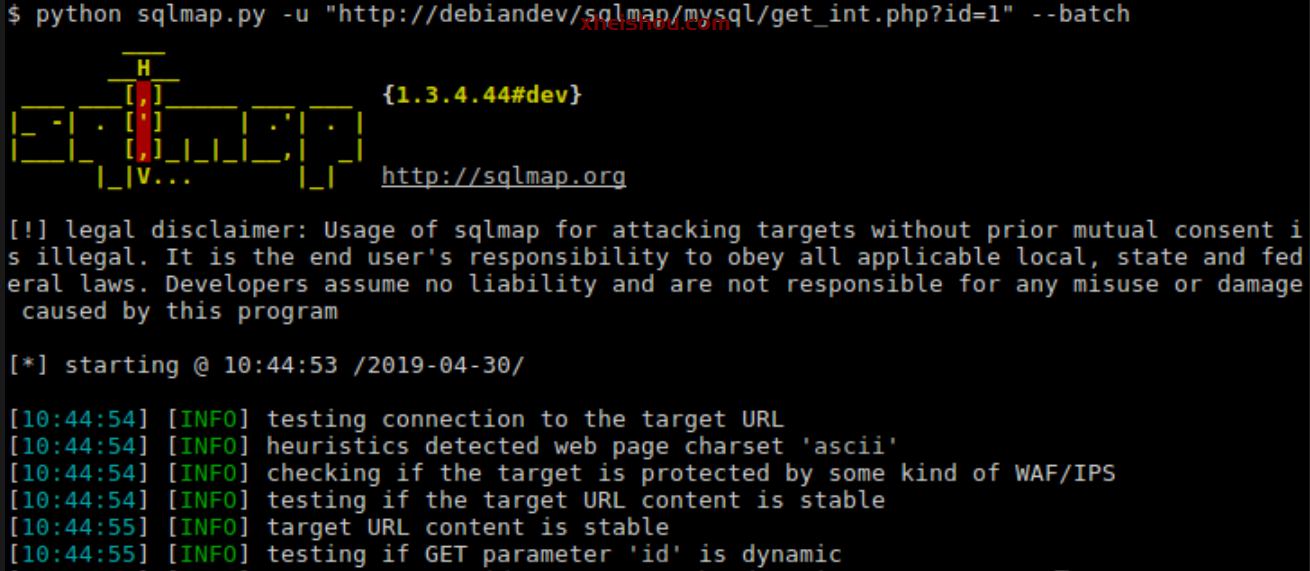
Pyhon写sqlmap注入批量检测工具
前言:SQLMap是一款功能强大的开源自动化SQL注入工具,旨在帮助渗透测试工程师快速发现和利用SQL注入漏洞。它具备自动化探测、漏洞利用和数据提取等功能。SQLMap的主要功能是扫描、发现并利用给...
3年前
黑客抓包小技巧——获取加密数据包,以哔哩哔哩为例
好久没有更新啦!小伙伴们最近可好,本期教程我们将学习如何抓取HTTPS请求乱码(加密的数据包)视频教程可以搜索:哔哩哔哩 像素飞行员1.1环境搭建(略)雷电模拟器(root+面具)charles(PC)...

 3年前

使用安卓设备以及Nethunter通过蓝牙配对消息欺骗 iOS 设备
前言在本次更新中,我将分享如何扩展可以发送配对消息的 Android nRF Connect 应用程序的信号,在最新的 iOS 17 上演示 AppleJuice,展示哪些特定的广告包可以触发最远 50 米的弹出窗口,甚至使...
3年前
一款集百家之所长的手机浏览器,好用到飞起
一、前言印象中,在小编眼里,手机浏览器最多也就是浏览个网页和下载个东西,厉害点的也就嗅探点网页资源和屏蔽下广告,这已经算很强大了吧,但是有这么一款浏览器,它却强大到令人发指,小编觉...
3年前
利用ARPspoof进行中间人攻击(MITM)获取局域网手机上的图片演示
1.什么是ARPspoof?ARPspoof又称ARP毒化(ARP poisoning),是一种中间人攻击(Man-in-the-Middle Attack,简称MITM攻击),它通过欺骗网络中的设备,让它们将数据发送到攻击者控制的假地址,而...
3年前
Xrdp+Cpolar实现远程访问Linux Kali桌面
前言Kali远程桌面的好处在于,它允许用户从远程位置访问Kali系统,而无需直接物理访问该系统。这使得用户可以在不同的位置使用Kali系统,而无需在每个位置都安装Kali系统。此外,远程桌面还可以...
3年前
如何使用 Kali Linux 绕过(破解) Windows 密码
在本教程中,您将学习如何在任何 Windows 计算机上重置/删除忘记的密码。使用此方法,您可以在不知道用户密码且无需格式化硬盘的情况下解锁任何 Windows 设备。为了进行这个实验,我将使用一个...
3年前
提取微信聊天记录,将其导出成HTML、Word、CSV文档永久保存
可以看下导出后的效果,软件文末获取:前言微信是一款广受欢迎的社交软件,每天有数亿用户通过微信进行聊天、交流和分享。但是,微信的聊天记录是存储在手机或电脑的本地数据库中的,如果不及时...
2年前
实战:国外某站sql注入渗透测试
1.访问网站:http://www.xxxx.ac.in/news.php?id=22.判断是否存在sql注入payload:http://www.xxxx.ac.in/news.php?id=2%273.这么一看,明显就是报错注入了,既然是报错注入那么一般就是updatexm...
2年前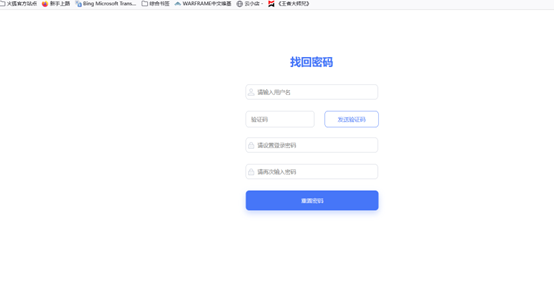
实战:某edu后台任意用户密码重置
1.访问网页:http://xxx.xxx.edu.cn:9091/findpwd2.在输入用户名的输入框中进行测试寻找有的用户名 3.发现test用户名存在进行尝试获取验证码,使用burp抓包进行获取验证码 4.填写成自己的手机...
2年前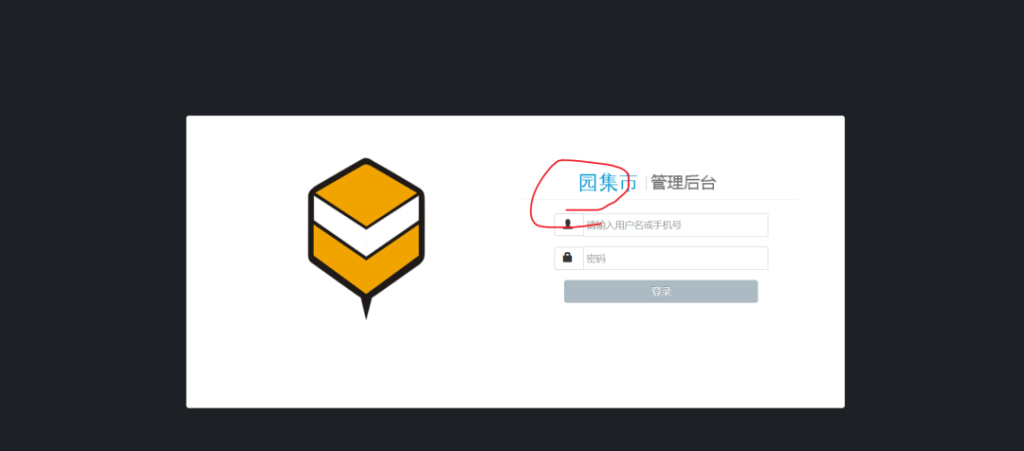
实战SRC | 某站点后台管理系统SQL注入
0x01 前景在进行fofa盲打站点的时候,来到了一个后台管理处看到集市二字,应该是edu站点 确认目标身份【归属】(使用的quake进行然后去ipc备案查询) 网站后台很像cms搭建的,在查看网站时...
2年前
免杀平台-初版发布
免责声明:本工具仅供安全研究和教学目的使用,用户须自行承担因使用该工具而引起的一切法律及相关责任。作者概不对任何法律责任承担责任,且保留随时中止、修改或终止本工具的权利。使用者应当...
2年前








ping432
13小时前0
学习一下