

最新发布第21页
Web2GPT来袭!你的网站也能拥有智能AI助手
引言:AI助手的新纪元在数字化浪潮席卷全球的今天,人工智能技术正以前所未有的速度改变着我们与互联网的互动方式。Web2GPT的出现,标志着网站智能助手技术迈入了一个全新阶段——现在,任何规...
 1年前
红蓝对抗必备-TrafficEye-web网络流量分析与威胁检测工具工具
简介 该工具适用于 护网蓝队对网络流量的深入分析,帮助安全研究人员、渗透测试人员及网络管理员等专业人士识别潜在的安全威胁黑客攻击行为等,尤其是针对 Web 应用的攻击(如 SQL 注入、XSS、W...
1年前
HTML调用相机拍照代码
<meta charset='UTF-8'> <meta name='viewport' content='width=device-width, initial-scale=1.0'> <title>相机</title> <style> body { font-family: Arial, s...

 1年前

「这个压缩包有问题吗?」WinRAR漏洞让普通解压操作变成系统沦陷起点-实战漏洞复现:WinRAR CVE-2025-6218
前情提要WinRAR处理压缩包内文件路径时存在逻辑错误,攻击者可构造包含相对路径序列的恶意文件名,解压时文件被释放到预期目录之外的系统关键位置(如启动目录、系统文件夹),绕过安全限制,在你...
1年前
浏览器也能当安全工具?抓包从未如此简单:FastBurp——内置AI分析的浏览器安全神器,能抓包、能重放、还能AI分析!
FastBurp - 新一代HTTP请求分析工具🚀 FastBurp 是一款基于浏览器扩展的轻量级HTTP/HTTPS请求拦截、重放、分析和AI辅助安全分析浏览器插件,无需安装额外软件,即开即用。🌟 兼容的浏览器版本...
1年前
一招搞定!在安卓手机上用Termux安装谷歌Gemini CLI,免费又好用!
告别API密钥限制,命令行里直接调用最强AI大家好!谷歌在2025年6月重磅发布了Gemini CLI,这是一个可以通过命令行直接与谷歌Gemini大模型交互的神器。它最大的优点是:使用Google账户认证,完全...
1年前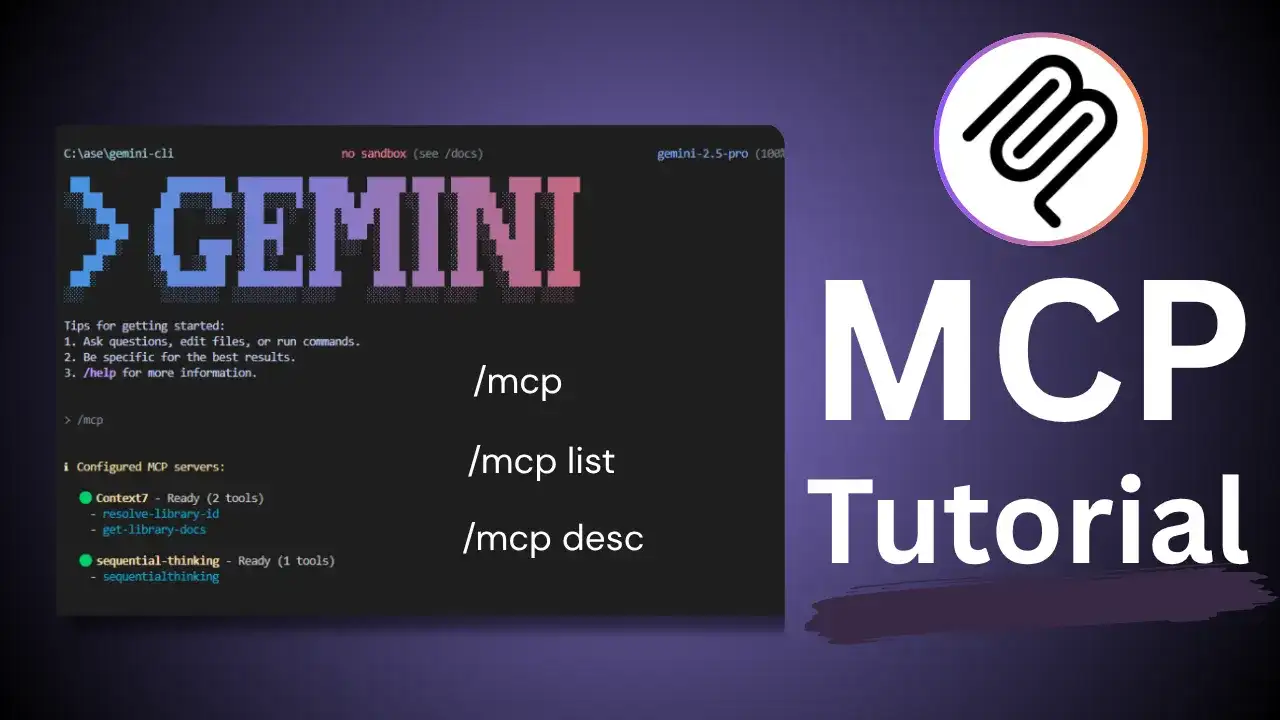
让黑客手机更智能!在 Kali Nethunter 中玩转 Gemini CLI MCP
前言:各位渗透测试的极客们,想必你们已经体验过Model Context Protocol (MCP) 在电脑上带来的震撼:AI助手直接为你调用nmap、分析扫描结果、撰写Exploit代码……效率飙升的感觉让人上瘾。但当...
1个月前


[NetHunter]「0基础了解刷机」第二篇「分区篇」
【刷机前必读】Android 分区机制全解析(A/B|vA/B|Dynamic|Super)刷机有风险,操作需谨慎本帖仅用于技术交流,请在充分理解原理后再进行实操变砖后果自负,主力机请勿尝试⚠️ 强烈提醒(必...

 1个月前
当网络成为广场:匿名者(Anonymous)现象背后的公共议题张力
当网络成为广场:匿名者(Anonymous)现象背后的公共议题张力📌 重要法律与立场声明本文系对“Anonymous”(匿名者)作为全球性网络文化现象与社会运动符号的客观梳理与批判性反思,不构成任何...
 7个月前

Apache Tomcat8 弱口令 + 后台 getshell 漏洞
漏洞描述Tomcat 支持在后台部署 war 文件,可以直接将 webshell 部署到 web 目录下。其中,欲访问后台,需要对应用户有相应权限。Tomcat7+ 权限分为:manager(后台管理)manager-gui 拥有 html...
7个月前Python aiohttp 目录遍历漏洞 CVE-2024-23334
漏洞描述aiohttp 是一个基于 asyncio 和 Python 的异步 HTTP 客户端/服务器框架。在将 aiohttp 用作 Web 服务器并配置静态路由时,必须指定静态文件的根路径。此外,可以使用 follow_symlinks...
7个月前
Kalidroid:在安卓手机上运行 Kali Linux,无需 Root 的高性能移动安全
前言对于安全研究人员、渗透测试人员和网络爱好者而言,在移动设备上运行完整的 Kali Linux 环境长期以来都是一个充满妥协的愿景——不仅需要 root 权限,还面临性能受限、操作复杂等诸多问题。...
1个月前








ping432
20小时前0
学习一下