

最新发布第33页
新手玄机靶场linux应急响应第一章webshell查杀
前言应急响应靶机训练,为保证每位安服仔都有上手的机会,不做理论学家,增加动手经验,可前来挑战应急响应靶机-Linux(2),此系列后期会长期更新,关注本站,被动学习。挑战内容1.黑客webshell里...
 2年前
实战:新手小白之-安全测试之目录浏览漏洞攻击
目录浏览漏洞属于目录遍历漏洞的一种,目录浏览漏洞是由于网站存在配置缺陷,存在目录可浏览漏洞,这会导致网站很多隐私文件与目录泄露,比如数据库备份文件、配置文件等,攻击者利用该信息可以...
1年前
实战:新手小白之-安全测试之命令执行漏洞攻击
免责申明本教程的技术文章仅供参考,只用于教育目的,只是演示一些工具和工具的使用以及渗透思路,大佬勿喷,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进...
1年前实战:新手小白之-安全测试之命令执行漏洞攻击
免责申明本教程的技术文章仅供参考,只用于教育目的,只是演示一些工具和工具的使用以及渗透思路,大佬勿喷,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进...
1年前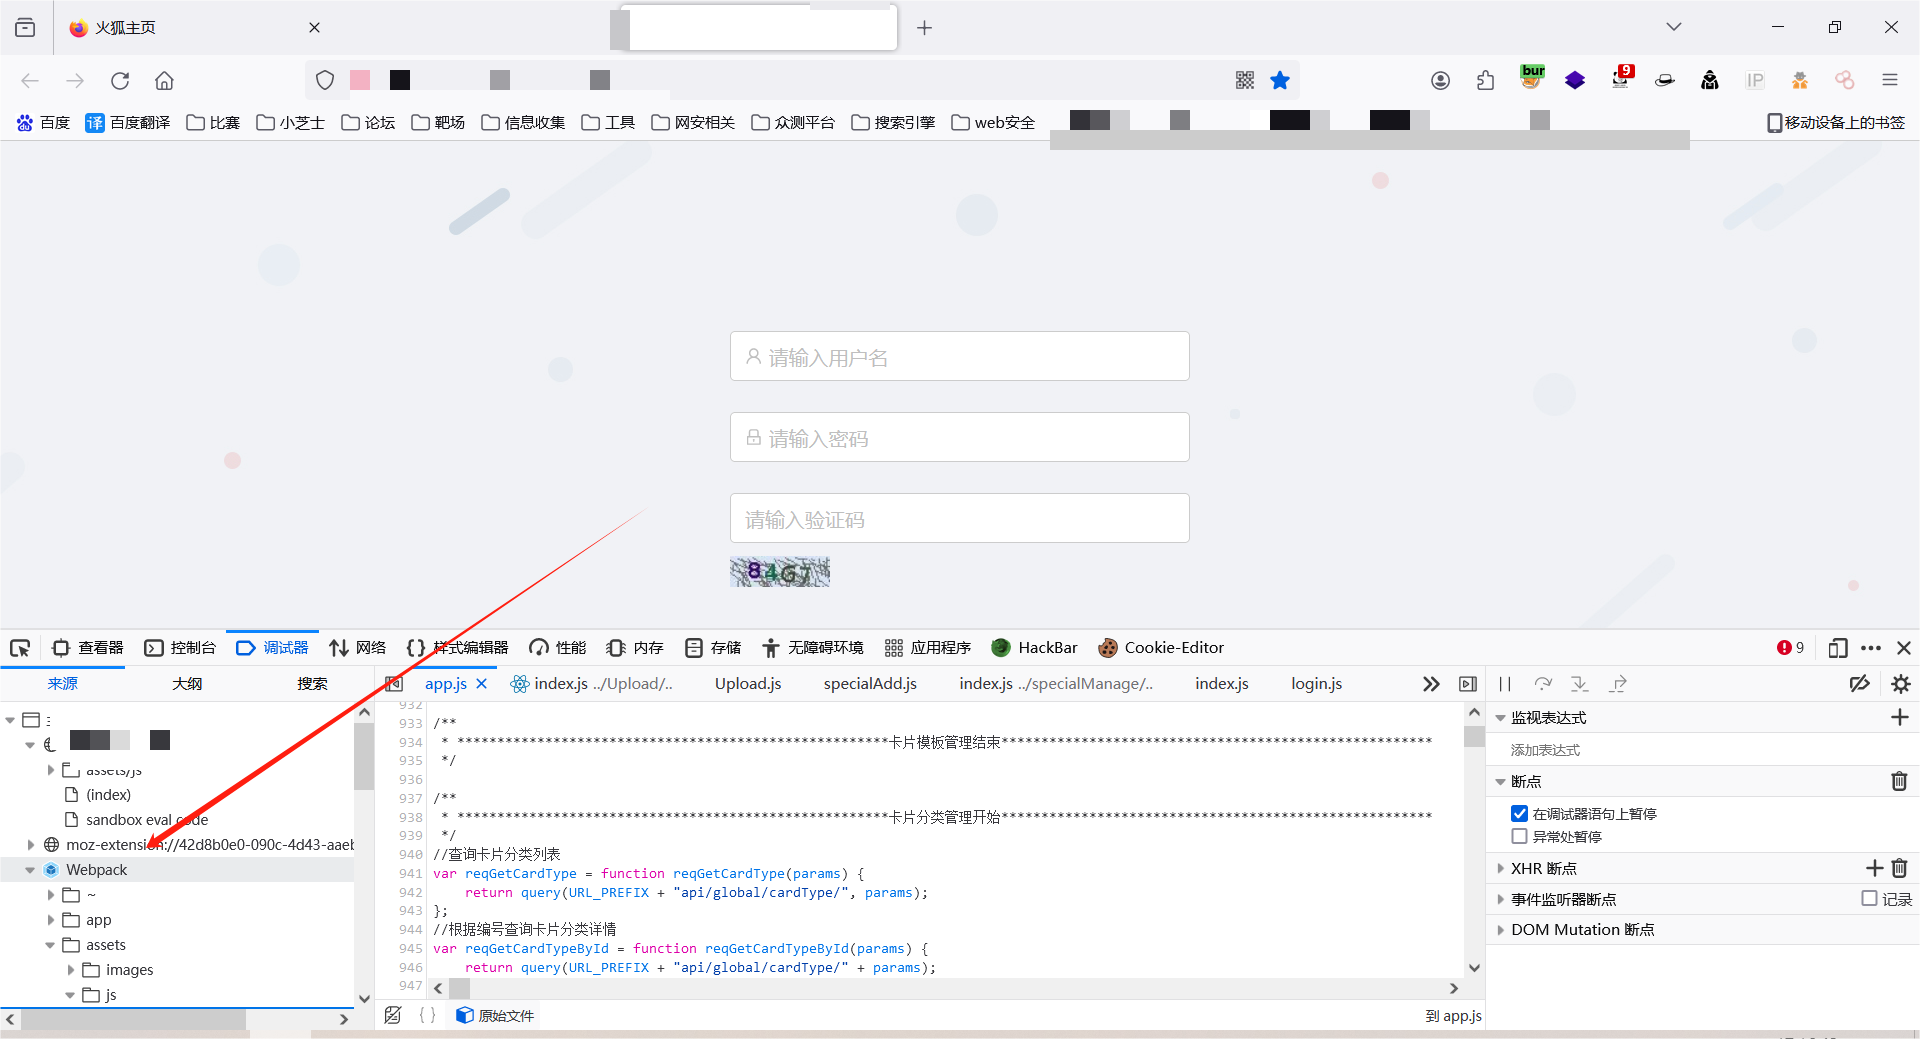
某职业学院事务中心后台存在文件上传漏洞
前端存放webpack包,泄露前端源代码扫描出文件上传接口Webpack源代码泄露文件上传格式危害描述:成功上传文件到后台服务器。修复建议:删除前端webpack包,在后端使用白名单限制上传文件类型。...
2年前
XXX集团SQL注入漏洞
厂商名称:XXXX集团有限公司 漏洞标题:XXXX集团有限公司 XXXX 微信小程序存在SQL注入漏洞 漏洞类型:事件型 任意账户接管漏洞 网站名称:XXXX微信小程序 漏洞等级:严重 漏洞简述:XXXX集团有...
2年前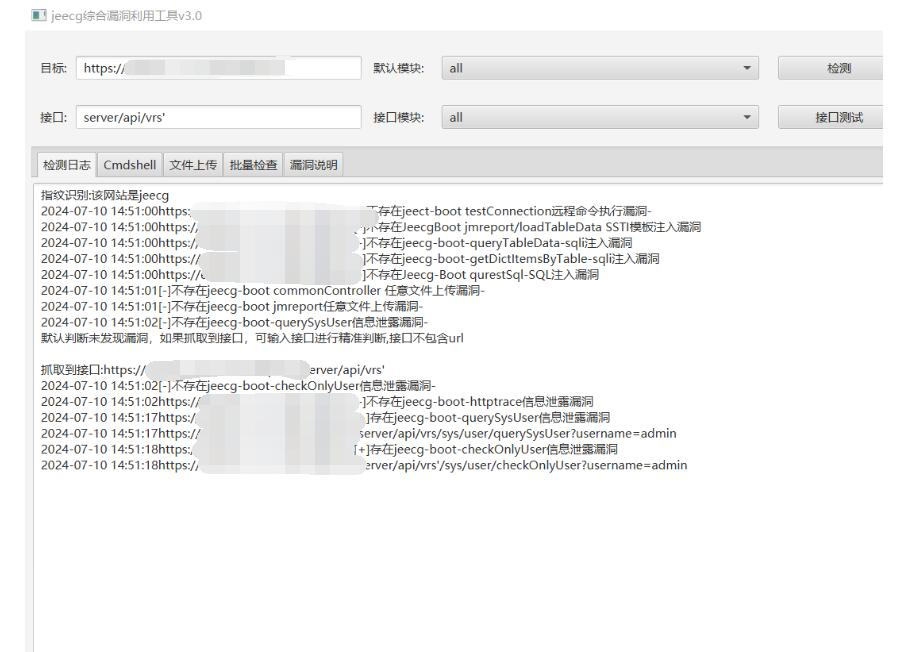
红队武器库漏洞利用工具合集整理(7月24日更新)
目录红队武器库漏洞利用工具合集整理,解压密码:LightDream海康威视Hikvision综合漏洞利用工具 大华Dahua综合漏洞利用工具 Nacos综合漏洞利用工具 Vcenter综合漏洞利用工具 Fastjson漏洞批量检...
2年前
SQLMap 批量测试工具
0x01 工具介绍SQLMap 批量测试工具是一款用于批量测试指定的 URL 或包含 HTTP 请求的文件是否存在 SQL 注入漏洞的脚本工具。工具提供两种主要功能:通过 URL 列表进行测试和通过文件夹中的 HTTP...
2年前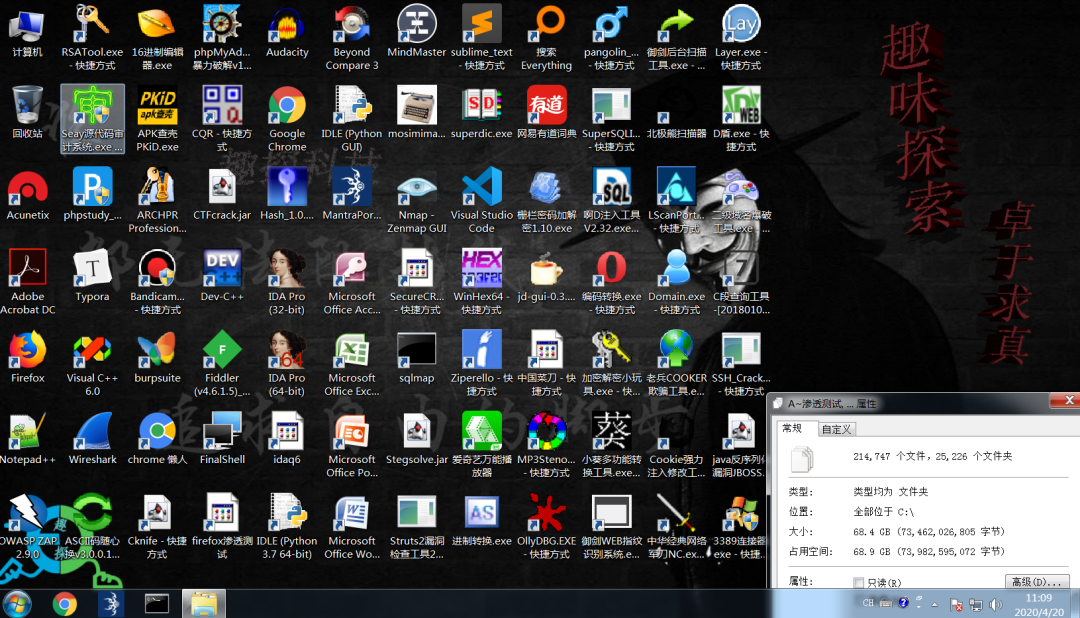
最佳渗透测试/黑客操作系统/网安系统合集
前言俗话说万事开头难,对于初学者来说,最头疼的事应该就是安装系统找工具配置环境。直到某天我发现了这个集成系统的时候,不得不感叹这真是初学者的福音啊。这是基于win打造的安全工具系统,...
2年前
远程安全评估系统(RAS):你有漏洞,我不漏扫
前言 一个真相:一切网络攻击,都是从安全漏洞开始的,网络攻击,从漏洞开始,就让“她“成为您身边专业的“漏洞管理专家”,你的漏洞,以后有了她,不再漏扫。 漏洞,相信很多人都不陌生,特指...
2年前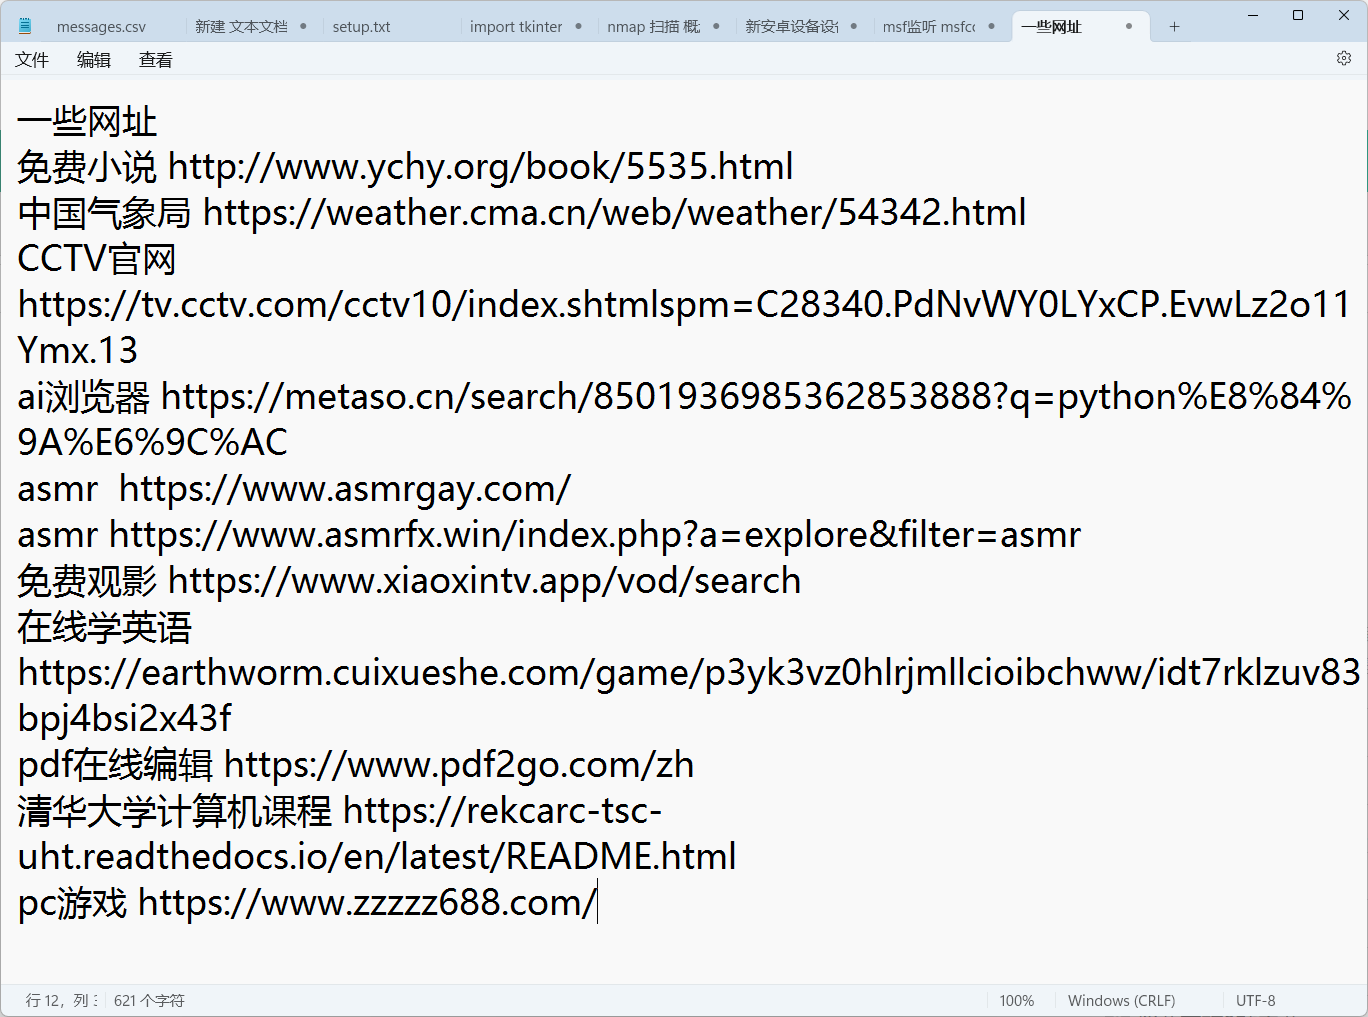
一些你可能会用到的网址
个别需要梯子免费小说 http://www.ychy.org/book/5535.html中国气象局 https://weather.cma.cn/web/weather/54342.htmlCCTV官网 https://tv.cctv.com/cctv10/index.shtmlspm=C28340.PdNvWY0LYxC...
 2年前

【系统分享】靶场练习系统合集
0x00前言制作者:许心痕QQ2063367671账户用户名:anhunsec账户密码:1234申明:此系统只是为了方便大家进行渗透测试的练习,从而免去系统环境准备和搭建靶场平台的时间。也就是说已经用虚拟机帮...
2年前








ping432
10小时前0
学习一下