

最新发布第32页
保姆级教程来袭!轻松掌握NC反弹shell实战技巧🔥
环境工具攻击机:CentOS7目标机器:Windowsnc是netcat的简写,有着网络界的瑞士军刀美誉步骤1. 寻找在线靶场目标(切记,不要瞎整哈,容易包吃住)fofa搜索:'pikachu' && country='CN'...
 2年前
【蓝队】一款开源的Linux服务器全流量防御系统
工具介绍Open Source Host-based FireWall简称OpenHFW是一款开源的Linux服务器全流量防御系统,由进程防火墙、流量防火墙、文件防火墙等组成,用AI深度学习流量,发现和拦截漏洞利用、木马通信...
1年前
快速提取APK中IP和URL
前言在渗透测试中,攻击者可以通过对app进行逆向分析。获取app访问的url或者IP。从而对IP进行攻击,本文为大家介绍的这款工具,可以方便的为你分析app中存在的url。注意:本文仅供学习和研究,...
2年前
在服务器上面安装Cs 实现外网Shell
推荐阅读 我们在利用cs玩耍时,最头疼的莫过于没有公网IP问题。在前面的文章中我们讲过通过内网映射或者端口转发的方式使其上线。哪么有没有更简单的方法呢? 下载 介绍 CS是什么? Cobalt St...
3年前
关于新版frp中socks代理的写法
简介frp(Fast Reverse Proxy)是一个专注于内网穿透的高性能反向代理应用,支持TCP,UDP,HTTP,HTTPS等多种协议。 它可以将内网服务通过具有公网 IP 的节点暴露给外网,实现安全、便捷的远程访...

 1年前

用路由器仿造AP+md3攻击实现wifi钓鱼
工具路由器一个所需软件;1.phpStudyLite2,WinMyDNS 对路由器进行配置在wifi名称中更改要掉的名称,一定要一模一样。加密方式选择open更改路由器的登录密码(别让人家识破)设置dhcp服务器在w...
3年前
Kali Purple工具简介之一
推荐阅读:上篇文章介绍了Kali Purple,本文主要介绍常用工具。因为工具有点多,就不写全部的了,准备分篇写,可能比较乱,凑合着看。日常多嘴阶段:其实这个系统用起来就会发现不是很方便,很...
3年前
XXX集团SQL注入漏洞
厂商名称:XXXX集团有限公司 漏洞标题:XXXX集团有限公司 XXXX 微信小程序存在SQL注入漏洞 漏洞类型:事件型 任意账户接管漏洞 网站名称:XXXX微信小程序 漏洞等级:严重 漏洞简述:XXXX集团有...
2年前
奇兔刷机破解
通过网盘分享的文件:奇兔刷机修复版链接: https://pan.baidu.com/s/1XD0BRNk0WBkzzugg362f9w 提取码: 72xr --来自百度网盘超级会员v3的分享

 1年前
Kali NetHunter Evil Twin(邪恶双子)实战原理与完整操作演示
⚠️ 重要法律声明:本文所有技术操作仅允许在自己拥有完全所有权的设备、自建测试局域网内开展安全研究学习。未经无线网络所有者明确书面许可,对他人 WiFi 实施解认证、钓鱼劫持等行为属于违...
1个月前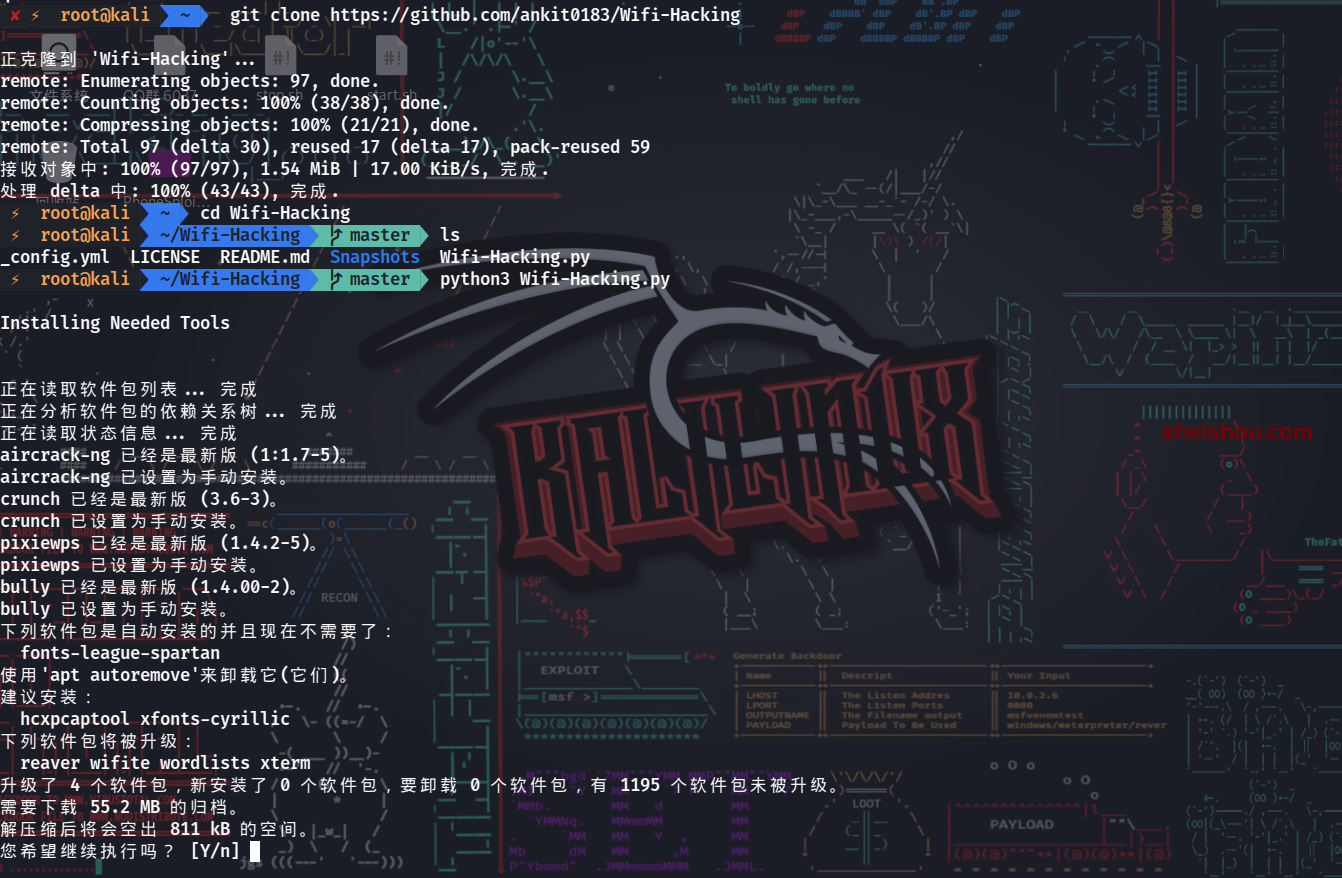
使用内置的Kali网卡工具入侵无线连接-Wifi-Hacking
前言无需询问 Wifi 密码,破解它..!这个网络安全工具,将为您破解任何wifi密码..!持所有的加密类型(WEP,WPS,WPA,WPA2)。包含和包含 :1)Start monitor mode 2)Stop monitor mode 3)Scan ...
3年前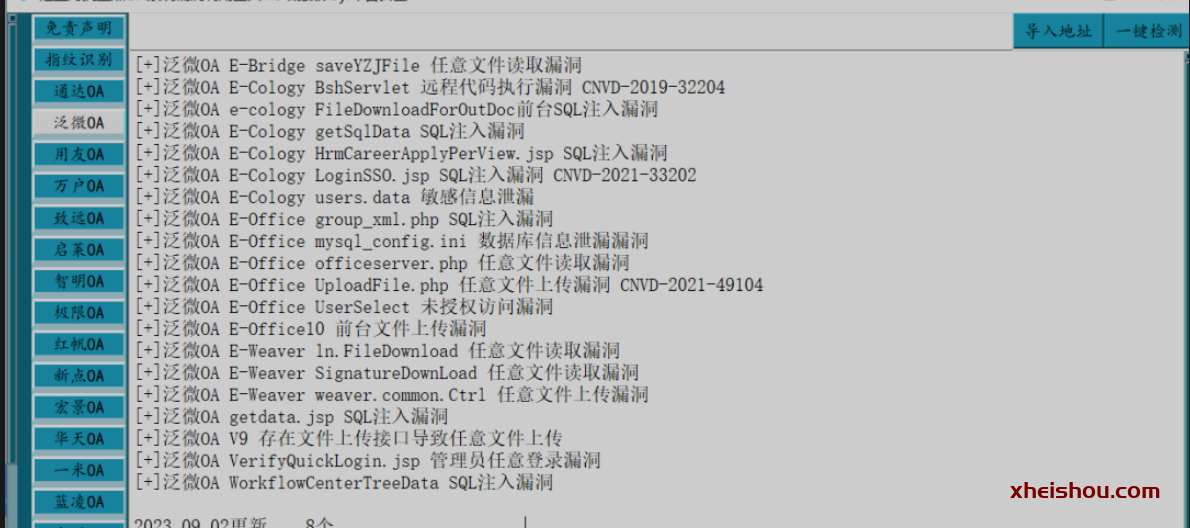
红蓝对抗重点OA系统漏洞利用工具1.5增强版
免责声明由于传播、利用本站所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,本站及作者不为此承担任何责任,一旦造成后果请自行承担!如有侵权烦请告知,我们会立即删...
3年前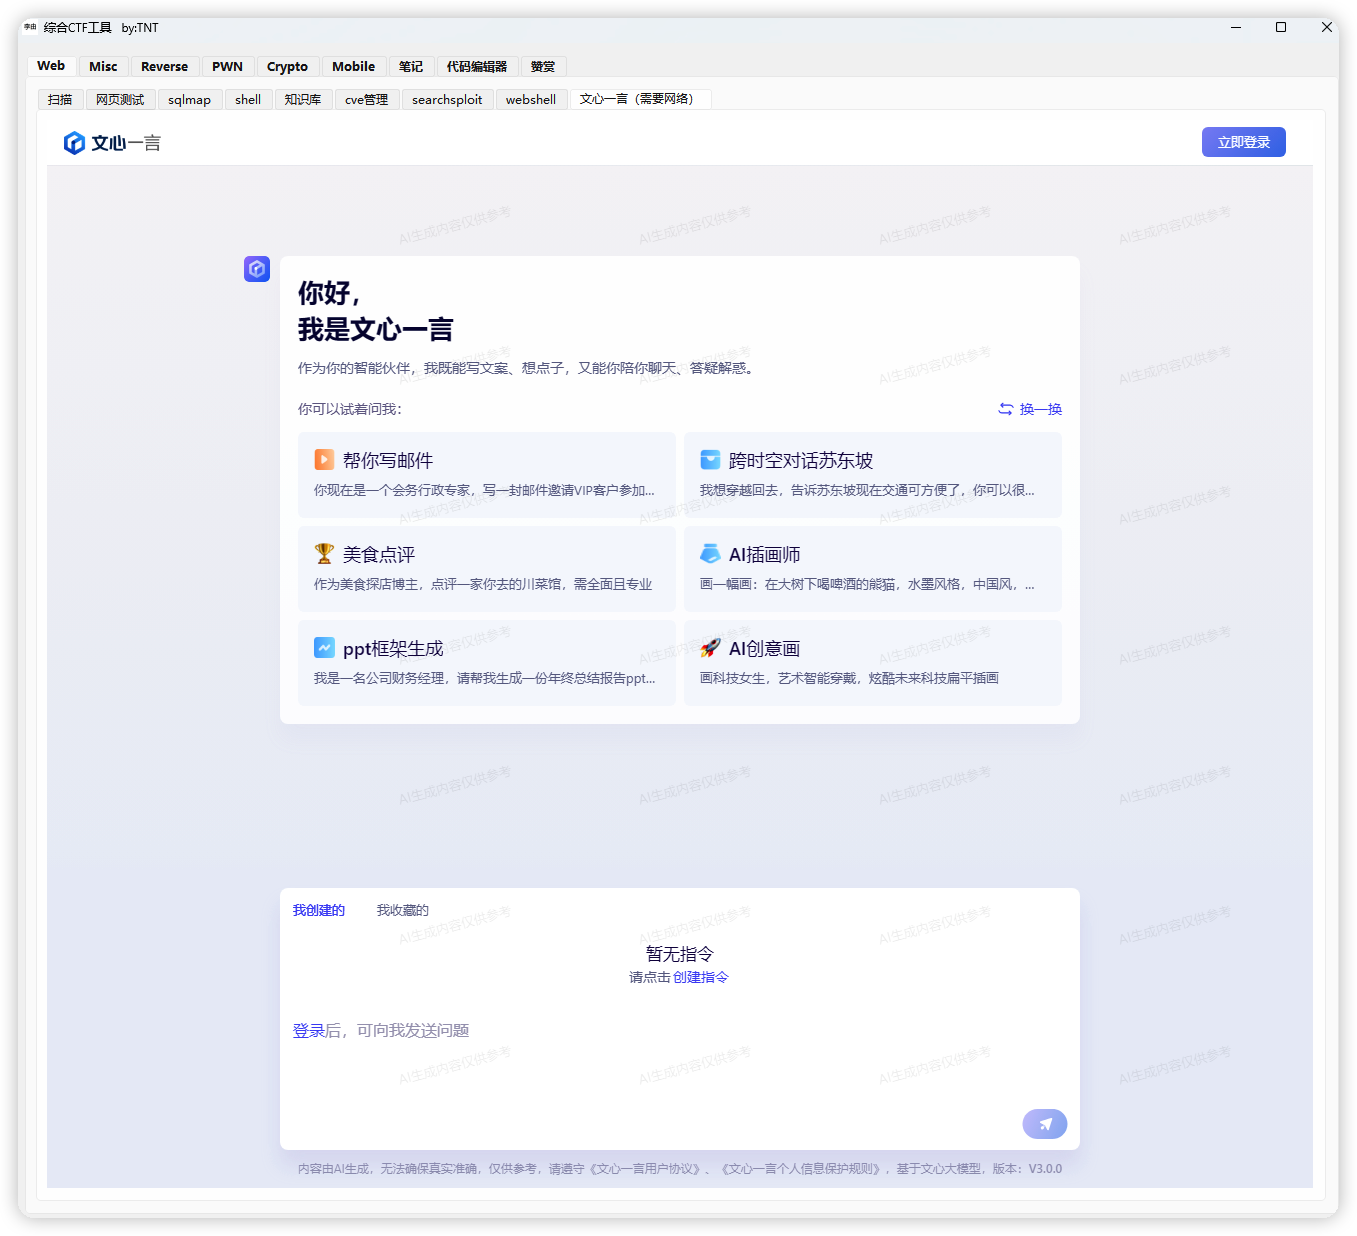
一款集成了AI的CTF综合工具
介绍随着网络安全领域的不断发展,网络安全竞赛(Capture The Flag,简称CTF)已经成为衡量网络安全人才技能水平的重要平台。CTF竞赛不仅要求参赛者具备深厚的网络安全理论知识,还需要他们具备...
2年前







ping432
18小时前0
学习一下