

最新发布第38页
如何用AI创建治愈系视频(保姆级教程)
推荐阅读前言好久不见!这一波流感属实有点霸道,利昂也躺了一个星期才恢复,现在还有点咳嗽,大家多注意身体。治愈系视频一直以来就是流媒体里面受欢迎度很高的视频类型,不管是国内还是国外,...
 2年前
实战|页面篡改安全事件应急流程
一、认识网页篡改了解网页篡改类型网页篡改指的是黑客通过技术手段上传了webshell(网页木马)拿到控制权限后对网站的内容及页面进行删、增、改。网站首页替换型:首页面index.html、default.ht...
2年前
Python渗透测试工具库 一(持续更新)
前言:随着互联网的迅速发展,网络安全问题日益严峻。黑客攻击和网络漏洞成为让人头痛的问题。为了保护自己的网络安全,安全专家不仅需要了解网络安全原理,还需要熟悉网络渗透工具的使用。Pyth...
3年前
利用ChatGPT实现WordPress自动发文章教程
推荐阅读技术原理首先利用PHP实现ChatGPT生成文章以及标题并且封面利用本站的文字图片接口生成简单的封面,然后把生成的文章内容和标题以及封面链接分别保存到三个txt文本里面方便发布的时候...
3年前
新手学习web渗透-拿到Web最高权限
前言:根据前一篇文章已经得到了cookie,那么我们怎么拿到一个网站的最高权限呢?并且得到通过下面篇文章我们得到后台地址一:登录后台打开测试地址如下:出现这样的一个页面,那么现在需要修改...
3年前
某职业学院事务中心后台存在文件上传漏洞
前端存放webpack包,泄露前端源代码扫描出文件上传接口Webpack源代码泄露文件上传格式危害描述:成功上传文件到后台服务器。修复建议:删除前端webpack包,在后端使用白名单限制上传文件类型。...
2年前
微图乐-就图一乐(收款转账作图工具)
近日,《微图乐》迎来了全新的界面设计!在这次更新中,我们着重优化了用户体验,使操作更加便捷、简单。新版本采用了先进的exe进程交互通信技术,为您带来更加流畅的使用感受。同时,全新的U...
2年前
【权限维持】Pkeep – Linux权限维持脚本
简介Pkeep 是一个由 Python3 编写的开源 Linux 权限维持脚本,旨在为渗透测试或安全研究人员提供便捷的后门持久化功能。该脚本支持多种隐蔽的权限维持方式,包括创建隐藏账户、配置...
1年前
OpenSSL 心脏滴血漏洞 CVE-2014-0160
漏洞描述2014年4月7日,OpenSSL发布安全公告,在OpenSSL1.0.1版本至OpenSSL1.0.1f Beta1版本中存在漏洞,该漏洞中文名称为心脏滴血,英文名称为HeartBleed。其中Heart是指该漏洞位于心跳协议上...
 7个月前

一款内网自动化横向工具:InScan开源扫描器
InScan-开源扫描器工具简介本工具只可用于安全性测试,误用于非法用途! 工具定位边界打点后的自动化内网工具,完全与服务端脱离。服务端只用于生成poc,网段信息等配置。内网渗透痛点目前...
3年前
针对不同测试场景下的三套抓包配置
前言:对于不同的测试场景,如Web、小程序、App等,我们往往会使用不同的抓包方案来完成我们测试,以下便是笔者本人在不同场景下使用的三套抓包方案。WebWeb场景也是我们平常最多的抓包场景,而...
3年前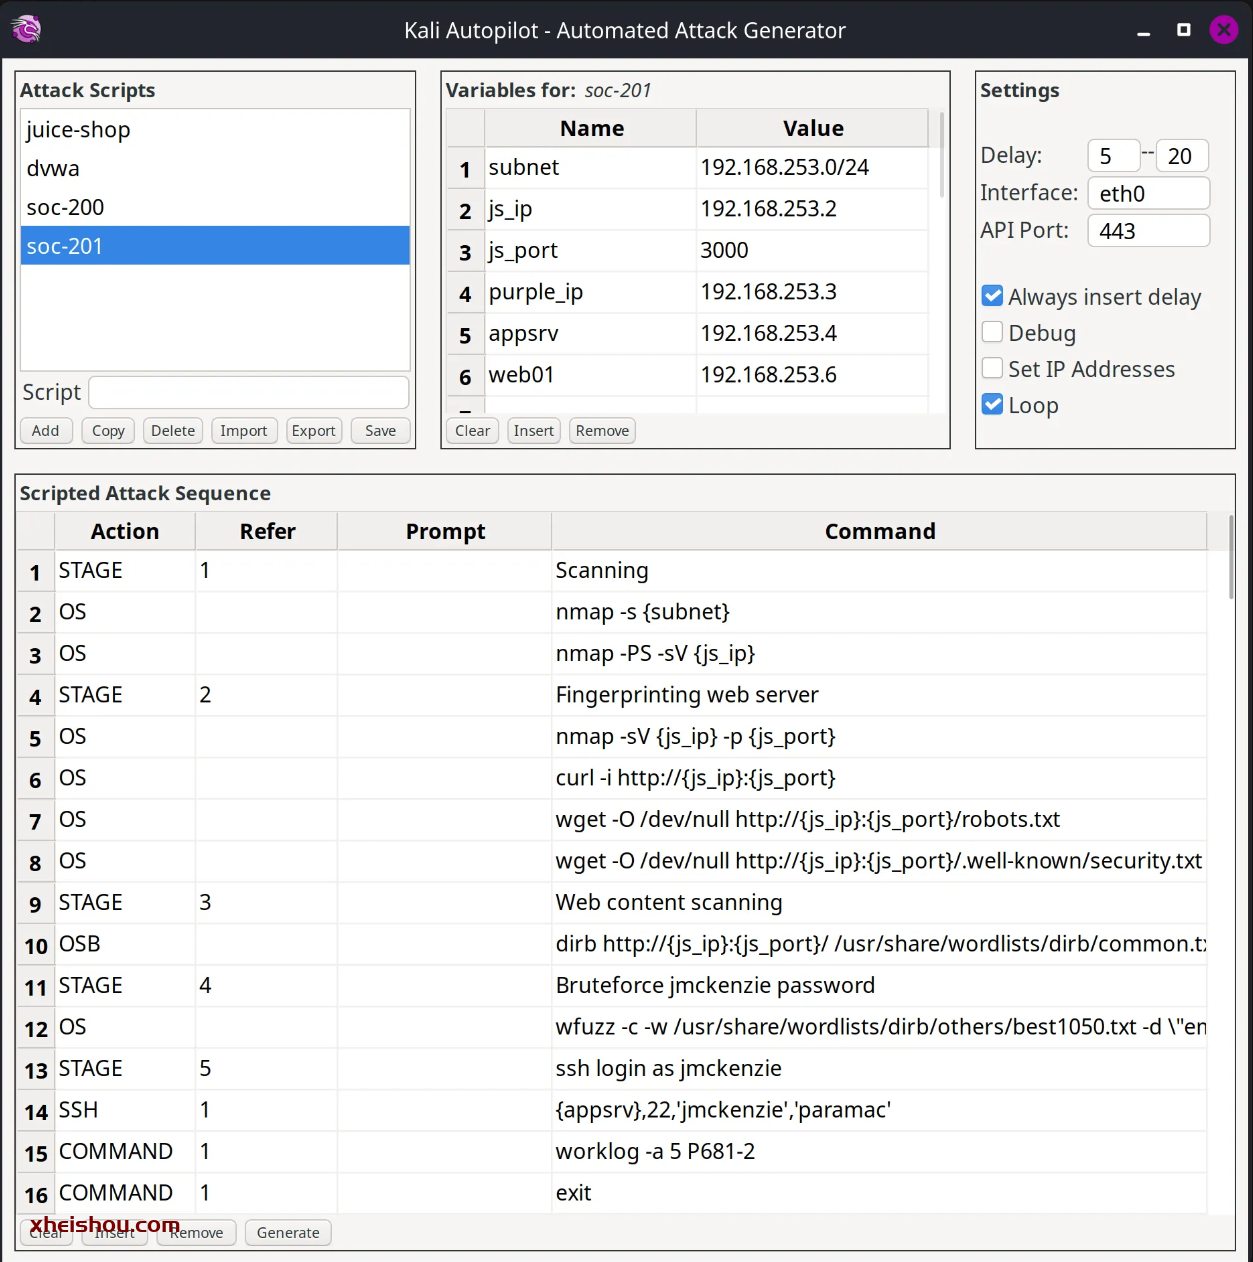
Kali Linux 2023.3 正式发布,新增 9 款安全工具
Kali Linux 2023.3 正式发布,是 2023 年的第三个版本。此次更新将内核从 Linux 6.1 LTS 升级至 Linux Kernel 6.3,并引入了 9 款新的安全工具。尽管这次更新中新特性相对较少,但主要聚焦于内...
3年前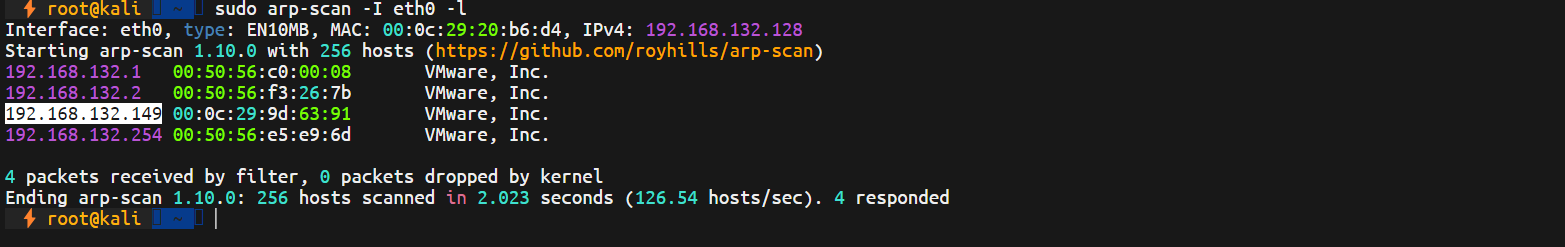
【OSCP模拟-No.2】Sar靶机渗透测试练习
前言:本练习的靶机是vulnhub平台下的sar,该靶机是一个类似oscp的虚拟机,目的是提高并巩固渗透测试的知识点。主要利用方式:sar2HTML命令执行反弹shell(可php文件上传反弹shell)+定时脚本提...
2年前








ping432
15小时前0
学习一下