

最新发布第37页
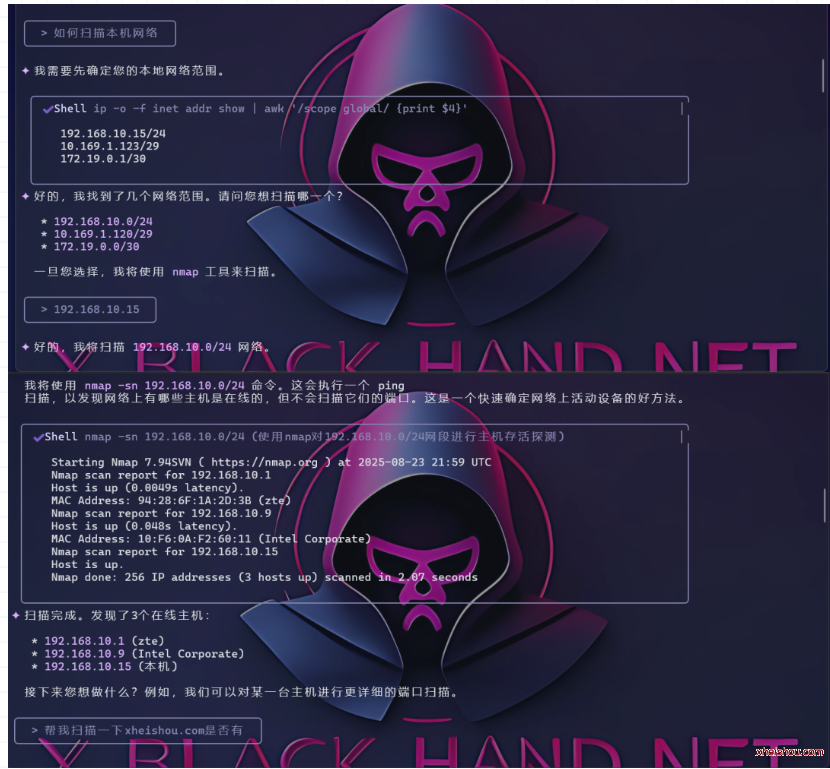
手机变身AI黑客:我是如何用Gemini CLI指挥Nmap和Sqlmap完成渗透测试的
一台手机,一个AI,零距离体验智能安全攻防还记得上篇我们在Kali Nethunter上成功安装谷歌Gemini CLI吗?那只是开始。今天,我要向大家展示如何让Gemini不再是简单的问答机器人,而成为真正能指...
 1个月前

蓝队神兵利器 | Web 日志分析可视化工具
免责声明:由于传播、利用本站所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,本站及作者不为此承担任何责任,一旦造成后果请自行承担!如有侵权烦请告知,我们会立即...
1年前
新手学习SQL漏洞注入-绕过WAF过滤-(附实战练习)
推荐阅读前言1.根据题目描述,可以发现后台登录地址就是默认的admin路经2.但是还不知道账号和密码,随便点网站中的一篇文章,发现文章的链接貌似可以SQL注入,但是验证时发现有防火墙拦截2.根据...
3年前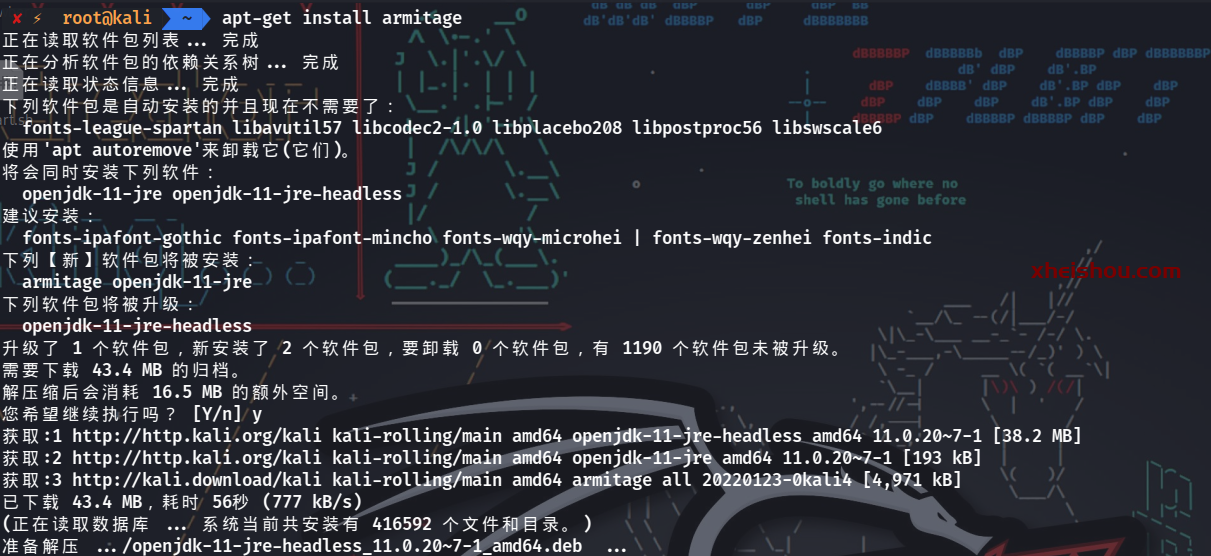
Armitage|MSF图形界面神器
声明请勿利用文章内的相关技术从事非法测试,如因此产生的一切不良后果与文章作者和本站无关。 ArmitageArmitage是一款Java写的Metasploit图形界面化的攻击软件,可以用它结合 Metasploit中已...
3年前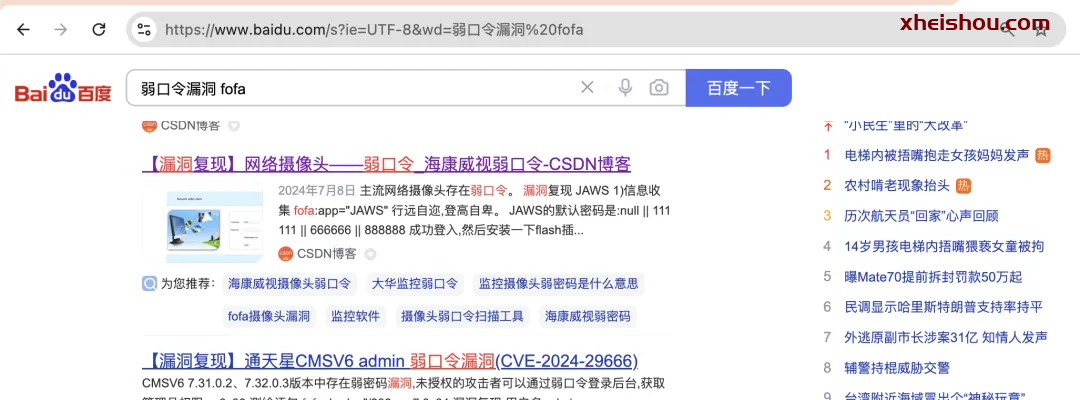
小白必看!轻松挖掘首个漏洞技巧大揭秘🔍
前言本篇讲的是毫无技术的小白如何挖掘第一个漏洞。使用到的工具1、浏览器:谷歌、火狐等等。2、电脑(windows、macos、linux等等)3、fofa、hunter、00信安、fofa查询工具开始在一个夜黑风高的...
2年前
新手学习nmap扫描
nmap Nmap,也就是Network Mapper,中文为“网络映射器”。Nmap是一款开源的网络探测和安全审核的工具,它的设计目标是快速地扫描大型网络。它是网络管理员必用的软件之一,以及用以评估网络系...
3年前
[NetHunter]「0基础了解刷机」第三篇「救砖篇」
【救砖教程】Android 刷机翻车后如何自救?从软砖到 9008 全流程⚠️ 本帖适用于 Android 8+ 设备内容偏硬核,请耐心阅读部分操作有风险,强烈不建议主力机尝试一、先别慌:你是不是真的“砖”...

 1个月前
解释什么是Reverse shell并加以操作演示 (上)#黑客 #leocybsec #linux
解释什么是Reverse shell并加以操作演示 (上)#黑客 #leocybsec #linux
3年前
src信息搜集
1. 常见SRC信息搜集内容漏洞报告平台:如企业SRC平台、第三方漏洞平台(漏洞盒子、补天、HackerOne等)的提交规则和流程。漏洞类型:常见的Web漏洞(SQL注入、XSS、CSRF等)、业务逻辑漏洞、A...
 1年前
零基础小白用Windows服务器图形化界面节点搭建教程
前言关于节点搭建网上已经出过很多教程了,都是使用linux在命令行操作,这也是大多数人的选择,所以参考资料也比较多,很多新手朋友刚接触linux这种纯命令行的系统是比较难上手,也有一些朋友知...
3年前
在Kali中利用Python抢票还在愁没票回家吗
前言回家的票还没买到。抢又抢不到怎么办?不急,让我教你怎样用Python来抢票。支持集群,多账号,多任务购票以及 Web 页面管理。推荐阅读:实验环境Python3.9功能特色✈️多日期查询余票😘自动...
2年前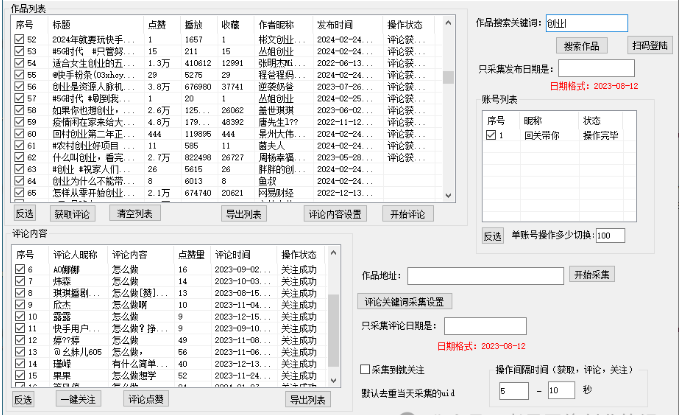
快手全自动截流协议:引领新一轮社交营销革命
前言【快手精准采集协议】一键采集快手评论区,精准粉引流,通过作品一键采集上万条!【快手精准采集协议】一键采集快手评论区,精准粉引流,通过作品一键采集上万条!近年来,随着社交媒体平台...
2年前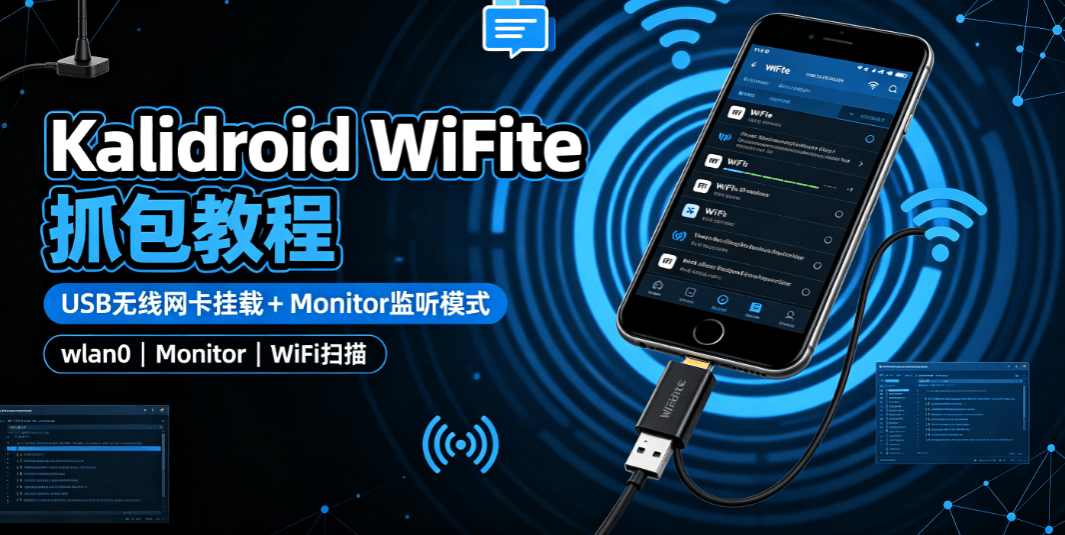
Kalidroid USB 无线网卡挂载 + WiFite 监听模式抓包完整实战教程(一)
前言传统电脑 Kali 做 WiFi 抓包需要外置无线网卡,现在安卓手机搭配 USB 无线网卡 + Kalidroid 虚拟机,就能实现 Monitor 监听模式、全网 WiFi 扫描、WPA/WPS 数据包捕获,用于无线安全学习。...
1个月前








ping432
15小时前0
学习一下