

最新发布第44页
等级保护现场测评工具 – Golin
01 项目地址02 项目介绍弱口令检测、漏洞扫描、端口扫描(协议识别,组件识别)、web目录扫描、子域名扫描、等保模拟定级、自动化运维、等保工具(网络安全等级保护现场测评工具)内置3级等保核...
 3年前

社工杂谈:用不用实名?附上几条建议
推荐阅读:前言写这篇文章呢主要这几天在研究社工技术,刚好与徒弟聊着这类话题,谈到了用不用实名于此展开讨论。在今天这个信息社会,个人信息的保护已经成为一个重要的社会问题。随着信息技...
3年前
翻墙安全吗?节点是怎么钓鱼的?
一、代理软件的实现基本过程: 我们现在使用的各种协议,比如ss/ssr/vmess/等这些的本质其实都是基于socks5代理协议的二次混淆和加密,是在socks5的基础上进行本地加密和混淆发送给节点服务...
 3年前

【手机建站】termux+sakura frp实现手机建造可以被外网访问的网站
前言这个方法的好处是只需要下载termux,并且没有复杂的操作。问题是需要持续挂着termux,不能长时间放在后台。如果你要当游戏服务器,或者建设长时间的网站……那还是看看远方的ksweb吧家人们...
3年前
查找Cloudflare背后真实IP工具
声明:该公众号分享的安全工具和项目均来源于网络,仅供安全研究与学习之用,如用于其他用途,由使用者承担全部法律及连带责任,与工具作者和本公众号无关。工具介绍CloakQuest3r是一款功能强大...
2年前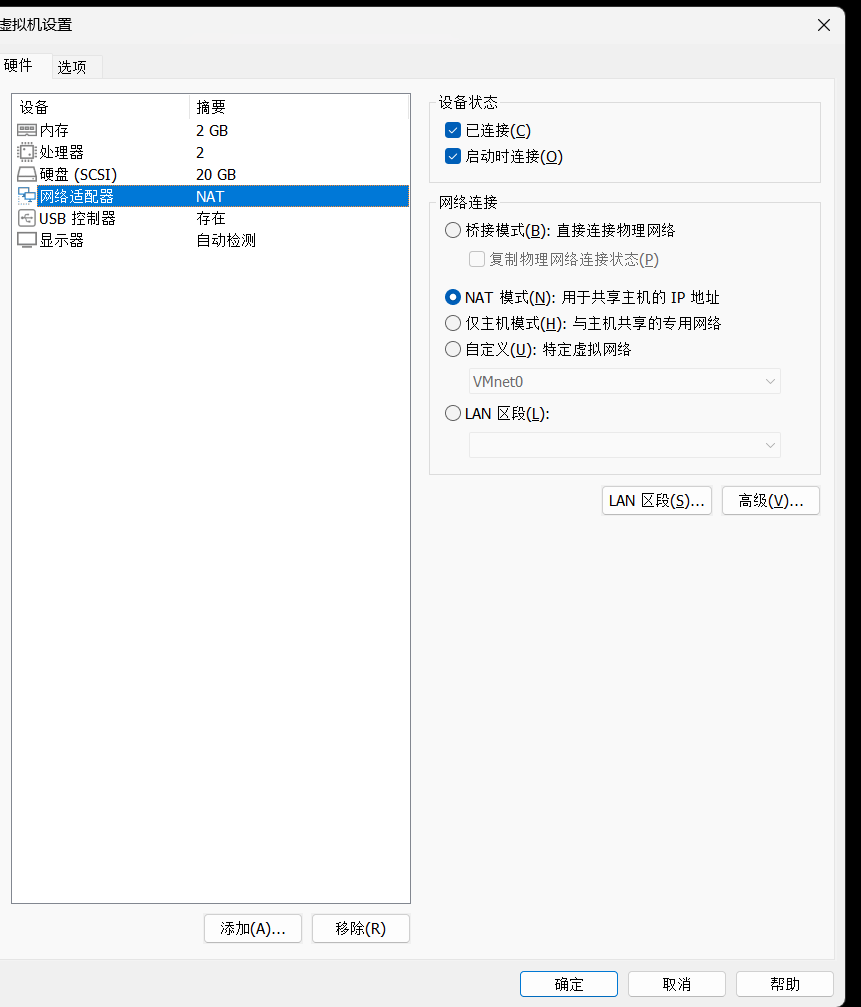
远程安全评估系统(RAS):你有漏洞,我不漏扫
前言 一个真相:一切网络攻击,都是从安全漏洞开始的,网络攻击,从漏洞开始,就让“她“成为您身边专业的“漏洞管理专家”,你的漏洞,以后有了她,不再漏扫。 漏洞,相信很多人都不陌生,特指...
2年前
一款高效反查小脚本
免责声明由于传播、利用本站所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,本站及作者不为此承担任何责任,一旦造成后果请自行承担!如有侵权烦请告知,我们会立即删除并...
3年前
渗透测试初级面试题
1. 为何一个 MYSQL 数据库的站,只有一个 80 端口开放?答:更改了端口,没有扫描出来;站库分离;3306 端口不对外开放。2. 一个成熟并且相对安全的 CMS,渗透时扫目录的意义?答:敏感文件、二级...
3年前
新手如何使用脚本批量自动挖掘SQL注入漏洞+(工具+资源都打包)
前言SQL注入:就是通过把SQL命令插入到Web表单递交或输入域名或页面请求的查询字符串,最终达到欺骗服务器执行恶意的SQL命令。具体来说,它是利用现有应用程序,将(恶意)的SQL命令注入到后台...
2年前

Apache Tomcat8 弱口令 + 后台 getshell 漏洞
漏洞描述Tomcat 支持在后台部署 war 文件,可以直接将 webshell 部署到 web 目录下。其中,欲访问后台,需要对应用户有相应权限。Tomcat7+ 权限分为:manager(后台管理)manager-gui 拥有 html...
 7个月前
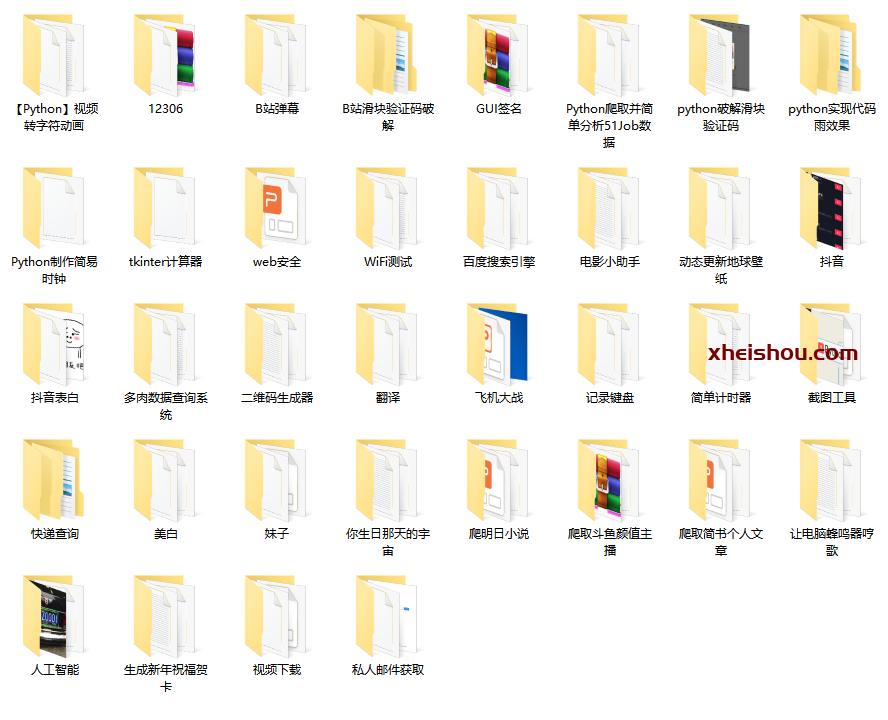
35个python实战项目,完整源代码!
收集整理最新36个python实战项目源代码,系统实用,不是普通的小脚本!多看多练是提升代码能力的最佳途径,一起操练起来!视频转字符动画12306B站弹幕B站滑块验证码破解GUI签名python爬取并简单...
3年前








ping432
14小时前0
学习一下