

最新发布第45页
AiWeb1靶机入侵教程
[]为所使用的工具,图片顺序正确,dirb和nmap和sqlmap比较简单就没图片了[nmap]只开放了80端口[dirb]然后目录爆破然后有一个pipinfo和输入框sql注入(不过这个里面什么都没有)[sqlmap]不过sqlmap -...

 1个月前
QQwwg教程(已失效)
关于QQ的wwg,我先说下,首先现在的QQ越来越宽了,基本不会秒7天了,这个得看自己的运气了,那么我们废话少说,直接来到正题看到最后,会进行总结,以及所用工具下载链接准备工作黄鸟抓包(httpc...
2年前
单兵漏洞利用集成工具箱
免责声明由于传播、利用本站所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,本站及作者不为此承担任何责任,一旦造成后果请自行承担!如有侵权烦请告知,我们会立即删除并...
 3年前


Kalidroid msfvenom 载荷生成完整实战教程|手机一键制作 Windows 反弹木马 + 内网分发
前言msfvenom 是 Metasploit 框架内置的载荷生成工具,传统需要电脑 Kali 操作,而 Kalidroid 将其封装为全图形化界面,无需记忆冗长命令,安卓手机就能生成 Windows、Linux、Android、脚本类反...
1个月前
Python渗透测试工具库二(持续更新)
引言随着互联网的迅速发展,网络安全问题日益严峻。黑客攻击和网络漏洞成为让人头痛的问题。为了保护自己的网络安全,安全专家不仅需要了解网络安全原理,还需要熟悉网络渗透工具的使用。Python...
3年前
复现CVE-2024-0044 安卓设备高危漏洞 影响Android 12,13
背景存在漏洞的软件包是 platform/frameworks/base,它是 Android 生态系统的基本组成部分。它为 Android 操作系统提供基本功能和服务。此软件包负责管理 Android 框架的各个方面,包括软件包安...
2年前
[NetHunter]「0基础了解刷机」第一篇「入门简介篇」
【刷机入门必读】什么是刷机?为什么要刷?刷机流程 & BL 解锁难度一览前情提要(必看)刷机有风险,请务必在充分学习相关知识后再进行实操。因操作失误导致变砖,后果自行承担。若文中有错...
 7个月前
自动拍摄错误解锁你电脑的个人照片
一、效果当你离开电脑,他人尝试登录你的设备时,将会自动拍摄目标图片,随后将会把图片以邮件方式发送预定的收件地址触发说明:当电脑锁屏后,若他人尝试解锁你的笔记本,当解锁失败,则会触发...
3年前
“内网渗透实战:一次针对某外国服务器的技术探索”
前言内网渗透平时很少能遇到,在平时工作中更加偏向于外网的Web打点之类的工作,所以就找寻国外的服务器进行渗透练手,熟悉下内网渗透的步骤。前情提要,外国服务器存在Weblogic漏洞,通过漏洞...
1年前
微图乐-就图一乐(收款转账作图工具)
近日,《微图乐》迎来了全新的界面设计!在这次更新中,我们着重优化了用户体验,使操作更加便捷、简单。新版本采用了先进的exe进程交互通信技术,为您带来更加流畅的使用感受。同时,全新的U...
2年前
新手也能学会的使用ChatGPT搭建 QQ 机器人
ChatGPT为啥爆火?咱先看看ChatGPT的热度。这几天不管是微信公众号还是各大内容网站都充斥着ChatGPT的消息,什么毁灭人类、让程序员下岗、在线创造等等都非常博人眼球,那作为程序员的我们自然...
利用0-click Android蓝牙漏洞注入攻击而不用配对
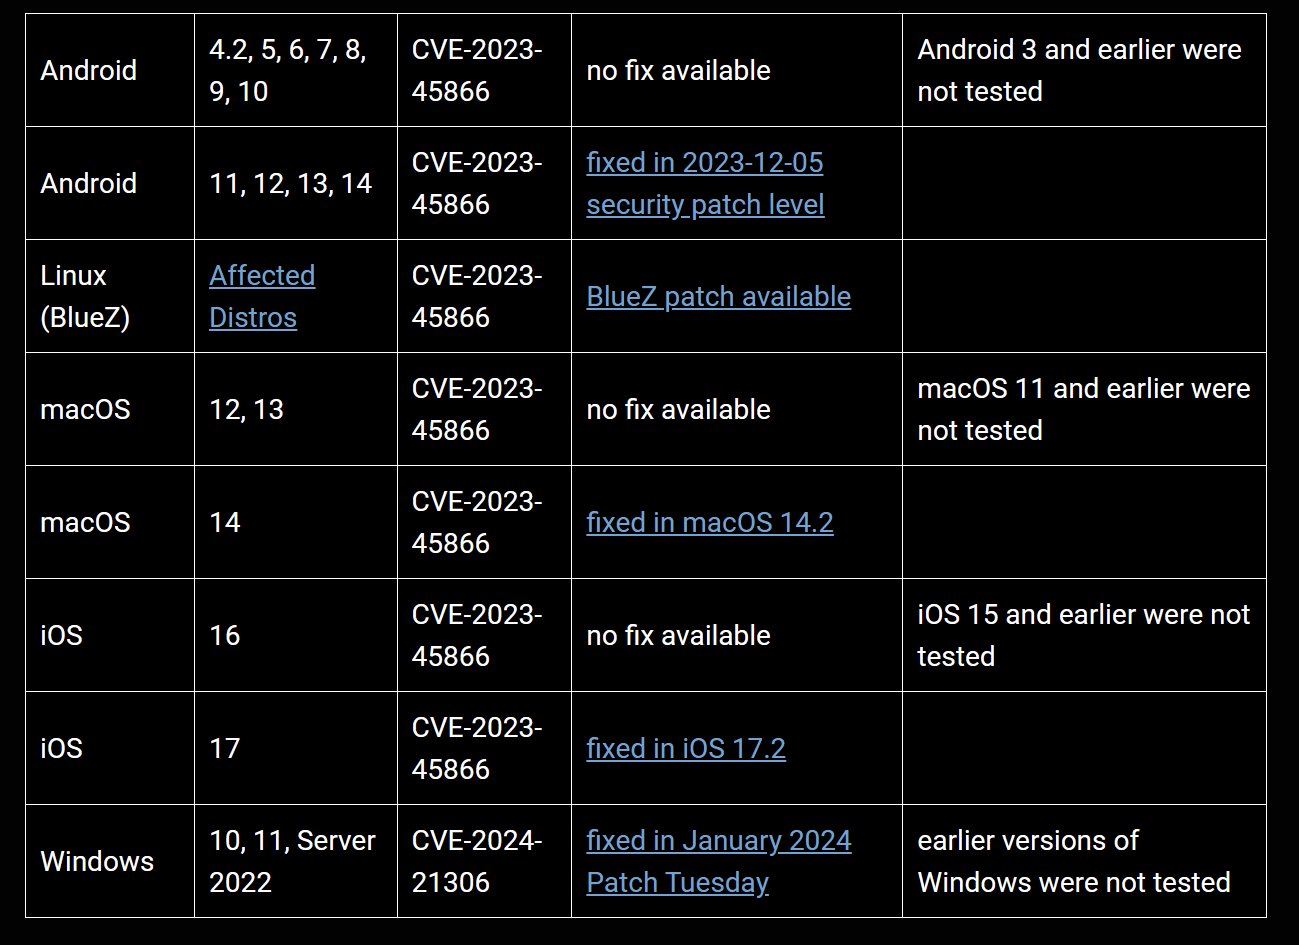
前言上次分享了需要配对才能使用,这个不需要配对那么这次最近发现的蓝牙严重漏洞(CVE-2023-45866、CVE-2024-21306)可被利用,通过接受任何蓝牙配对请求,在未经用户确认的情况下注入击键。这...
2年前







ping432
5小时前0
学习一下