

最新发布第47页
旧手机新玩法:本地 AI 渗透 Agent Nightcrawler 开源,但 “手机红队” 还为时过早
一部安卓手机能够做什么?打电话、拍照、刷视频、运行几个应用程序。但最近,一个名为 Nightcrawler 的开源项目,给出了一个完全不同的答案:把手机放进一个经过授权的网络中,它可以自动发现...
 14天前
网络安全、Web安全、渗透测试笔试总结(一)
主要面试内容:1.什么是 WebShell?2.什么是网络钓鱼?3.你获取网络安全知识途径有哪些?4.什么是 CC 攻击?5.Web 服务器被入侵后,怎样进行排查?6.dll 文件是什么意思,有什么用?DLL 劫持原理...
3年前
打工人神器,免费帮你写代码,改代码,写文章,分析数据!
前言AI技术的大火,已经对我们生活的方方面面都产生了深远的影响,也极大的提高了我们的工作效率。尤其对于码农来说,我们大部分的时间都在写代码,改代码和测代码。今天给大家安利超强的智能助...
2年前
Kalidroid Network Scan 实战教程:从入门到端口扫描
前言作为一名移动端安全测试人员,Kalidroid 是我在安卓设备上最得力的工具之一。它继承了 Kali Linux 的渗透测试基因,将 Nmap、WPScan、Metasploit 等经典工具集成在掌心。今天,我将带你走一...
1个月前
Kalidroid Metasploit 完整实战教程|安卓手机图形化漏洞利用框架
前言Metasploit(简称 MSF)是渗透测试行业标准漏洞利用框架,传统只能在电脑 Kali 运行,而Kalidroid将 MSF 完整移植到安卓手机,封装全图形可视化操作界面,无需记忆冗长命令,手机端即可完成...
1个月前
实战:旅游到印度,看看三哥有没有教三嫂网络安全
前言感谢大哥的投稿 你们好,又是我,今天就不说网上冲浪了,毕竟谁冲浪能冲到印度去啊,又不是去看三嫂被三哥欺负。 首先打开网站,哦豁,我就认识username和passwd,我的四级白考了,还...
2年前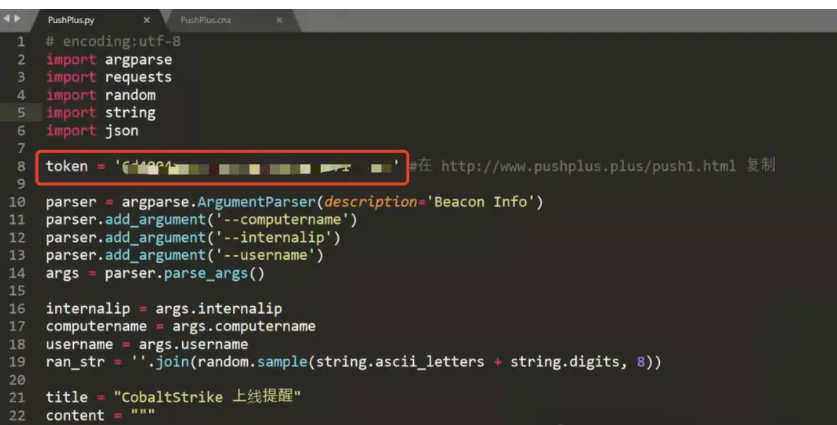
Cobalt Strike插件推荐-CS上线提醒
前言 在打项目的时候可能在吃着饭,回去的时候看到上线的beacon已经断开连接半小时了,这时就知道自己的炮灰🐎已经被干掉,之前铺垫的内容早已白费,只能留下不争气的泪水。这款插件就是...
2年前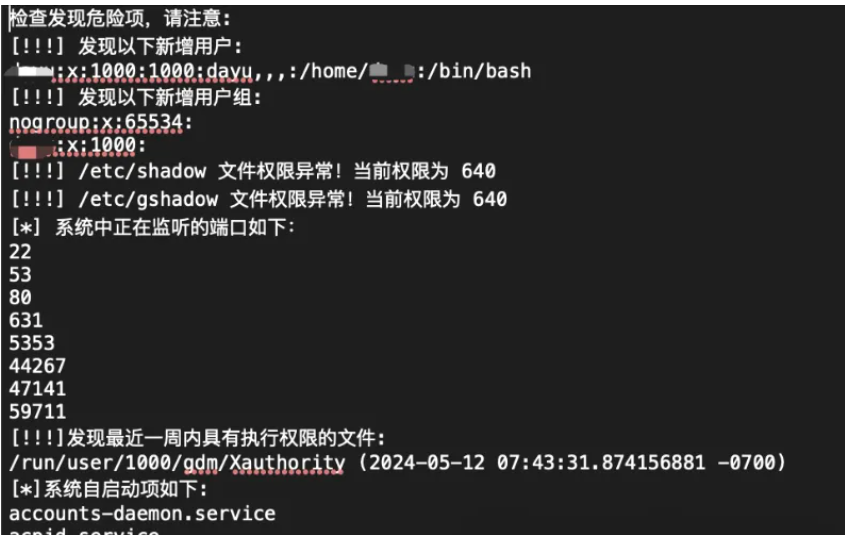
Linux通用应急响应脚本 HW必备工具|安服日常
0x01 工具介绍 Linux通用应急响应脚本,适用大多数情况。目前在ubuntu、centos7、kali上均可以正常运行。其他未实验 可以提供报错,针对修改。脚本执行后生成的文件解释: dange...
2年前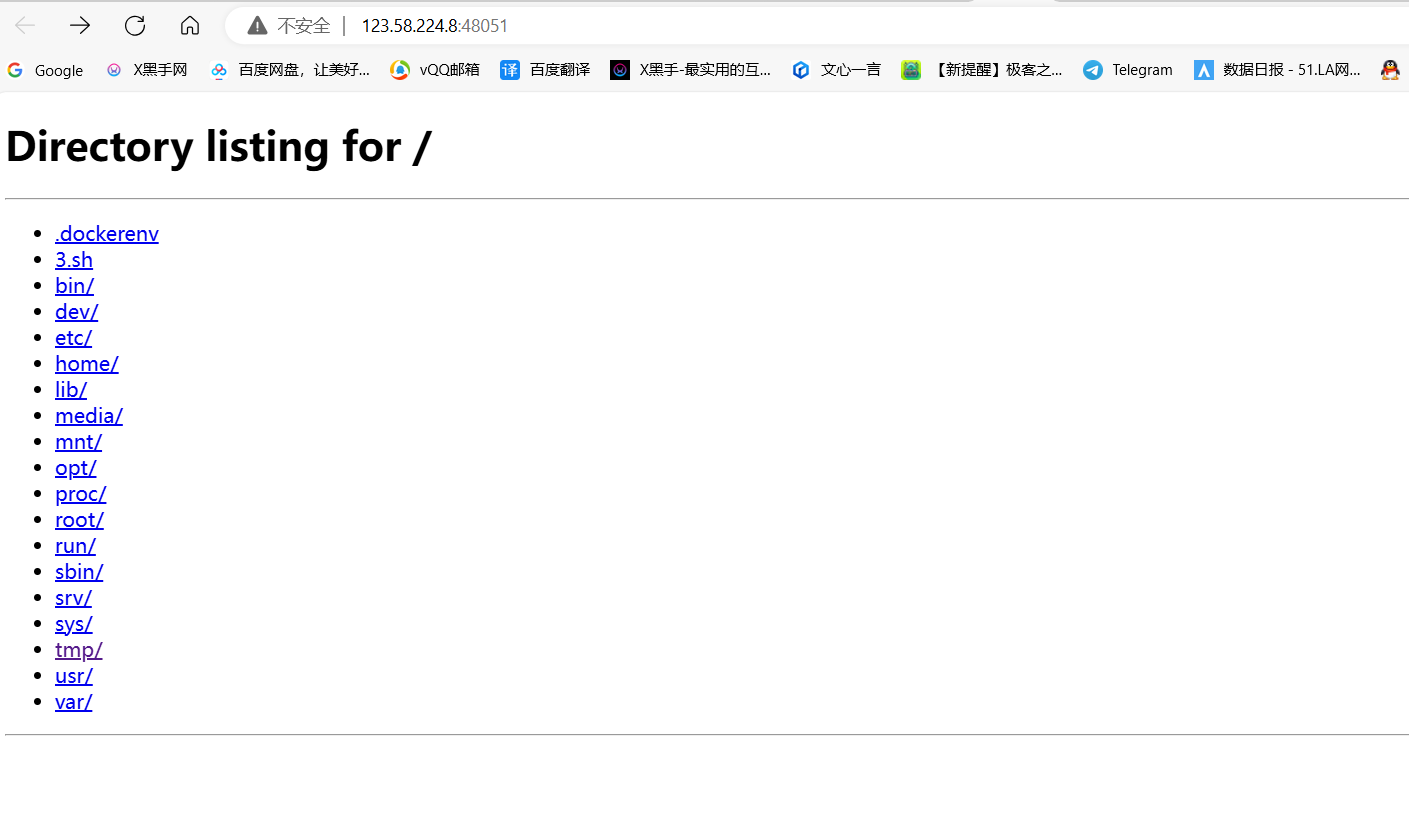
实战:新手小白之-安全测试之目录浏览漏洞攻击
目录浏览漏洞属于目录遍历漏洞的一种,目录浏览漏洞是由于网站存在配置缺陷,存在目录可浏览漏洞,这会导致网站很多隐私文件与目录泄露,比如数据库备份文件、配置文件等,攻击者利用该信息可以...
1年前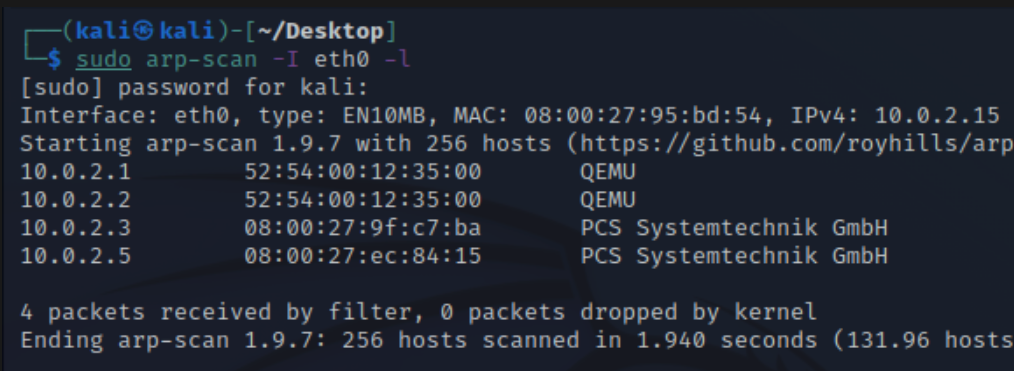
【OSCP模拟-No.4】y0usef靶机渗透测试练习
一、前言主要利用方式:403请求绕过+文件上传绕过+RCE反弹shell二、靶机信息 靶场: vulnhub.com 靶机名称: Y0USEF:1 难度: 中等 发布时间: 2020年 12 月 10 日 ...
2年前








ping432
5小时前0
学习一下